
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月から、Fidempli プラットフォームは、利用中のAIをデータ保護責任者がリアルタイムで把握できるようにします。各AIシステムの責任者、データカテゴリー、DPIAを確認でき、新しいツールが現れるとアラートが届きます。
プラットフォームを見る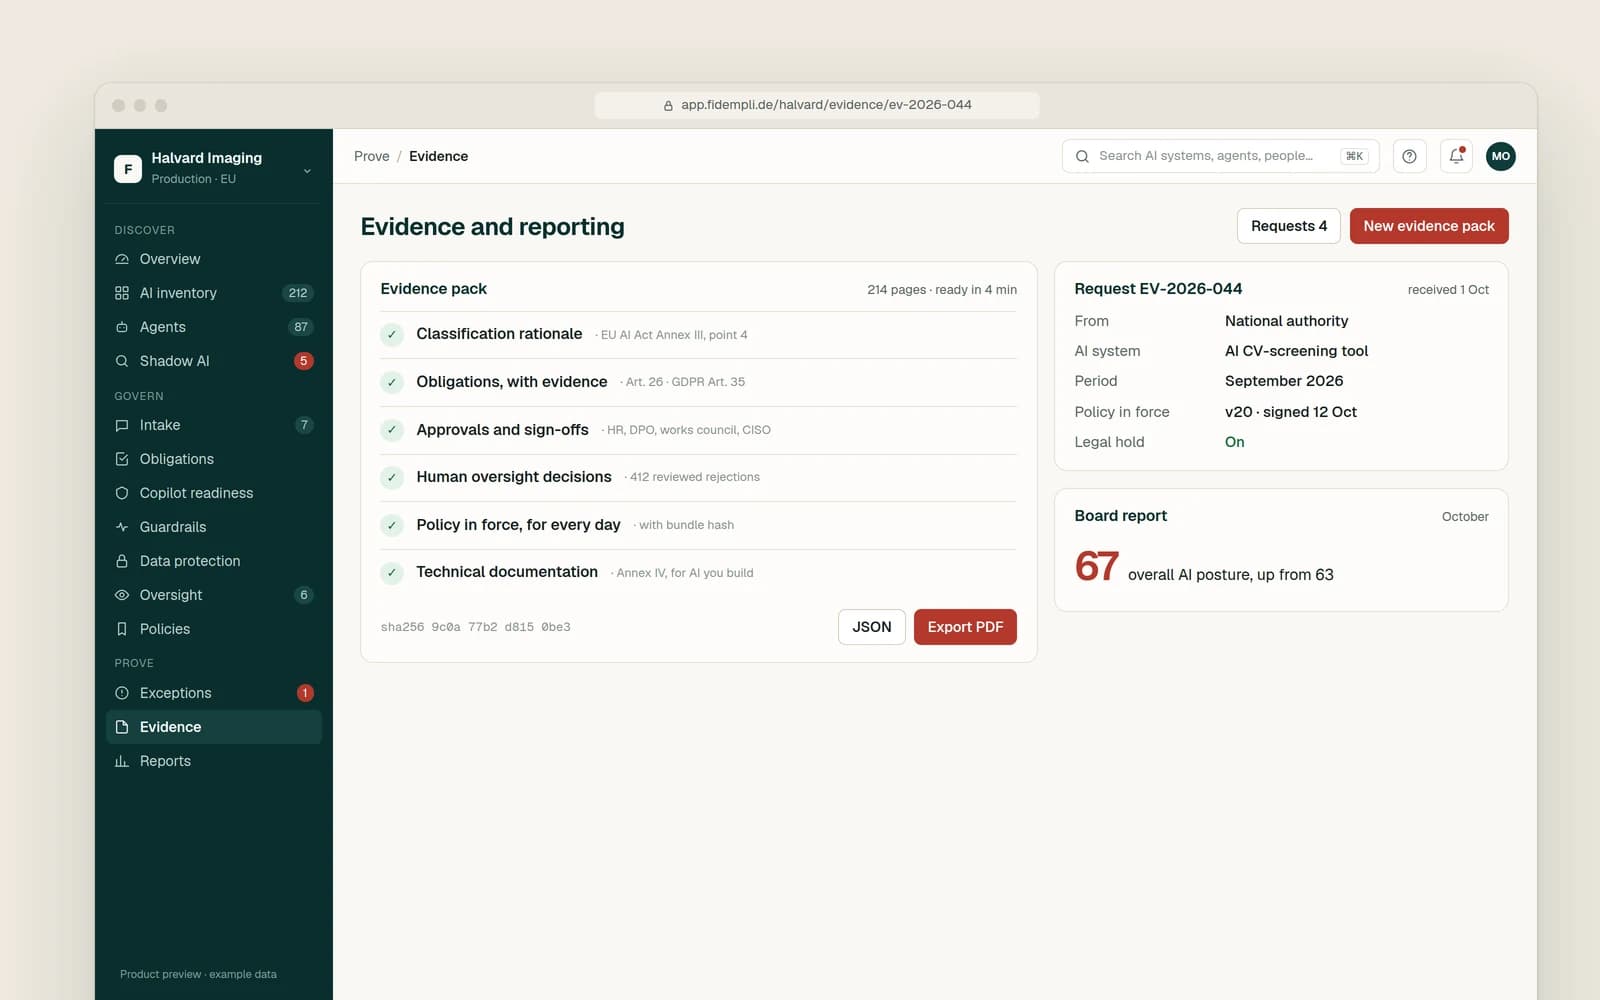
データ保護・プライバシー
お客様の事業、システム、AIを理解した、資格を持つ独立したデータ保護責任者(DPO)。
課題
ドイツでは、多くの組織がデータ保護責任者を選任しなければなりません。GDPR(EU一般データ保護規則)第37条に基づく場合のほか、ドイツ連邦データ保護法(BDSG)§ 38により、原則として20人以上が個人データの自動処理に常時従事している場合、または従事者数にかかわらずデータ保護影響評価(DPIA)が必要な処理を行う場合に選任が必要です。
社内のデータ保護責任者には、専門知識、時間、独立性が求められ、利益相反があってはなりません。このため、多くのIT部門や経営層の役職者は対象外となります。さらに、AIツール、AIエージェント、国際移転といった新しいテーマが業務量を増やしています。
提供内容
データ保護責任者の選任義務があるかを確認し、GDPR第37条第6項に基づくサービス契約で業務範囲を合意し、連絡先の公表と監督機関への届出を支援します。
処理活動の記録、プライバシー通知、処理者との契約、セキュリティ対策、未解決の課題を確認し、経営陣と優先順位を合意します。
GDPR第39条の定めに従い、経営陣と従業員にその義務について助言し、遵守状況を監視し、データ保護影響評価について意見を述べます。
データ主体と監督機関の窓口を務め、データ主体からの請求やデータ侵害への対応を支援します。
AIツールの利用を含め、データ保護について従業員を教育し、ガイダンスを最新に保ちます。
データ保護の状況、リスク、推奨される対応について、経営の最高責任者層に定期的に報告します。
フレームワーク
プラットフォーム
2026年12月から、Fidempli プラットフォームは、利用中のAIをデータ保護責任者がリアルタイムで把握できるようにします。各AIシステムの責任者、データカテゴリー、DPIAを確認でき、新しいツールが現れるとアラートが届きます。
プラットフォームを見るドイツでは原則として、20人以上が個人データの自動処理に常時従事している場合、DPIAが必要な処理を行う場合、またはGDPR第37条が適用される場合に必要です。ご判断の前に、お客様の状況を確認します。
外部データ保護責任者は、最初から専門知識を備え、社内の役職から独立しており、利益相反を避けられます。また、ドイツで社内のデータ保護責任者に適用される特別な解雇保護の対象にもなりません。
いいえ。責任は管理者であるお客様の組織に残ります。データ保護責任者は助言、監視、報告を行い、それを独立して行えなければなりません。
ベースライン監査の後は、通常、ご担当者との定期的な打ち合わせ、経営陣への定期報告、随時のご質問への対応です。頻度は契約で合意します。
はい。AIツール、AIエージェント、AIプロバイダーは、データ保護責任者の業務の中で比重を増しています。当社は、データ保護とAIガバナンスおよびセキュリティの経験を組み合わせて対応します。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。