
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月から、Fidempli プラットフォームは受容したリスクを、責任者、有効期限、継続的なチェックとともに追跡し、監査人向けのエビデンスを常に用意します。AI関連の管理策も、別のスプレッドシートではなくISMSと並べて管理できます。
プラットフォームを見る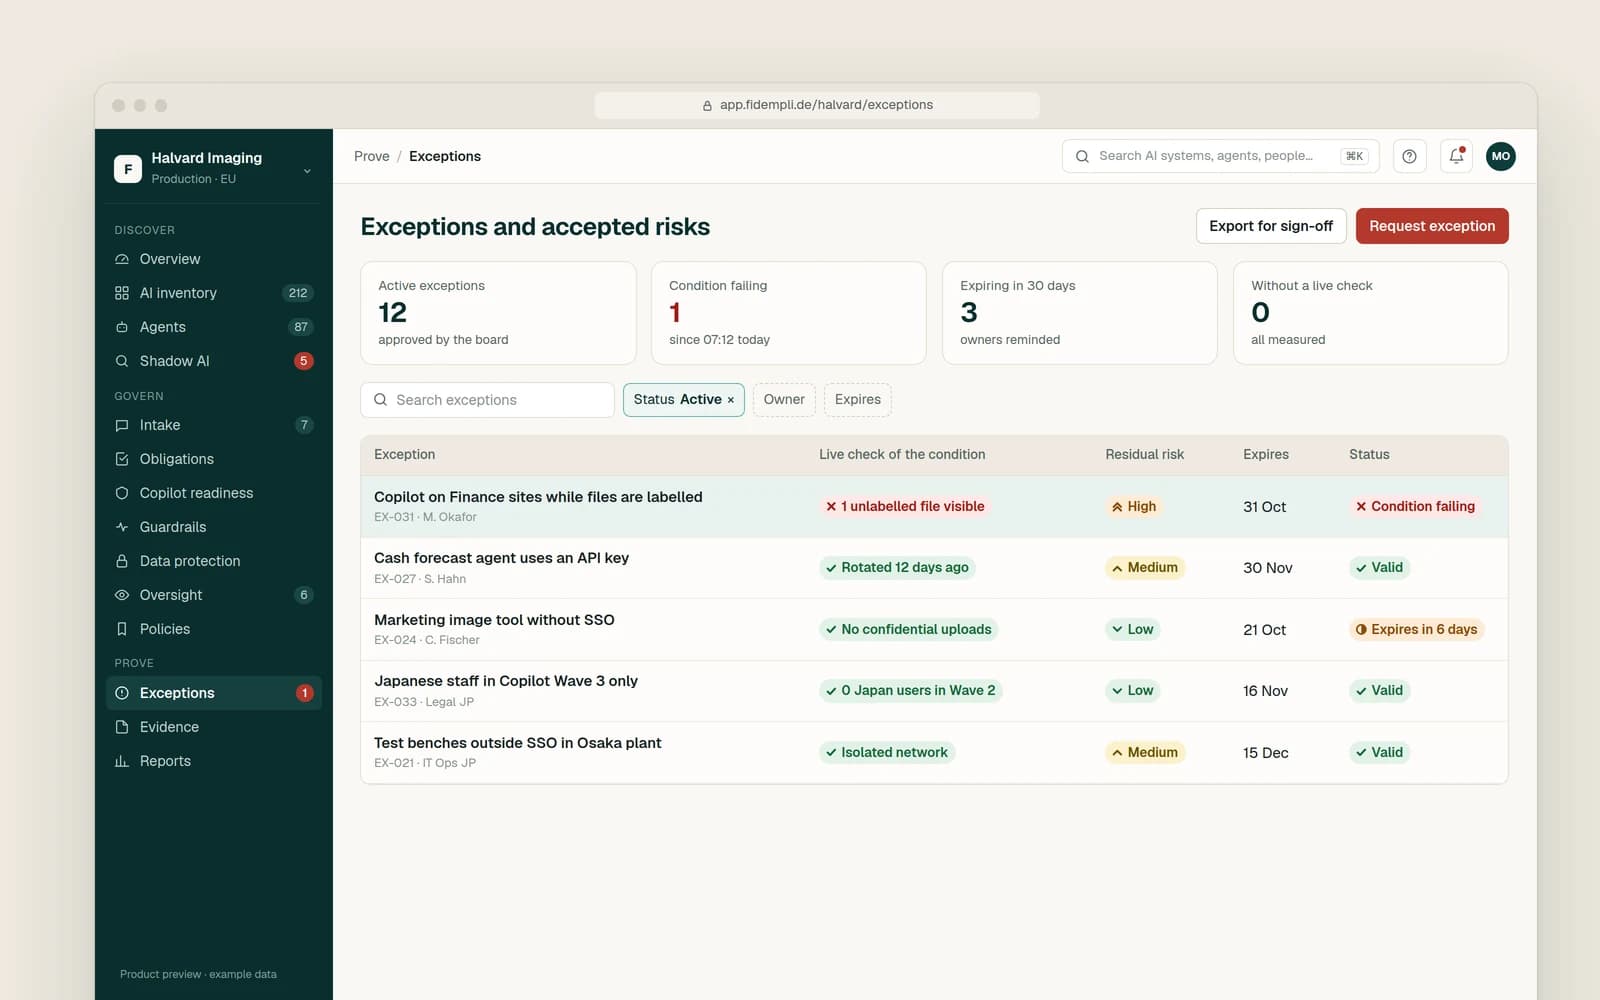
課題
セキュリティに関する規則は、いまや複数の方面から求められています。ドイツでは NIS2UmsuCG によって国内法化された NIS2 が、経営陣にサイバーセキュリティのリスク管理の責任を課しています。DORA は2025年1月17日から金融機関に適用されています。顧客は ISO/IEC 27001 を求めています。
多くの組織は、ツールごと、スプレッドシートごとに、要求に個別に対応しています。その結果、製品が重複し、誰も確認しない管理策が生まれ、文書と実際の運用との間にずれが生じます。これが監査のたびに時間を奪います。
提供内容
スコープを定義し、セキュリティ組織と管理策を ISO/IEC 27001:2022、NIS2、金融機関の場合は DORA と比較します。
優先順位、役割、ロードマップを含むセキュリティプログラムを定義し、ID、データ、ネットワーク、クラウド、AIの目標アーキテクチャを設計します。
情報セキュリティリスクを特定・評価・共有し、リスクオーナーと対応計画に合意します。
方針を策定し、役割とプロセスを定義し、附属書Aの93の管理策から適用するものを選定して、適用宣言書に文書化します。
インシデント対応、サプライヤーおよびICT第三者リスクを含む管理策の導入をチームとともに進め、ソフトウェアライフサイクルにセキュリティ要件を組み込みます。
内部監査とマネジメントレビューを実施し、指摘事項を解消し、認証取得に向けて準備を整え、規則の変化に合わせてISMSを最新に保ちます。
フレームワーク
プラットフォーム
2026年12月から、Fidempli プラットフォームは受容したリスクを、責任者、有効期限、継続的なチェックとともに追跡し、監査人向けのエビデンスを常に用意します。AI関連の管理策も、別のスプレッドシートではなくISMSと並べて管理できます。
プラットフォームを見るいいえ。認証は認定を受けた認証機関が行います。当社はお客様とともにISMSを構築し、認証審査に向けた準備を支援します。
附属書Aには、組織的、人的、物理的、技術的の4つのテーマに分かれた93の管理策があります。どれを適用するかはお客様が決定し、その理由を適用宣言書で説明します。
業種と規模によります。NIS2、ドイツでは NIS2UmsuCG の対象となるかどうか、またどのような義務が生じるかを確認します。
対象となる金融機関には、DORA がICTリスク管理、インシデント報告、レジリエンステスト、ICT第三者リスクに関する規則を定めています。どの規則が適用されるかを整理し、両方に対応する一つの管理策セットを構築します。
まずお客様の要件に基づいて設計し、そのうえで製品を評価します。製品はアーキテクチャに合わせて選ぶものであり、その逆ではありません。
各フレームワークには、ソリューションの「フレームワーク別」の下に専用ページもあり、要件が Fidempli プラットフォームにどのように対応しているかを確認できます。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。