
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月から、Fidempli プラットフォームは、昇格した権限で動作しているAIエージェントやサービスアカウント、その責任者、アクセスが承認済みかどうかを、PAMの記録と並べて表示します。
プラットフォームを見る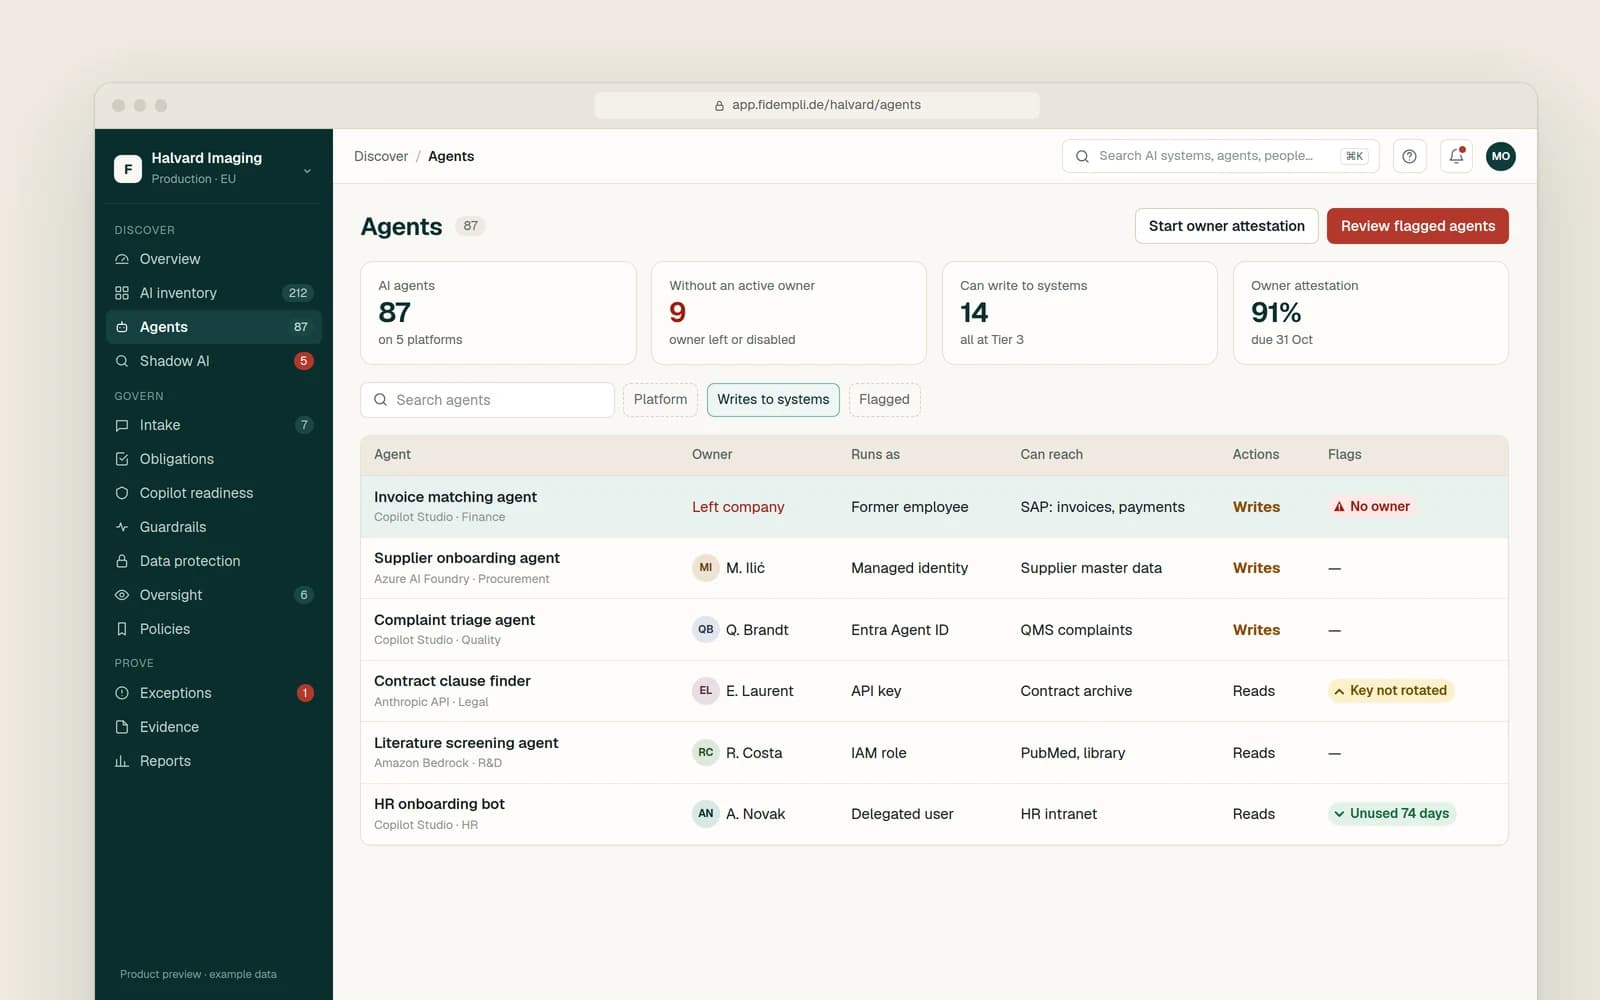
課題
特権アカウントは、攻撃者が真っ先に狙う鍵です。ドメインやクラウドの管理者、データベースのオーナー、サービスアカウント、緊急用アカウントがこれにあたります。多くの組織では、これらに常設の権限や共有パスワードがあり、何が行われたかの記録も残っていません。
ISO/IEC 27001 附属書A 8.2 は特権的アクセス権の制限と管理を求めており、NIS2 と DORA はICTリスク管理の一環として厳格なアクセス制御を求めています。監査人は、誰が、いつ、なぜ管理者アクセスを持っていたかを尋ねますが、スプレッドシートではそれに答えられません。
提供内容
ディレクトリ、クラウド基盤、サーバー、データベース、ネットワーク機器にわたって、管理者、サービス、アプリケーション、緊急用の各アカウントを検出し、それぞれに責任者を割り当てます。
ボールトで管理するアカウント、ジャストインタイムで付与するアクセス、承認の流れ、記録するセッションを定義し、お客様の環境に合ったツールを選定します。
特権認証情報をボールトに移行して自動的にローテーションし、スクリプトやアプリケーションにハードコードされたパスワードを取り除きます。
常設の管理者権限を、承認済みで期限付きの権限昇格に置き換えます。たとえば Microsoft Entra Privileged Identity Management や、お使いのPAMプラットフォームを利用します。
セッション記録とリスクの高い操作へのアラートを設定し、アカウントの責任者とともに特権の定期レビューを実施します。
新しいシステムやアカウントの接続、ローテーションの問題への対応、プラットフォームの保守を行い、特権アクセスについて毎月報告します。
フレームワーク
プラットフォーム
2026年12月から、Fidempli プラットフォームは、昇格した権限で動作しているAIエージェントやサービスアカウント、その責任者、アクセスが承認済みかどうかを、PAMの記録と並べて表示します。
プラットフォームを見るIAMはすべてのIDとそのアクセスを管理します。PAMは、システムを変更したりあらゆる情報を読み取ったりできる少数のアカウントに対して、ボールト管理、ジャストインタイムの権限昇格、セッション記録といった、より強力な統制を加えます。
いいえ。すでにお使いのプラットフォームで対応するほか、選定もお手伝いします。Microsoft Entra PIM は Microsoft や Azure の多くのケースに対応できます。専用のPAMプラットフォームは、サーバー、データベース、ネットワーク機器向けにボールト管理とセッション記録を追加します。
新しいシステムやアカウントの接続、認証情報のローテーションの維持、プラットフォームの保守とアップグレード、責任者との特権アクセスレビューの実施、毎月の報告を行います。承認は、指名されたお客様の責任者が引き続き行います。
ブレークグラスアカウントは必要最小限に抑え、強力な認証で保護し、ボールトに保管します。条件付きアクセスのルールからの除外は必要な場合に限り、監視によって利用のたびにアラートとレビューが発生するようにします。
はい。ISO/IEC 27001 附属書A 8.2 は特権的アクセス権を扱っており、NIS2 と DORA は厳格なアクセス制御を求めています。ボールトの記録、承認、セッションログは、監査人が認めるエビデンスになります。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。