
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月からは、Fidempli プラットフォームがこの取り組みを引き継ぎます。新たなAI利用は受付時に分類され、禁止行為は承認できず、各義務の責任者とエビデンスが維持されます。
プラットフォームを見る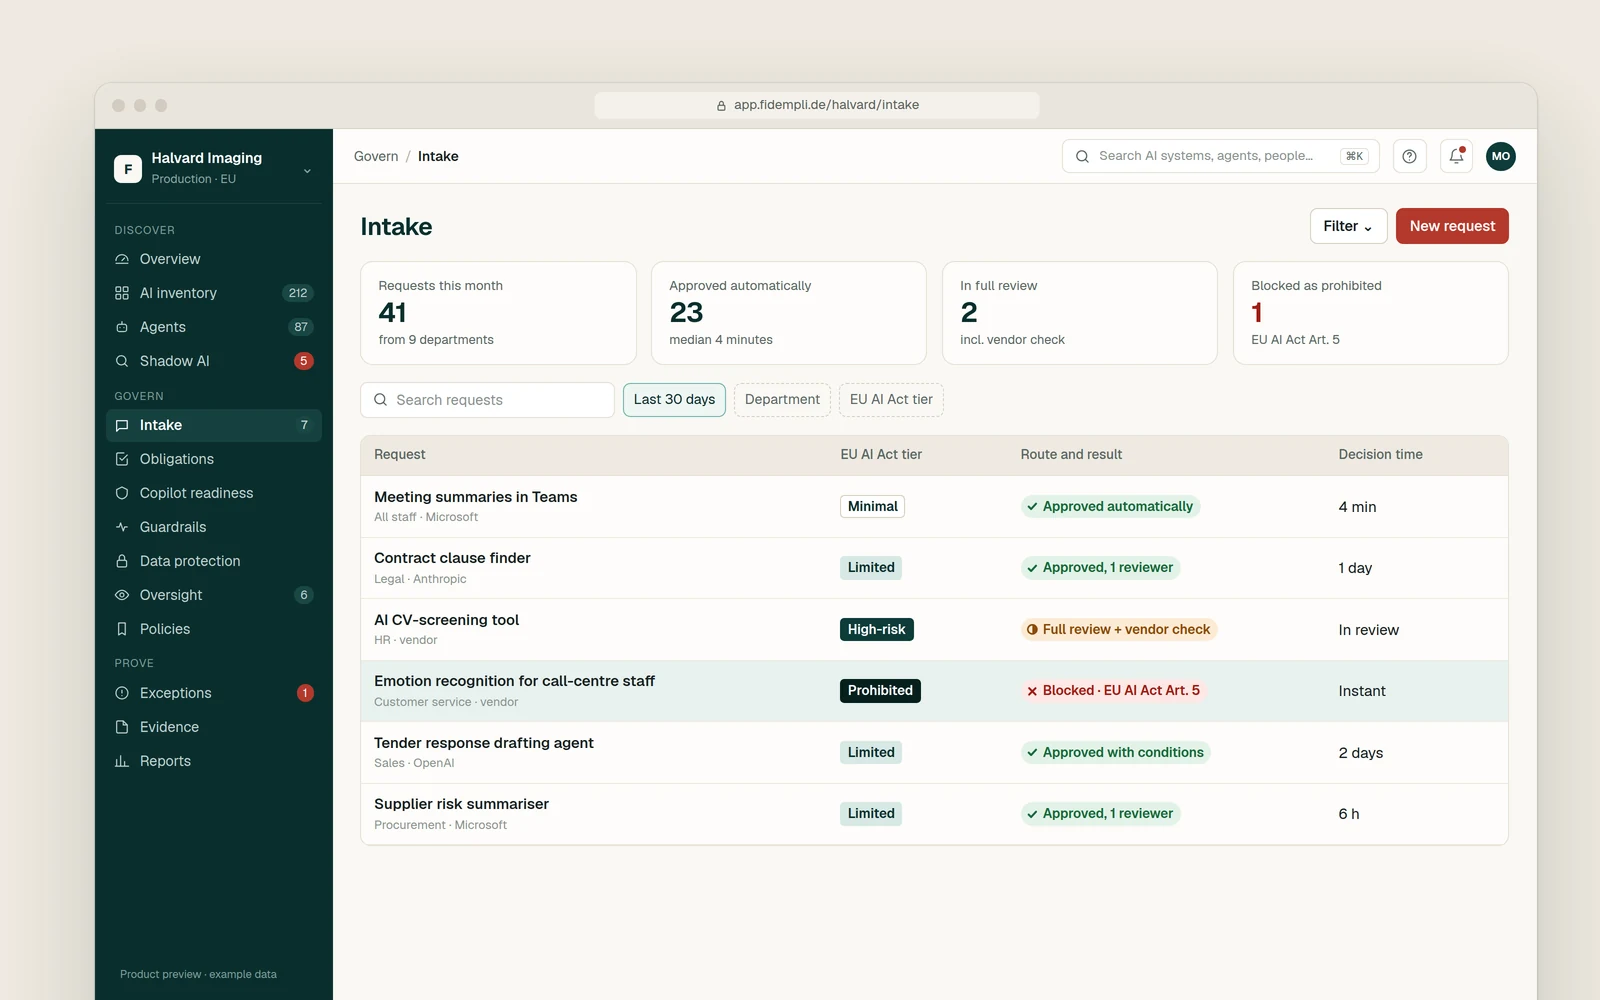
AIセキュリティ・ガバナンス
各AIシステムを分類し、義務ごとに責任者を割り当て、当局から求められたときにエビデンスを提示できる状態にします。
課題
EU AI法(EU AI Act)は2024年8月1日に発効しました。禁止行為とAIリテラシー義務は2025年2月2日から、汎用AIモデルに関する義務は2025年8月2日から適用されています。それでも多くの組織は、自社が提供者なのか導入者なのか、どのシステムが高リスクに該当するのかを把握していません。
義務はツールではなく、役割とユースケースによって決まります。同じモデルでも、ある部門では最小リスク、人事部門では高リスクとなることがあります。ポリシー文書だけでは、システムごとに何をどのような理由で判断したのかを当局に示すことはできません。
提供内容
AIシステムごとに、貴社が提供者と導入者のどちらに当たるかを確認します。自社による変更やブランディングによって提供者とみなされる可能性があるケースも含めて検討します。
ソーシャルスコアリング、職場での感情認識、操作的な手法など、すべてのユースケースを第5条に照らして確認し、認められないものは停止します。
各システムを第6条および附属書IIIに照らして評価し、チャットボットやAI生成コンテンツなど透明性義務が適用される箇所を特定します。判断の根拠は記録します。
役割ごとに必要な対応を整備します。導入者には人による監督、ログ、従業員への通知、提供者にはリスク管理、第11条および附属書IVに基づく技術文書、品質管理が求められます。
第4条に基づき従業員に必要なAIリテラシーを役割ごとに定め、誰が何を修了したかを示す研修と記録の仕組みを整えます。
受付・承認プロセス、役割、ポリシーを導入し、すべての新しいAI利用が本番稼働前に分類されるようにします。
フレームワーク
プラットフォーム
2026年12月からは、Fidempli プラットフォームがこの取り組みを引き継ぎます。新たなAI利用は受付時に分類され、禁止行為は承認できず、各義務の責任者とエビデンスが維持されます。
プラットフォームを見るはい。導入者としての義務があり、AIリテラシーのほか、高リスクシステムについては人による監督、モニタリング、ログの保存が求められます。システムごとに貴社の役割を特定します。
高リスクに関する義務のスケジュールは、EUレベルでの変更の対象となっています。当社は最新の状況を追跡し、いずれの場合でも現在の取り組みが無駄にならないよう貴社と計画します。禁止行為とAIリテラシーはすでに適用されています。
汎用アシスタントとしての利用であれば、通常は該当しません。リスク区分はユースケースによって決まり、同じツールでも応募者の選考に使う場合は附属書IIIに該当する可能性があります。製品ではなく用途に基づいて分類します。
提供者と導入者は、AIを扱う従業員が自らの役割と状況に応じた十分なAIリテラシーを備えるよう措置を講じる必要があります。各グループにとってそれが何を意味し、どのように記録するかを定めます。
個人データが関わる場合、GDPR(EU一般データ保護規則)はAI法と並行して適用されます。ISO/IEC 42001は、AIガバナンスを運用するためのマネジメントシステムを提供します。1つの記録で3つすべてに対応できるよう、取り組みを整合させます。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。