
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月からは、Fidempli プラットフォームがAIマネジメントシステムを最新の状態に保ちます。インベントリ、リスク評価、管理策、エビデンスがライブデータから維持されるため、次回の監査は文書探しではなく記録から始められます。
プラットフォームを見る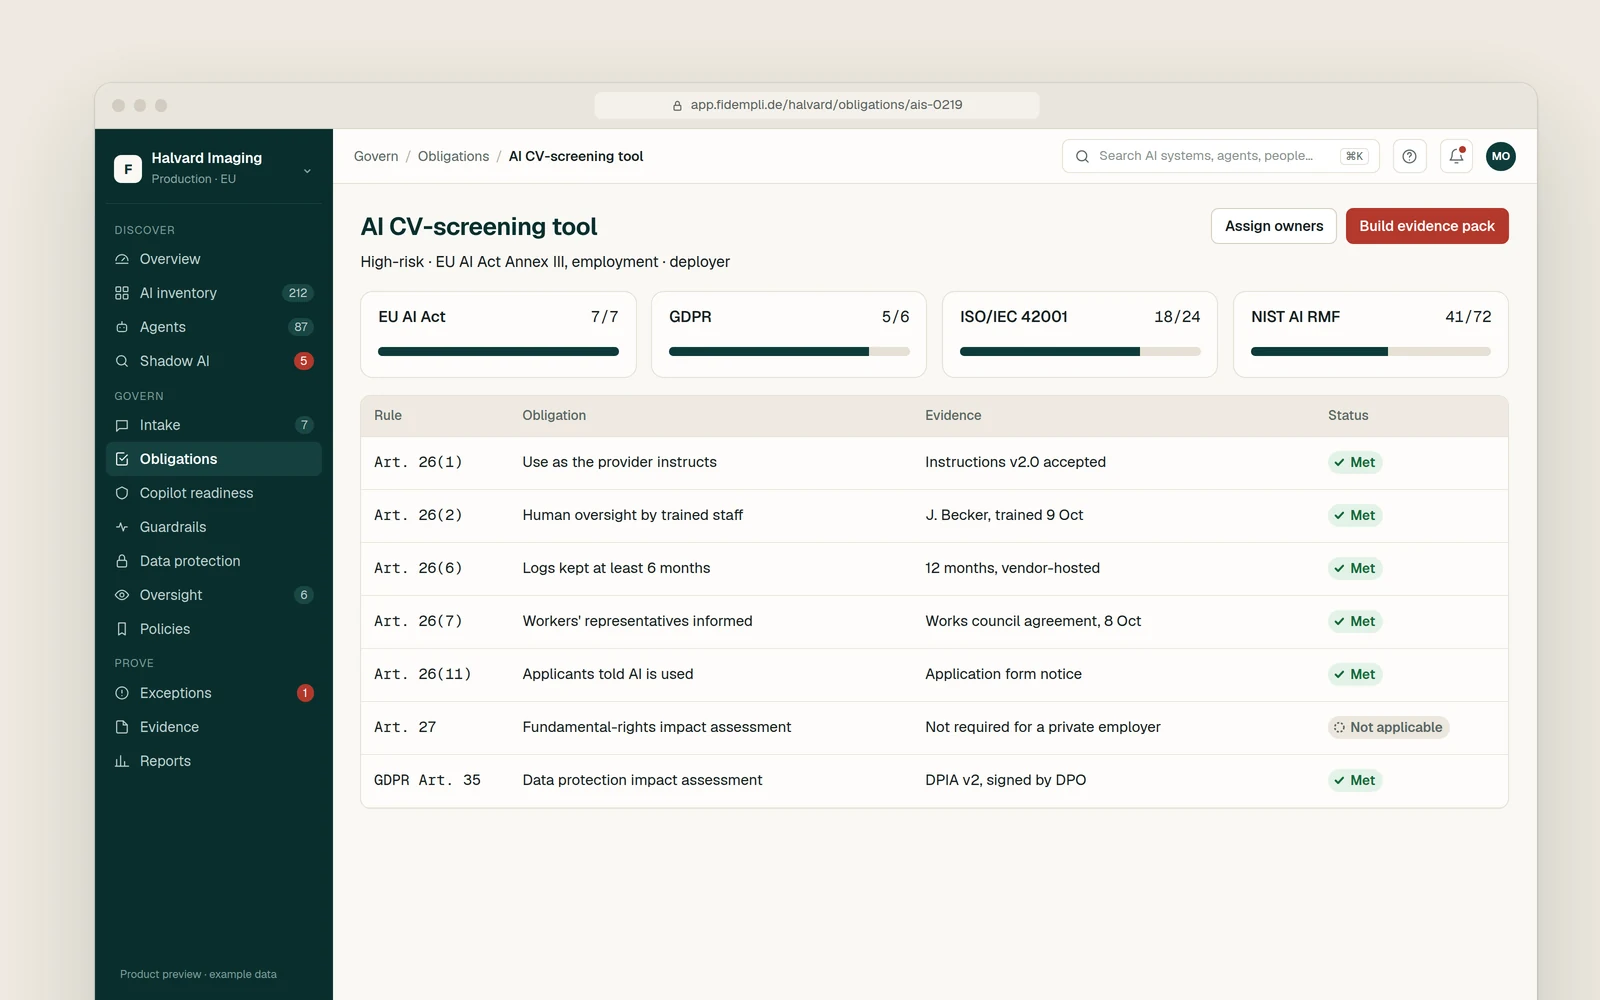
課題
多くの組織は、AIリスクを個別案件ごとに管理しています。あるチームはレビューを行い、別のチームはポリシーを作成していますが、全社でどのように意思決定が行われ、誰が責任を持つのかを示せる人はいません。
ISO/IEC 42001:2023は、AIマネジメントシステムに必要な要素として、適用範囲、役割、リスクおよび影響評価、管理策、記録を定めています。顧客、監査人、経営層からの要求も高まっています。書類上だけで構築すると、実際の運用から乖離した文書が残るだけになります。
提供内容
AIマネジメントシステムの適用範囲を定め、現状の取り組みをISO/IEC 42001およびNIST AI RMFと比較します。
NIST AI RMFのGovern、Map、Measure、Manageの各機能と整合させながら、リスクおよび影響評価の手法、リスク基準、対応策を設計します。
AIポリシーと関連手順を作成し、役割、責任、承認経路を定めます。既存のISO/IEC 27001の仕組みがあれば、それを基盤とします。
附属書Aの管理策を選定・文書化し、適用宣言書(Statement of Applicability)を作成し、規格が求める記録の仕組みを整えます。
ISO/IEC 42001に基づく内部監査を実施し、初回のマネジメントレビューを支援し、是正処置を追跡します。
認定認証機関による第1段階および第2段階審査に向けて準備を行い、審査中も支援します。当社が認証を行うことはありません。
フレームワーク
プラットフォーム
2026年12月からは、Fidempli プラットフォームがAIマネジメントシステムを最新の状態に保ちます。インベントリ、リスク評価、管理策、エビデンスがライブデータから維持されるため、次回の監査は文書探しではなく記録から始められます。
プラットフォームを見るいいえ。認証は認定認証機関が行います。当社は審査に向けた準備と審査中の支援を行い、両者の役割の独立性を保ちます。
はい。ISO/IEC 42001は同じマネジメントシステムの構造を採用しているため、文書管理、内部監査、マネジメントレビューの既存プロセスを作り直すことなく拡張できます。
NIST AI RMFは、Govern、Map、Measure、Manageの4つの機能からなる任意のフレームワークです。これを用いてリスク手法を構造化し、ISO/IEC 42001に対応付けることで、1つの取り組みで両方に対応できます。
それだけでは準拠できません。この規格は、リスク管理、文書化、監督など、EU AI法(EU AI Act)の多くの義務を支えるマネジメントシステムを提供します。AIシステムごとの具体的なEU AI法上の義務への対応付けは、別途行います。
いいえ。既存のツールで構築できます。プラットフォームは、システムの稼働後にインベントリ、リスク評価、エビデンスを最新の状態に保つのに役立ちます。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。