
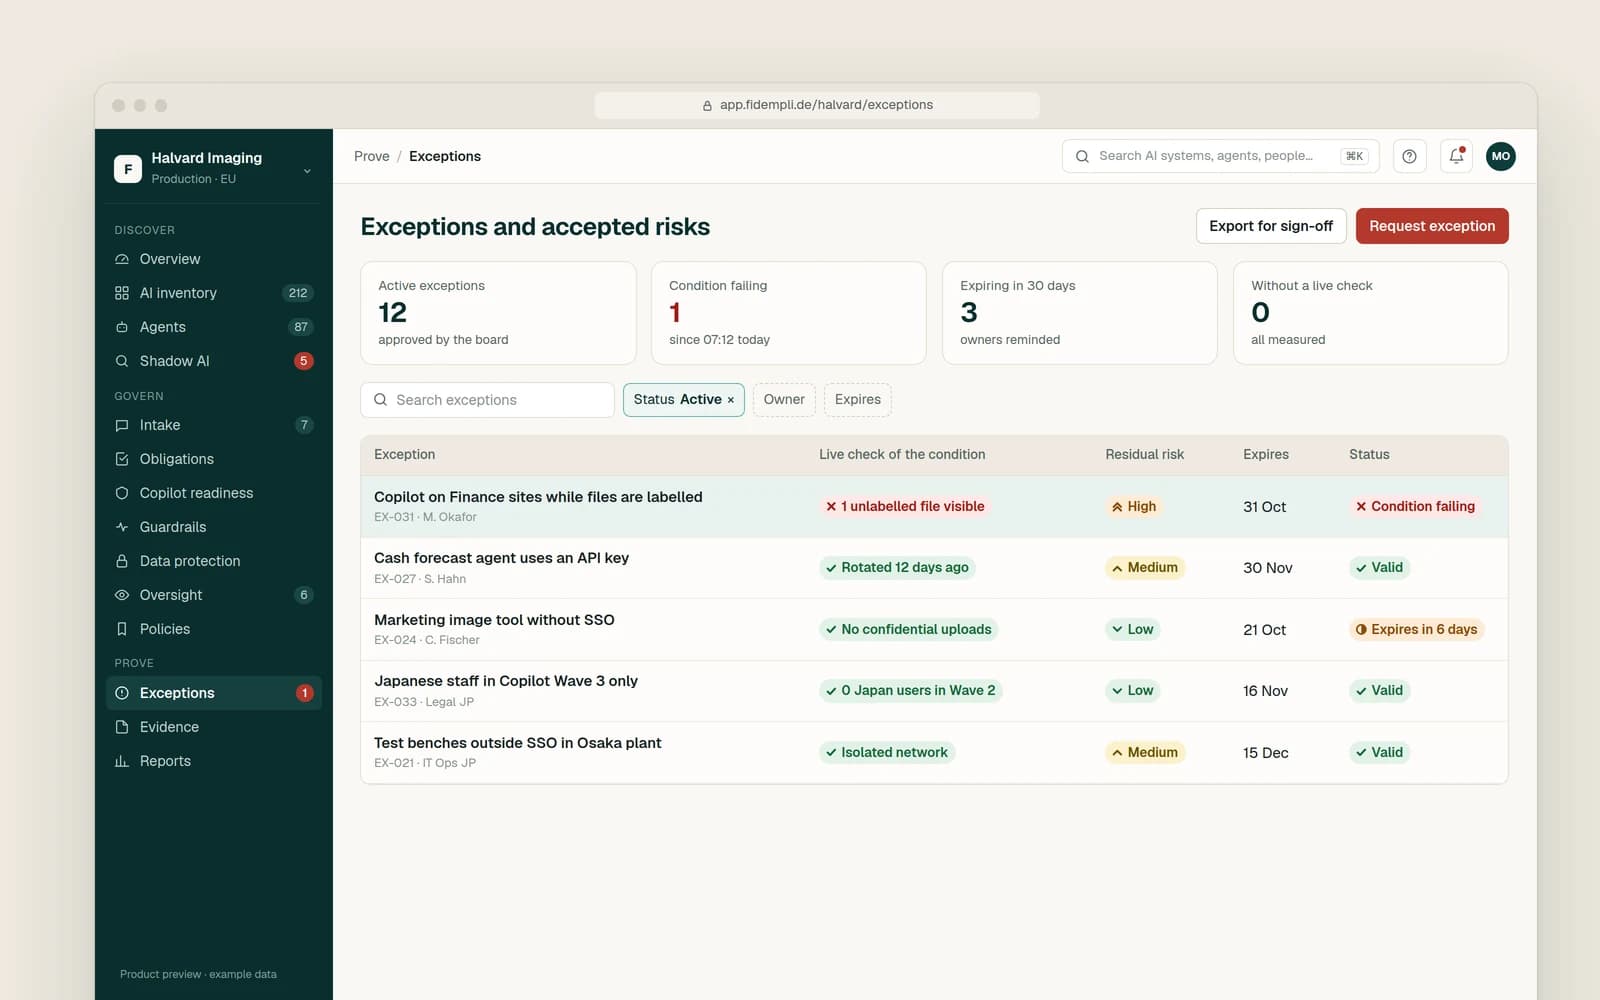
受容したリスクを、正しい状態のまま維持。
すべての例外に責任者、有効期限、ライブチェックがあるため、受容したリスクが現在のリスクと一致します。
- 例外ごとの補完的管理策と残留リスク
- 条件を満たさなくなった際のアラート
- 例外の有効期限前のリマインダー
ISO/IEC 42001
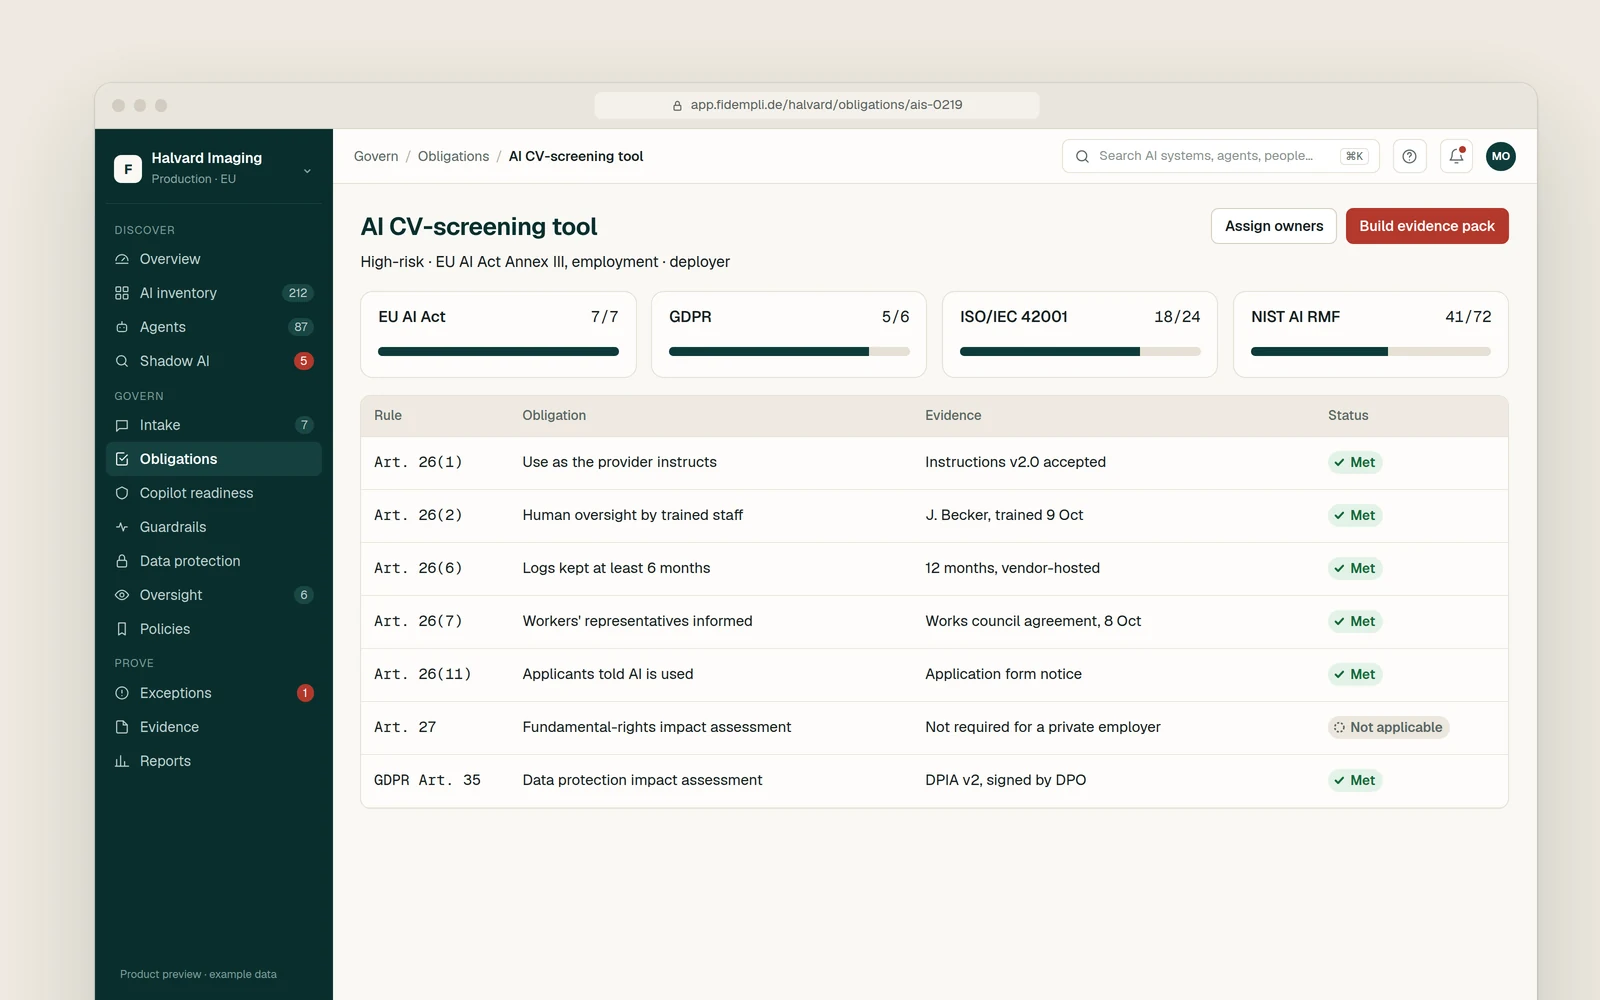
ISO/IEC 42001は、インベントリ、リスクアセスメント、管理策、役割、記録から成るAIマネジメントシステムを求めています。Fidempliは、監査人が求める記録をライブデータで常に最新の状態に保ちます。
Fidempliの対応方法
| 要件 | Fidempliの対応方法 | 機能 |
|---|---|---|
| AIシステムの適用範囲とインベントリ | プロバイダーをまたいだAIツール、モデル、エージェントの単一インベントリ | AIインベントリ |
| 役割と責任 | すべてのAIシステムとエージェントに、責任者を指名し、その確認を記録します | AIエージェントのガバナンス |
| AIリスクアセスメントと影響評価 | 分類とレビュー担当者の承認を伴う、リスクベースの受付 | 受付と承認 |
| 附属書Aの管理策 | 管理策をAIシステムごとに、状況とエビデンスとともに対応付けます | コンプライアンス・マッピング |
| モニタリングと不適合 | 受容したリスクの裏付けとなる条件をライブで確認し、条件を満たさなくなるとアラートを出します | 例外と受容リスク |
| 文書化した情報とマネジメントレビュー | 判断ログからエビデンスパックと取締役会向け報告書を作成します | エビデンスとレポーティング |
すべての例外に責任者、有効期限、ライブチェックがあるため、受容したリスクが現在のリスクと一致します。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
コンサルタントが現状を評価し、プラットフォームがその状態を常に最新に保ちます。