
AIガバナンス · プライバシー · セキュリティ
すべてのAIの判断を統制し、保護し、証明する。お客様の管理範囲内で。
Fidempliは、AIガバナンス・プラットフォームと、コンサルティング、プロフェッショナルサービス、マネージドサービスによるセキュリティサービスを組み合わせて提供します。EU AI法(EU AI Act)とGDPR(EU一般データ保護規則)への対応、すべてのプロンプトにおける個人データの保護、監査人が信頼できるエビデンスの保持を、規模を問わず支援します。
ハンブルク拠点 · 英語・ドイツ語対応 · セキュリティとプライバシーで12年以上の実績
- 欧州の要件に合わせて設計
- EU AI Act
- GDPR
- NIS2
- DORA
- ISO/IEC 42001
- ISO/IEC 27001
- NIST AI RMF
- セキュリティとプライバシーの実績
- 12年以上
- 本社
- ハンブルク
- 英語とドイツ語で提供
- EN · DE
- プラットフォーム提供開始
- 2026年12月
課題
AIはすでに組織内で使われています。しかし、管理は追いついていません。
あらゆる場所にあるシャドーAIとAIエージェント
Copilot、AIエージェント、個人のAIアカウントが、今まさに顧客や従業員のデータを扱っています。多くの場合、責任者は決まっていません。
期限の異なる複数の欧州規制
EU AI法、GDPR、NIS2、DORAは、それぞれ異なるスケジュールで異なる証跡を求めます。
実際には適用されないポリシー
PDFのルールやスプレッドシートの承認では、プロンプトを止めることも、監査人を納得させることもできません。
プラットフォーム
すべての機能をサンプルデータでご覧ください。
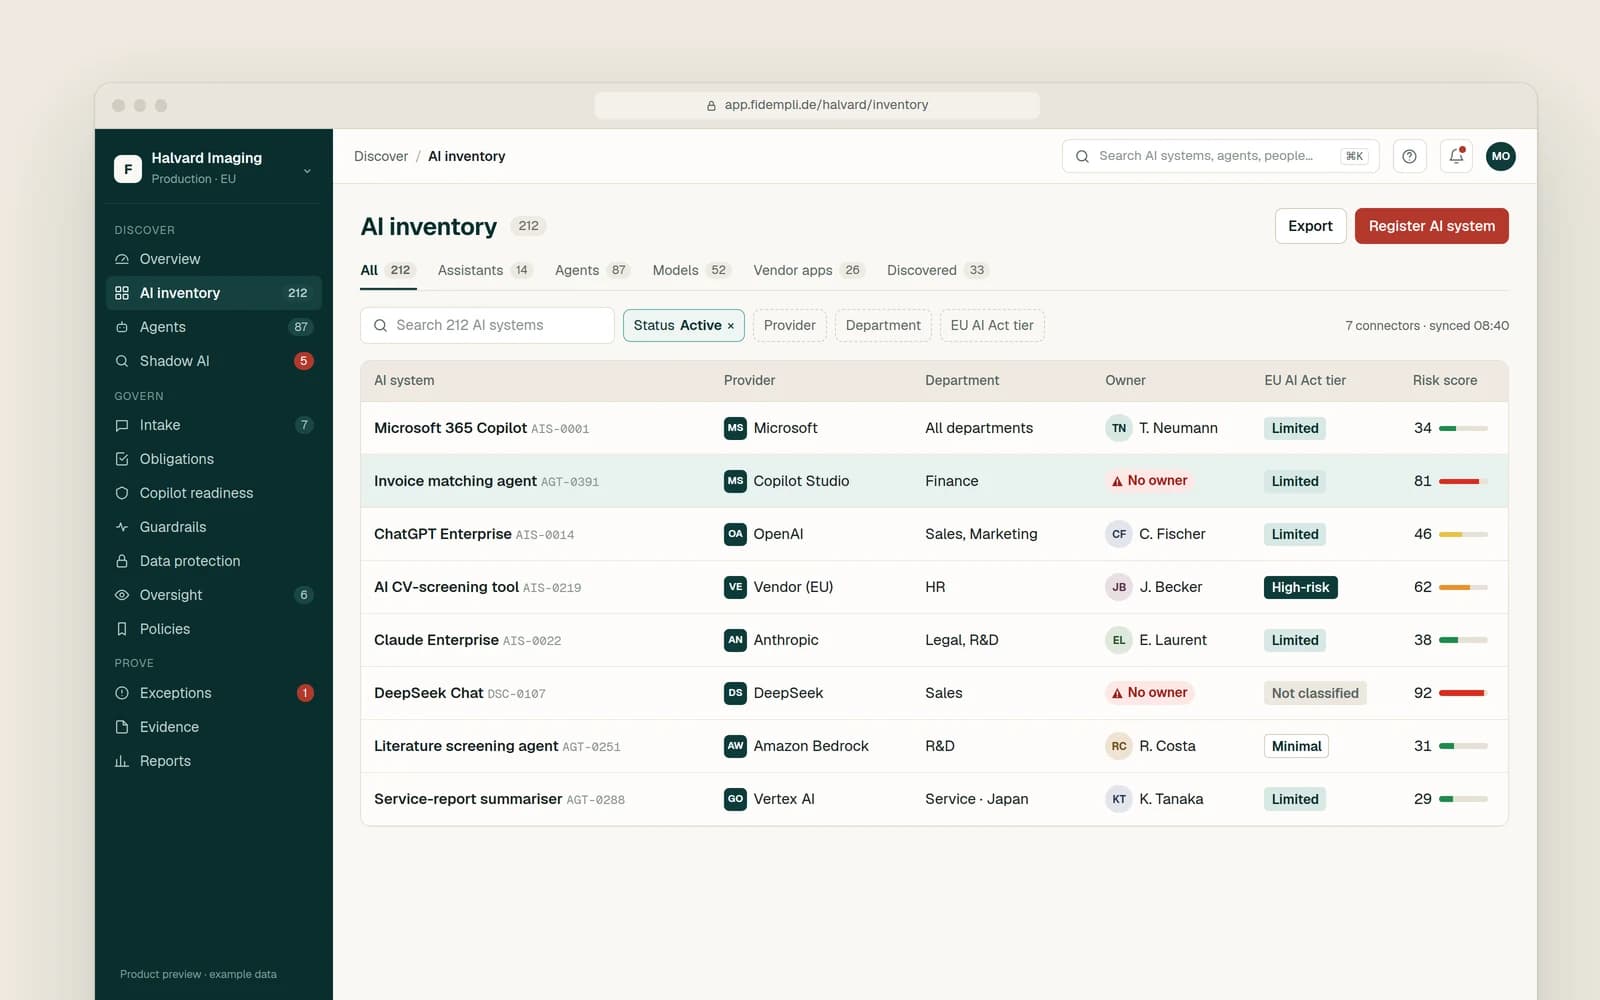
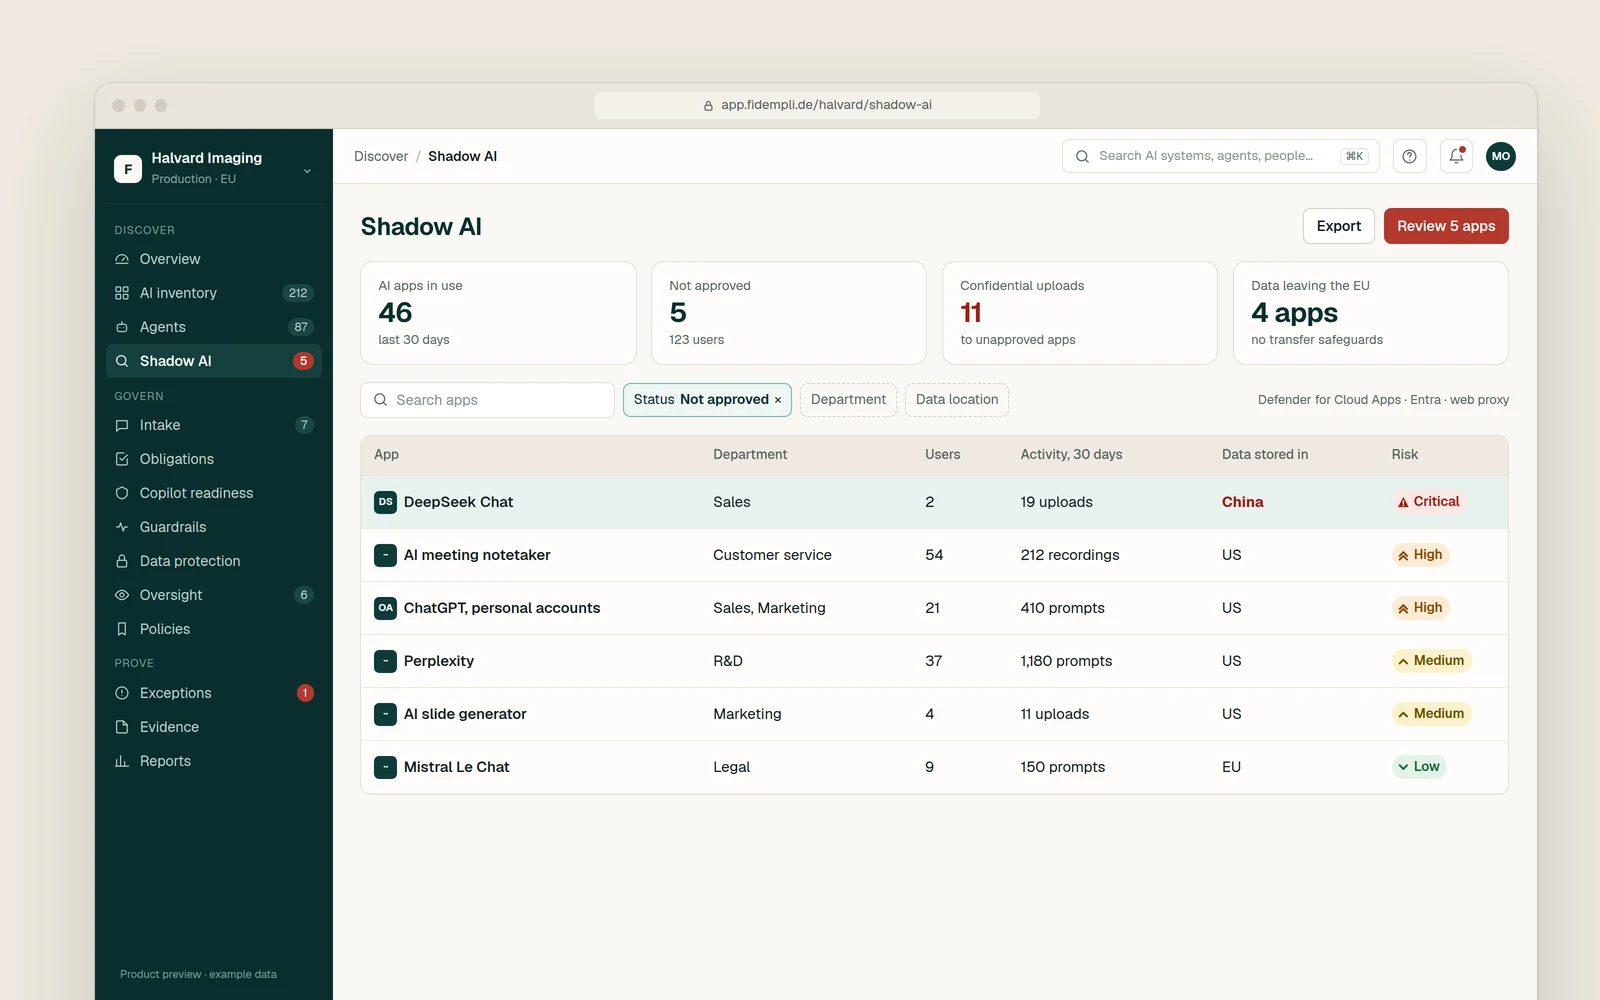
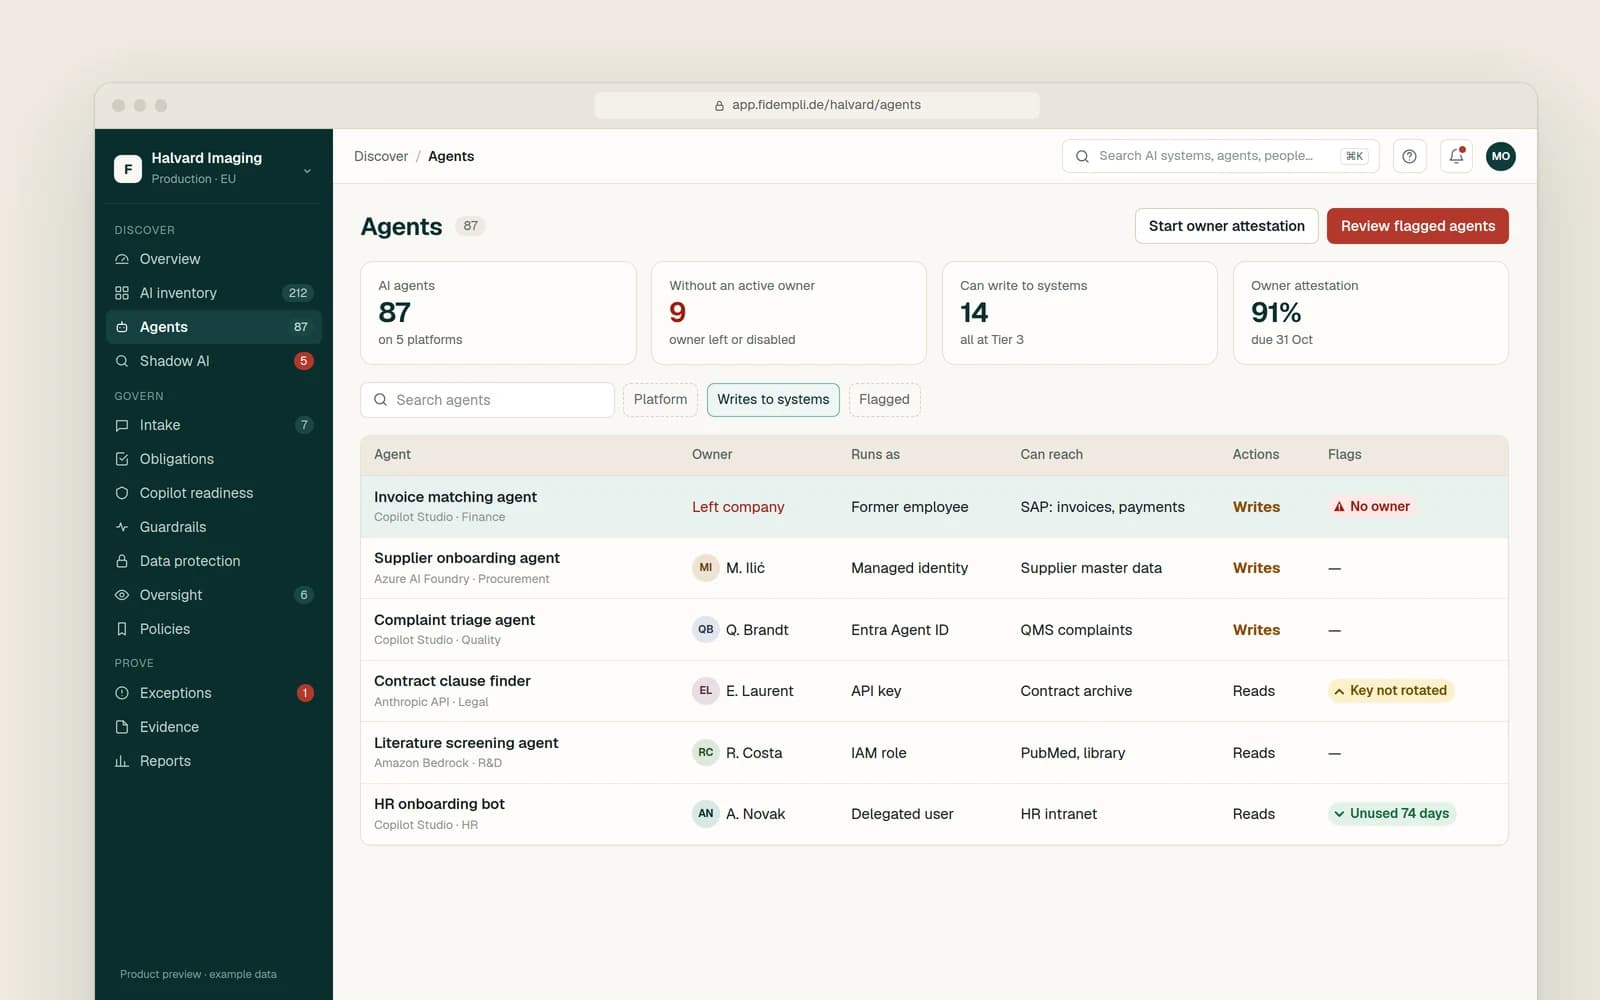
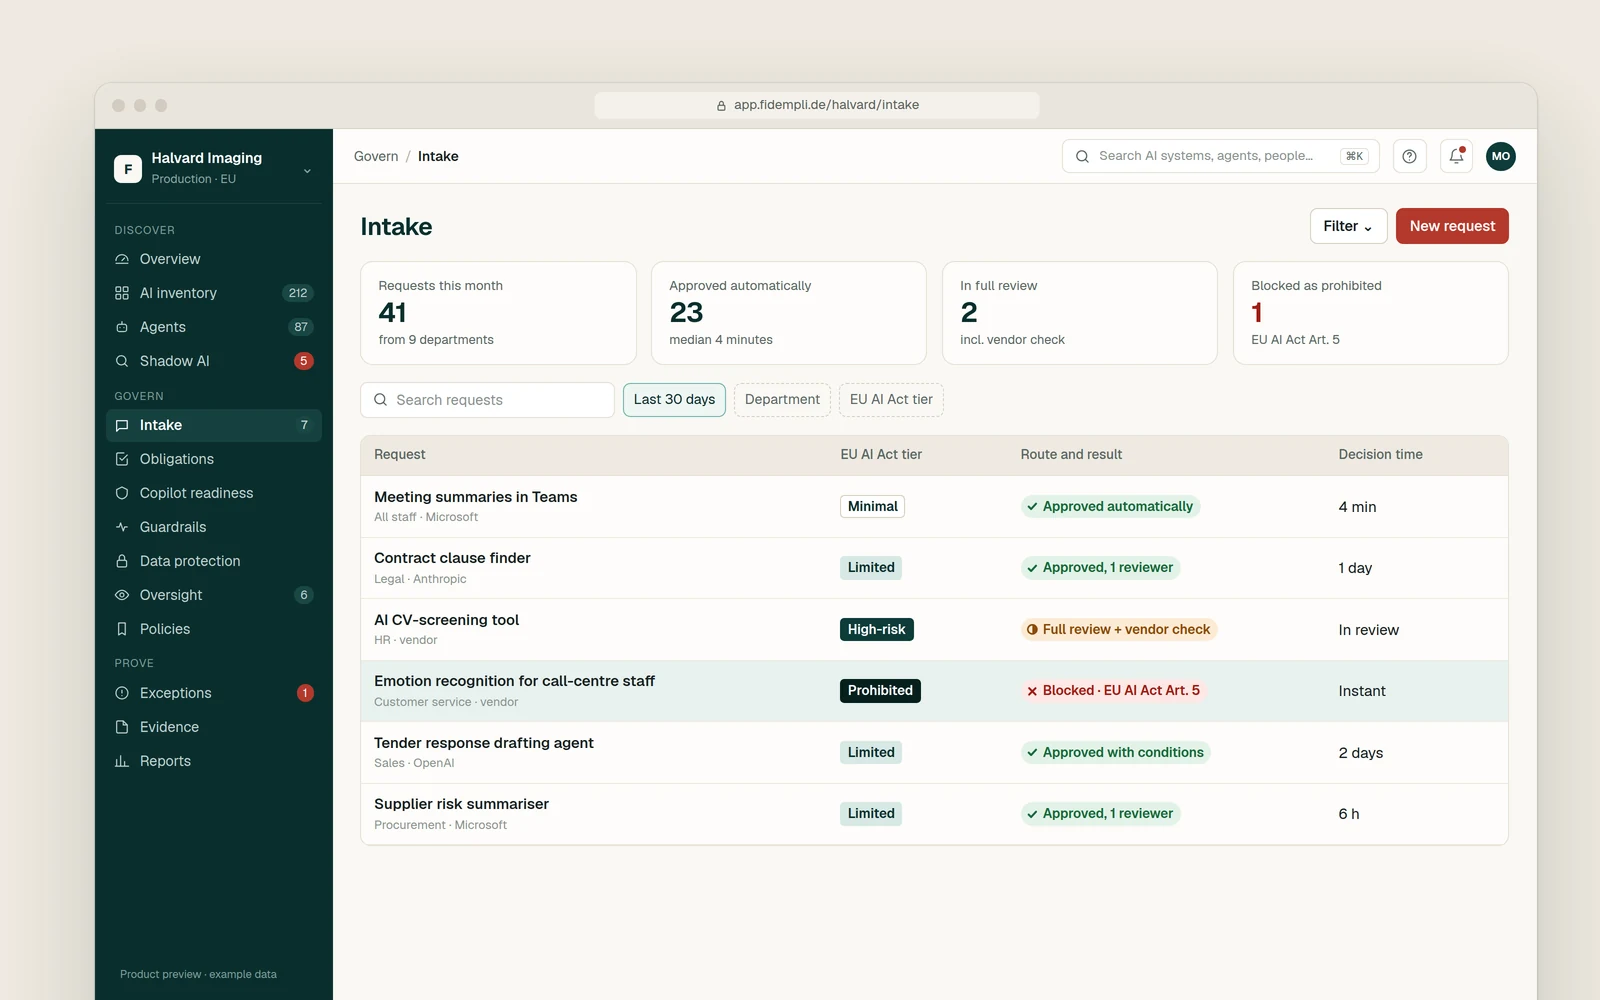
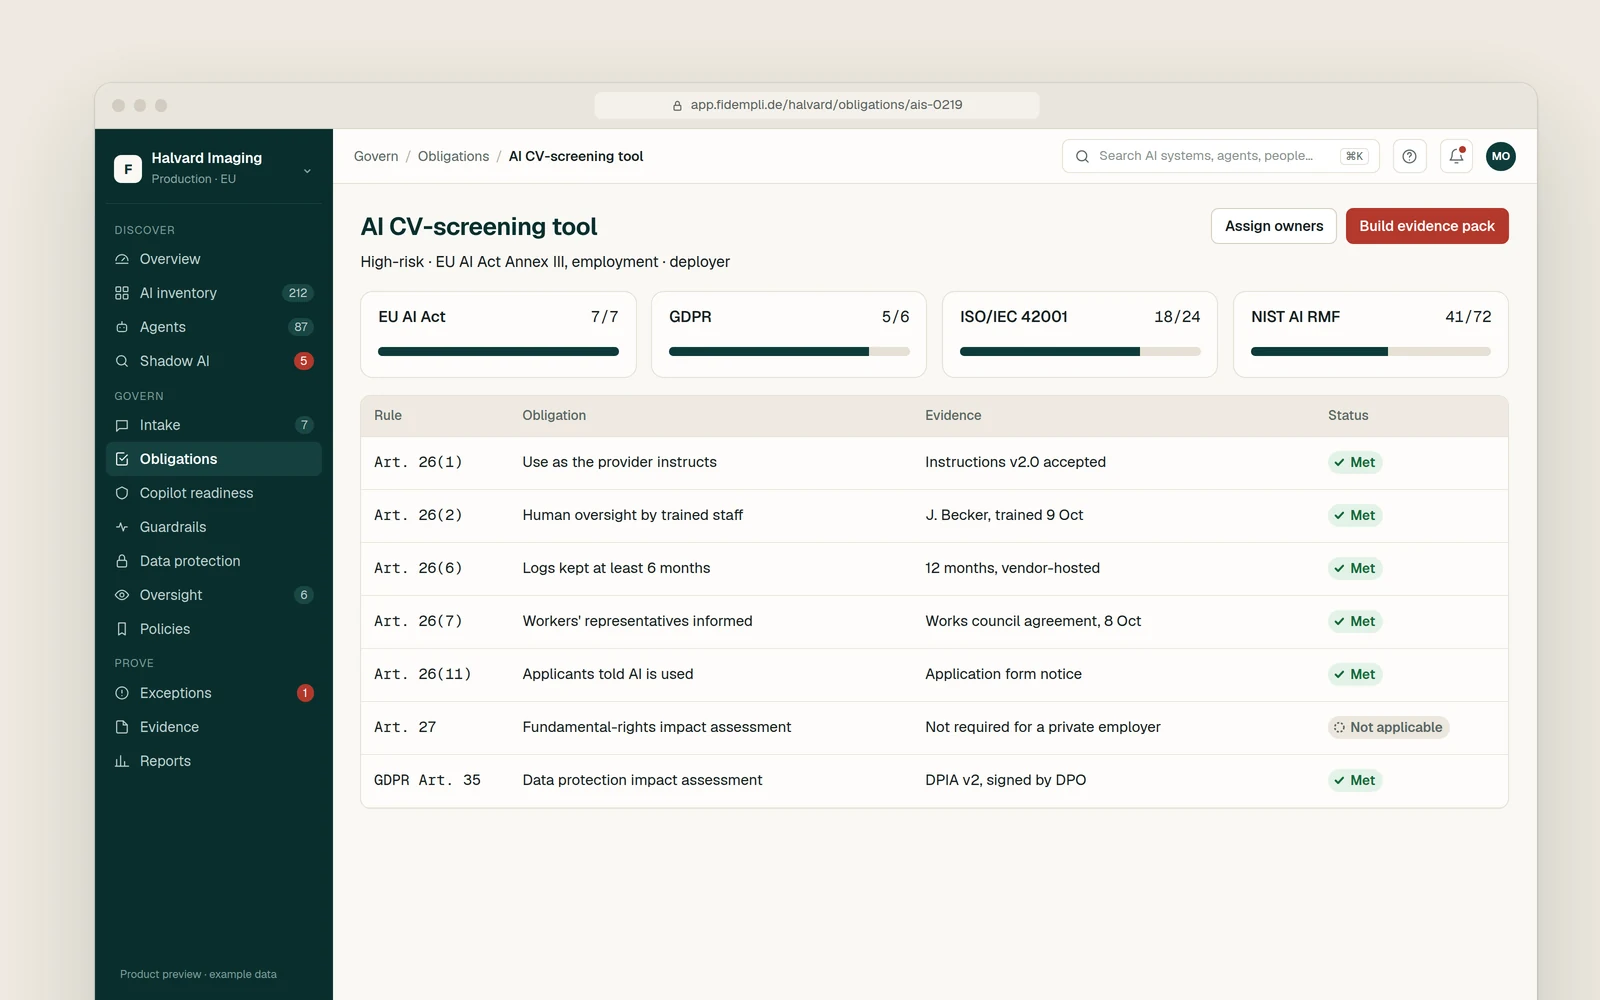
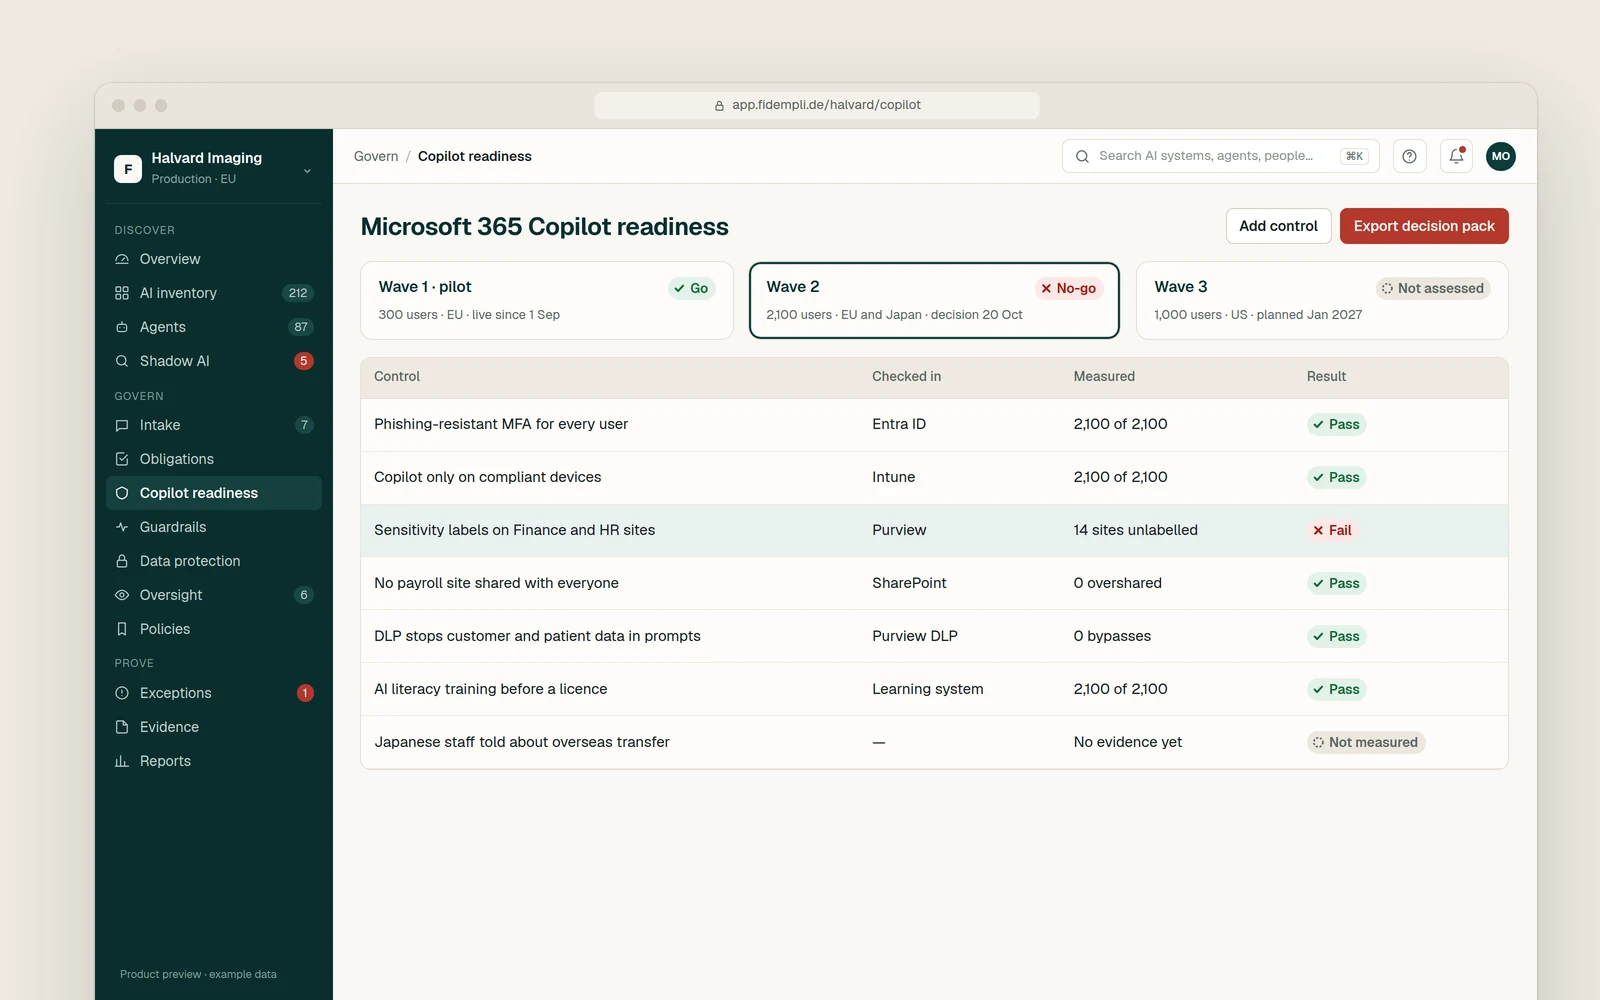
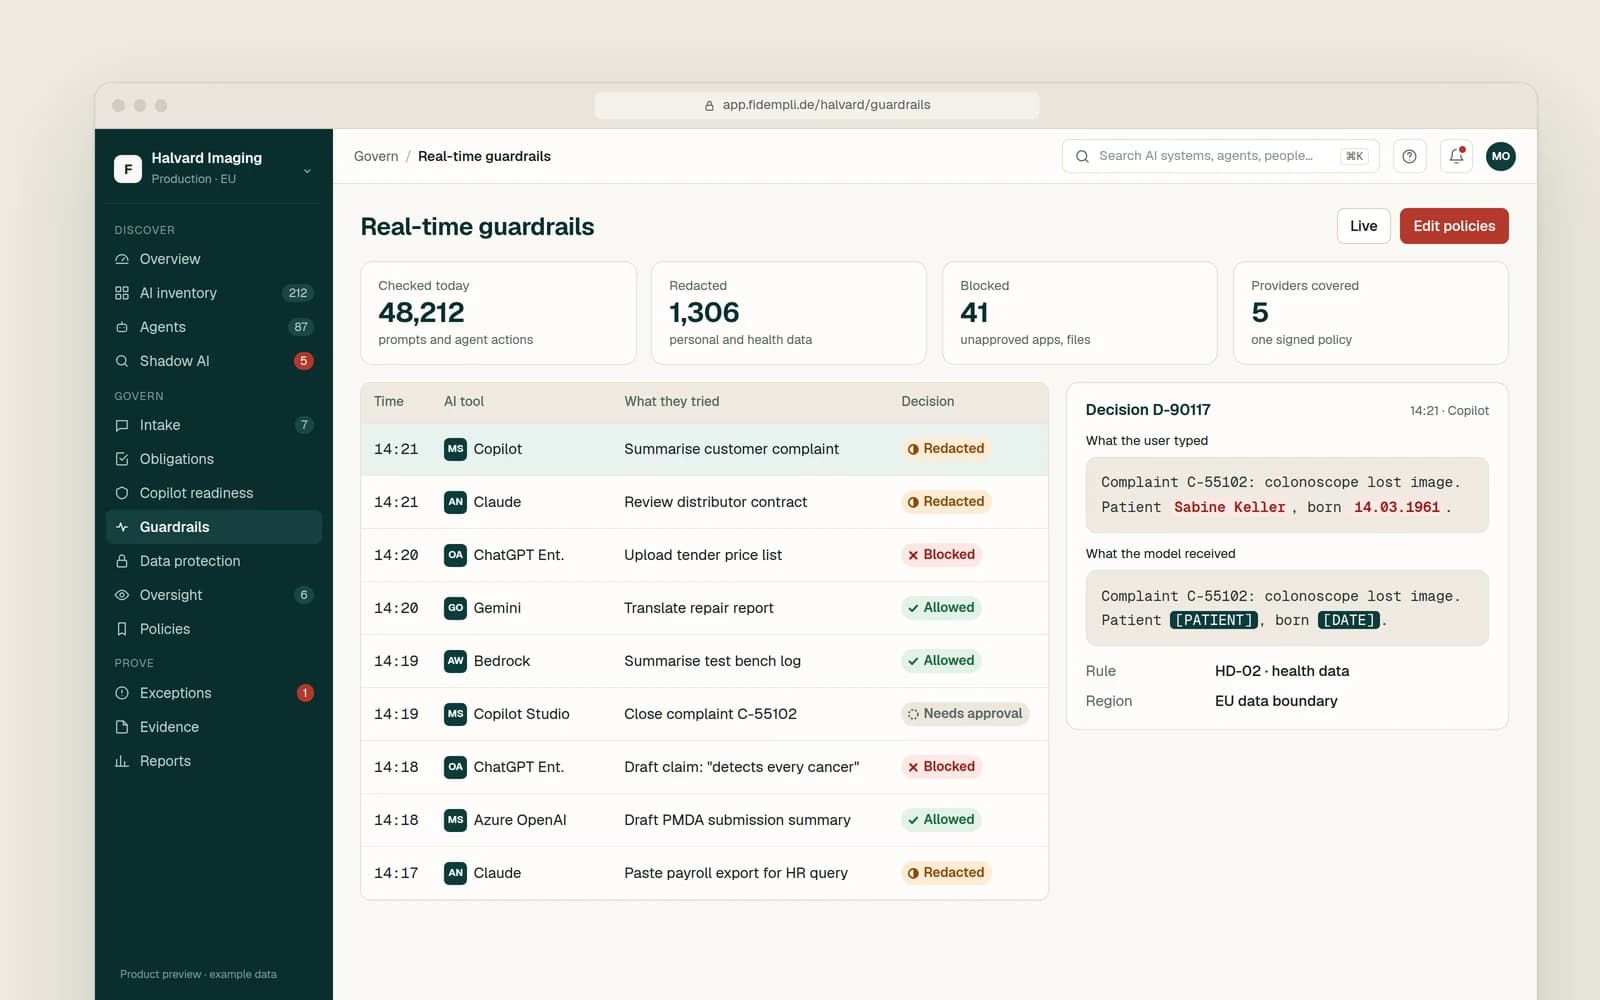
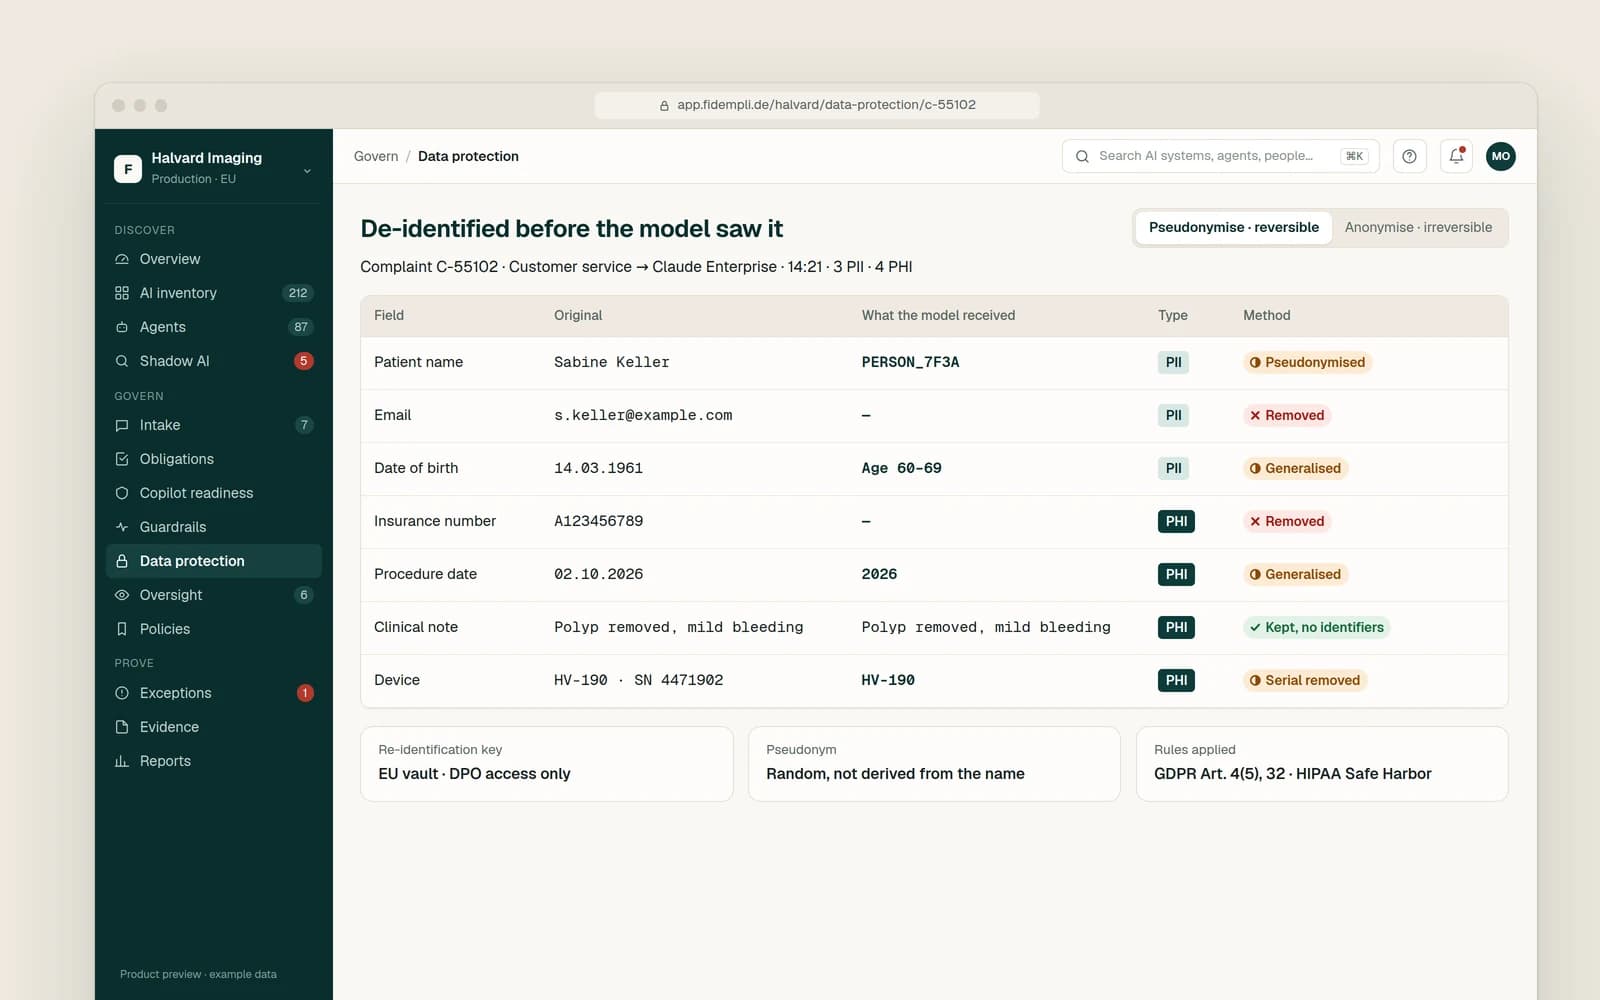
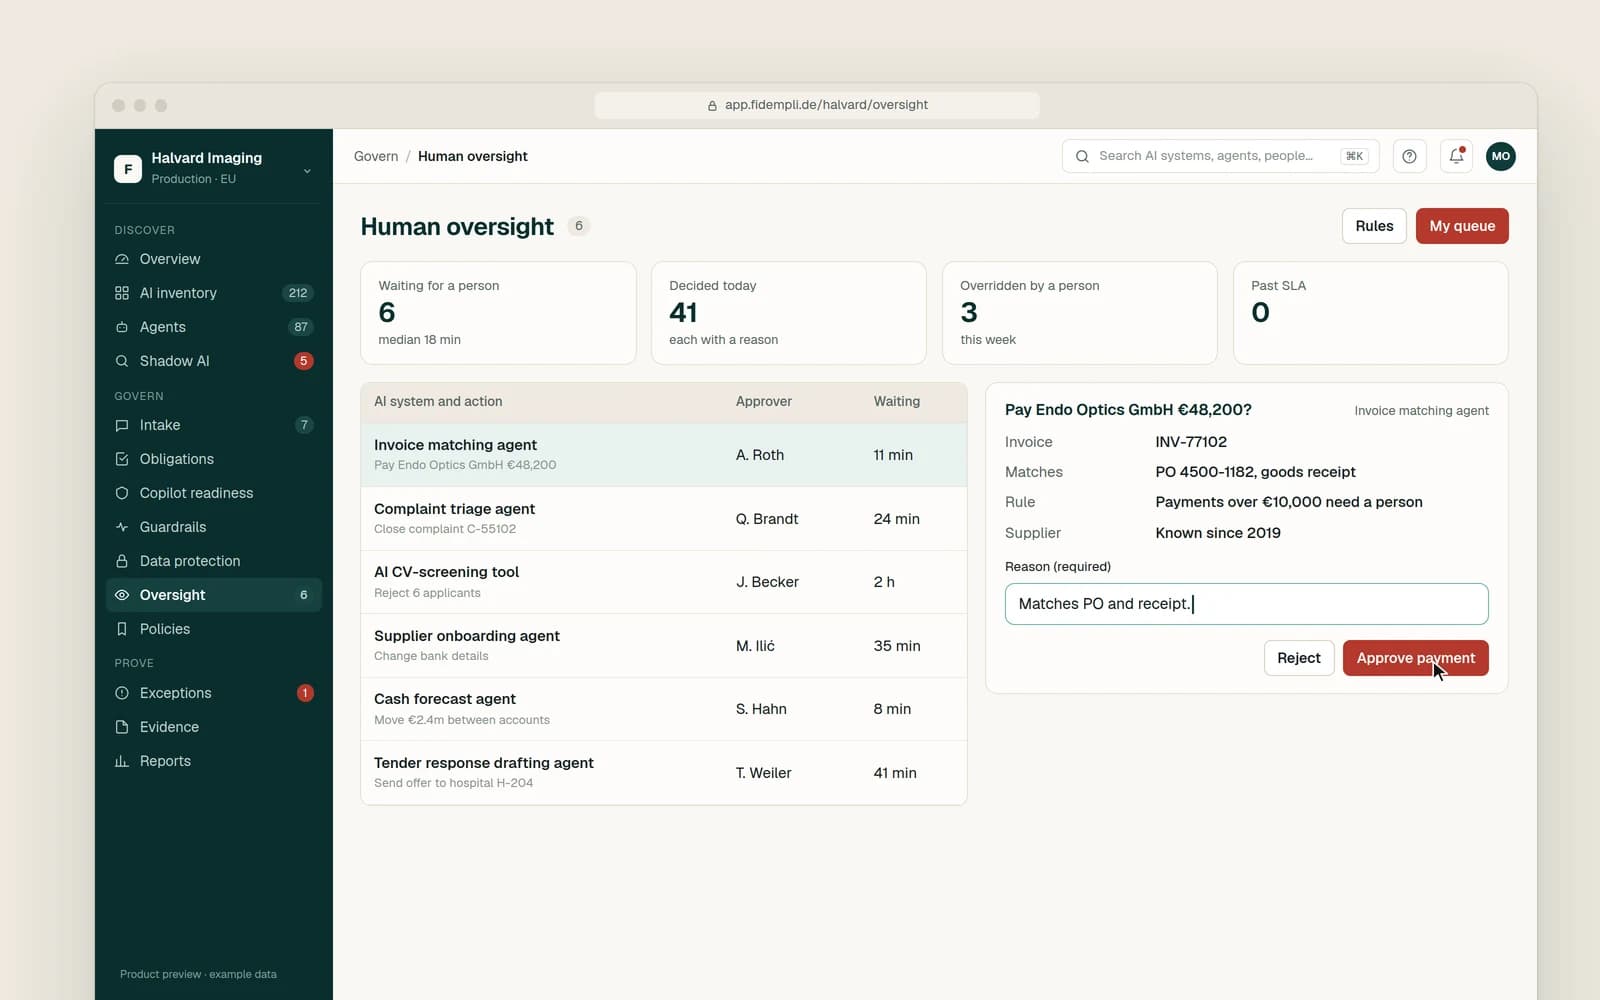
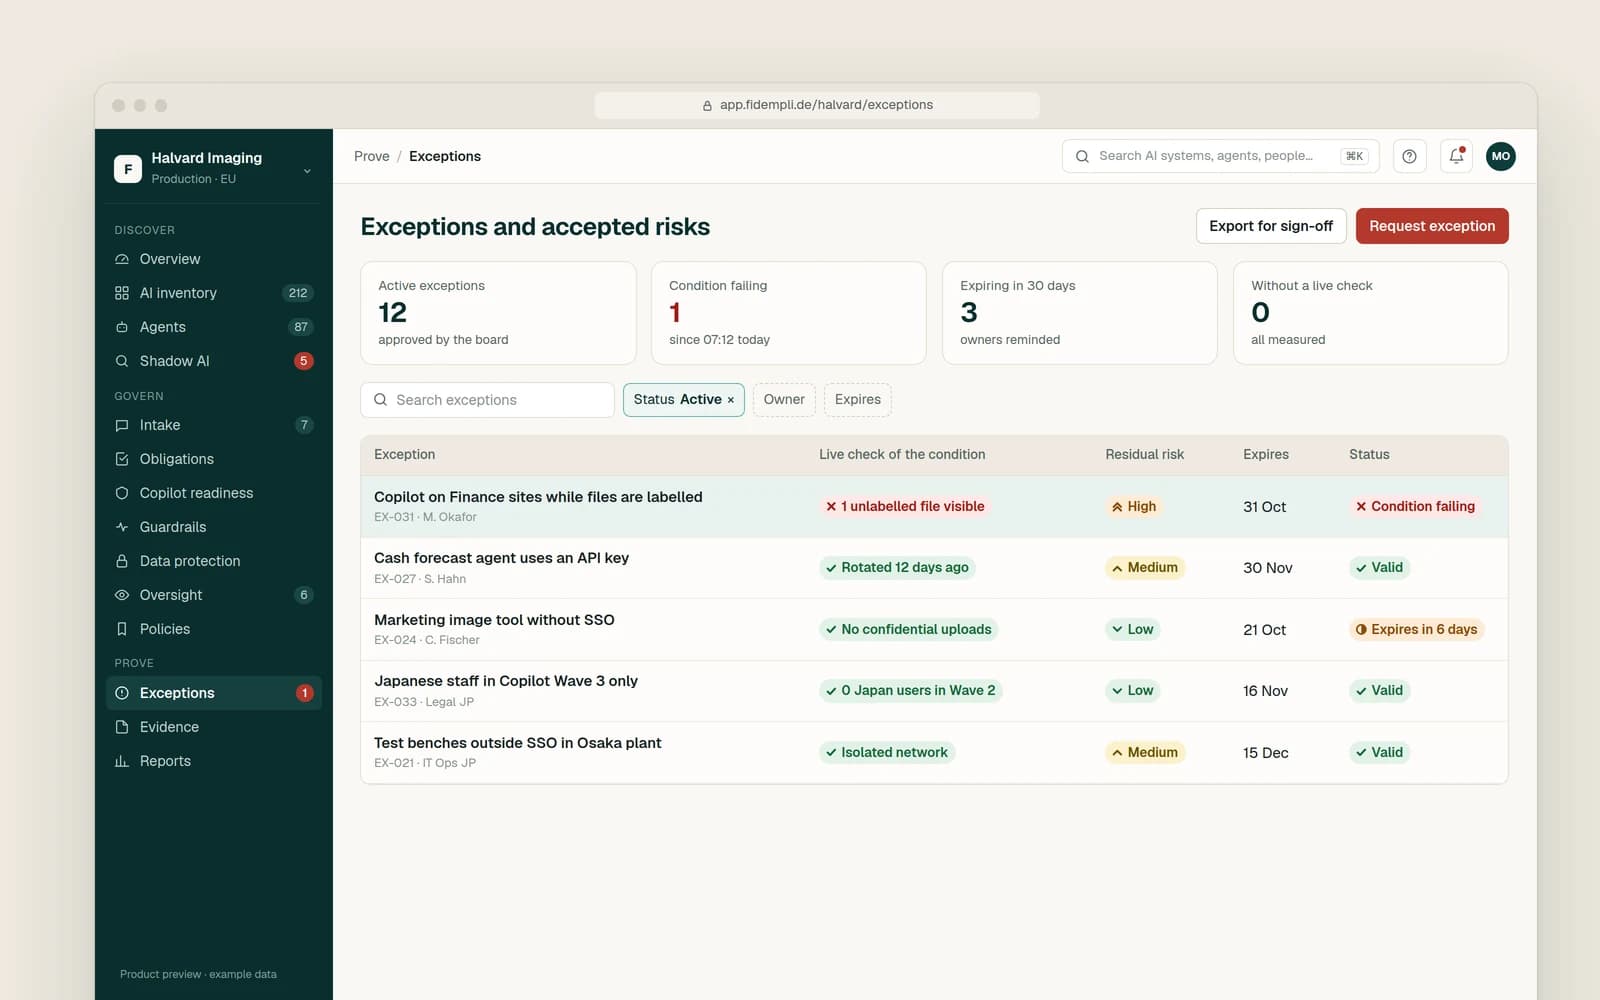
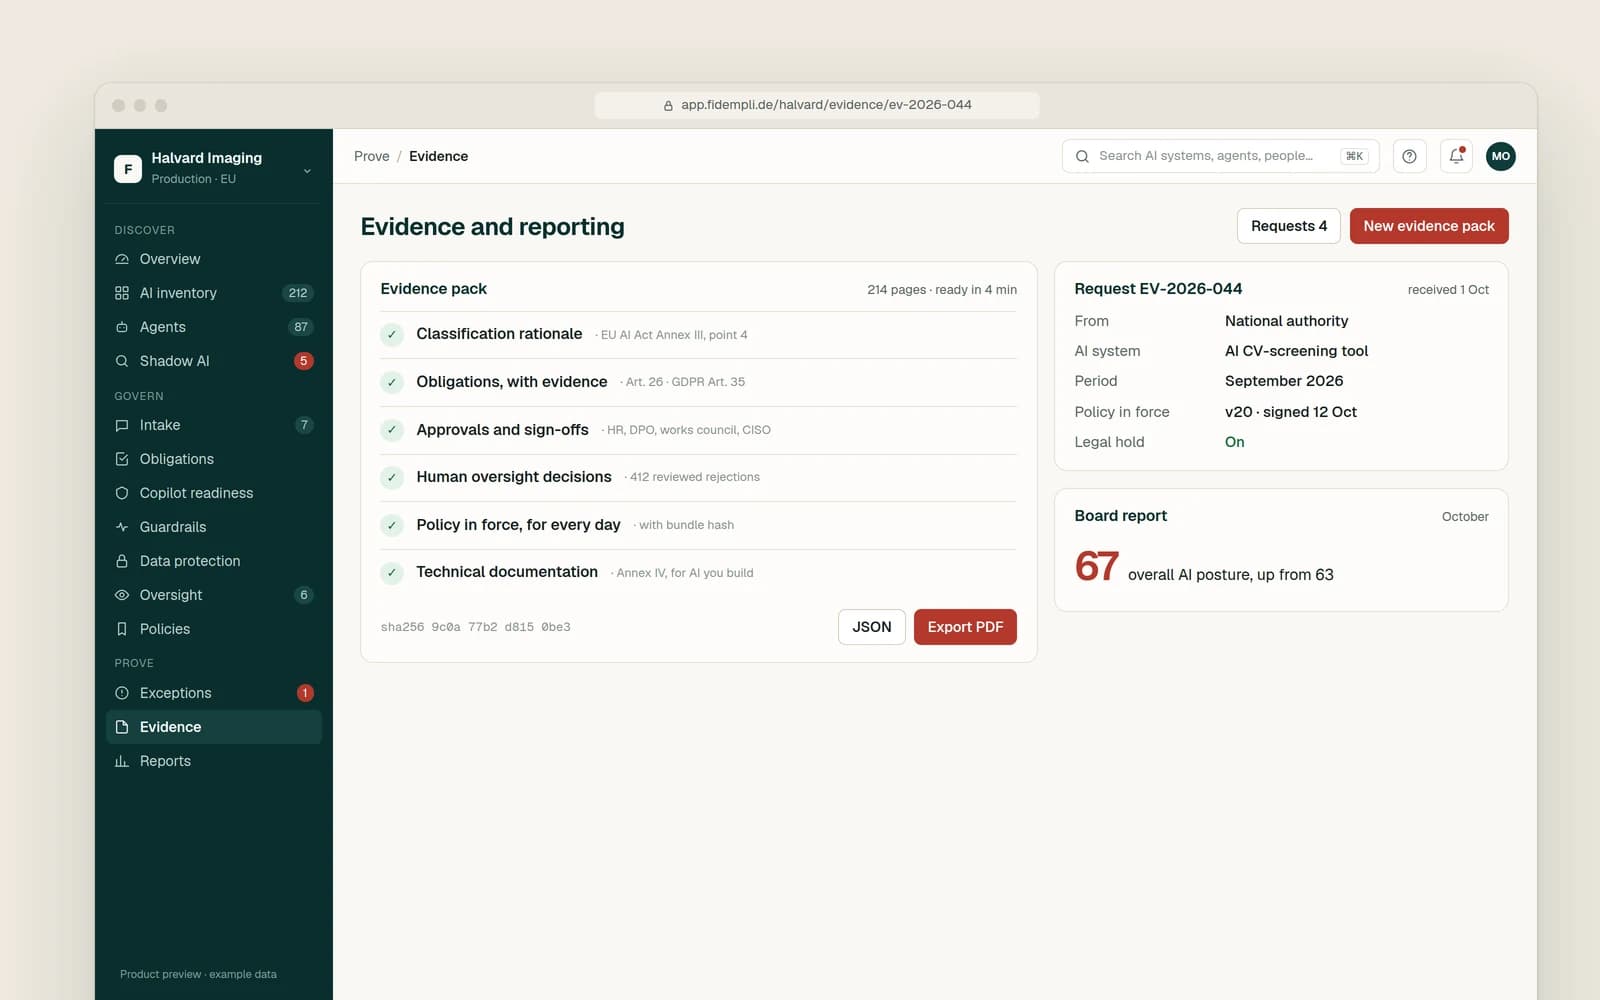
サンプルデータによる製品プレビュー
Fidempliの全体像
1つのプラットフォーム。3つのサービス領域。3つの提供形態。
プラットフォームがAIを統制します。セキュリティとプライバシーの専門家が、評価、導入、運用をお客様と共に行います。そしてすべてのサービスで、AI自動化が繰り返し作業を担います。
お客様の要件
EU AI ActGDPRNIS2DORAISO/IEC 42001・27001データ主権領域 1
サイバーセキュリティ
クラウドセキュリティ · ID・アクセス管理(IAM) · 特権アクセス管理(PAM) · セキュリティ戦略・GRC
領域 2
データ保護・プライバシー
プライバシープログラム(GDPRと個人情報保護法) · DPIAとプライバシー・バイ・デザイン · データ検出・分類 · 外部データ保護責任者(DPO)
領域 3
AIセキュリティ・ガバナンス
AIレディネス・アセスメント · EU AI法コンプライアンス · AIリスク管理とISO/IEC 42001 · AIセキュリティとレッドチーミング
コンサルティング
評価、助言、設計:レディネス、戦略、ロードマップ、アーキテクチャ。
プロフェッショナルサービス
導入と統合:お客様の環境で構築・設定を行います。
マネージドサービス
日々の運用を当社が担い、提示できるレポートをお届けします。
データ主権
AIガバナンスを、お客様の法域内に。
規制当局が求める場所でプラットフォームを運用し、鍵とデータの保管場所を管理できます。
SaaS(EUリージョン)
最短で開始。フランクフルトのEU内でホスティング。
プライベートクラウド
お客様自身のクラウドテナント内で。
オンプレミス
お客様自身のデータセンター内で。
エアギャップ
外部への接続は一切なし。
鍵の管理
Fidempli管理の鍵 提供開始時お客様持ち込みの鍵(BYOK) 提供開始時お客様のHSM 提供開始時すべてのサービスにAI自動化
繰り返し作業は自動化に。判断は専門家に。
既にお使いのプラットフォームから、AIシステム、AIエージェント、シャドーAIを検出します。
システムごとにリスク区分と義務を提示し、担当者が確認します。
ID、クラウド、Copilotの管理策を、実際の設定データに照らして確認します。
判断とポリシーバージョンを、発生と同時に監査用に収集します。
はじめに
AIレディネス・アセスメント
3〜5週間で、シャドーAIを含むすべてのAIのインベントリ、システムごとのEU AI法に基づく分類、プライバシーとセキュリティのレビュー、経営層向けのロードマップをご提供します。結果はそのままプラットフォームに引き継がれます。
価格はお問い合わせください
価格はお問い合わせください
価格はお問い合わせください
Fidempliが選ばれる理由
セキュリティを基盤とするガバナンス。
すべてのAI管理策の背景に、ID、クラウド、データ保護における12年以上の実績があります。
AIモデルに渡る前に、個人データを削除または仮名化します。
ポリシーはすべてのプロンプトとAIエージェントの操作に適用され、エビデンスが残ります。
EU AI法、GDPR、NIS2、DORAに対応するため、ハンブルクで開発しています。
ソリューション
お客様が対応すべきルールに合わせて。
各AIシステムを適用される義務に対応付け、エビデンスを添付します。1つのエビデンスで複数のフレームワークに対応できます。
EU AI Act
インベントリからエビデンスまで、EU AI法(EU AI Act)への対応。
詳しく見るGDPRとデータ保護
個人データの管理を失わずにAIを活用する。
詳しく見るISO/IEC 42001
認証を取得できるAIマネジメントシステムを運用する。
詳しく見るNIST AI RMF
AIリスクを統治し、把握し、測定し、管理する。
詳しく見るNIS2とDORA
AIをNIS2とDORAの管理策に組み込む。
詳しく見るMicrosoft 365 Copilot
Copilotを、期待ではなくエビデンスに基づいて有効化する。
詳しく見るヘルスケアとMedTech
ヘルスケアと医療技術のためのAIガバナンス。
詳しく見るすべてのソリューション
各ソリューションは、フレームワーク、製品、業界ごとの要件を、それを満たすプラットフォーム機能とサービスに対応付けています。
詳しく見る業界
規制下にある欧州の組織のために。
- ヘルスケア・MedTechEU MDR/IVDR · EU AI Act · GDPR · NIS2
- 金融サービスDORA · NIS2 · EU AI Act · GDPR · PCI DSS
- 製薬・ライフサイエンスGxP · EU GMP Annex 11 · GDPR
- 製造・自動車NIS2 · Cyber Resilience Act · TISAX · ISO 27001
- エネルギー・公益事業NIS2 · KRITIS · OT security
- 小売・EコマースGDPR · PCI DSS · EU AI Act
- テクノロジー・SaaSEU AI Act · GDPR · Cyber Resilience Act · ISO 27001
- 公共部門EU AI Act · NIS2 · GDPR · BSI IT-Grundschutz
まずは30分のAIリスク相談から。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。