Fidempli AIガバナンス・プラットフォームは2026年12月提供開始です。デザインパートナーを募集しています。今すぐ応募 →
Fidempli

保護

機密データと影響の大きい操作を管理下に置く。

ガードレールは、従業員、AIエージェント、そしてすべてのAIモデルの間に位置します。個人データや健康データはまず削除または仮名化され、重要な判断は担当者の承認を待ちます。

機能

保護

リアルタイムのガードレール

個人データや機密データがAIモデルに渡るのを防ぎます。すべてのプロバイダーに1つのポリシーで対応します。

  • すべてのプロンプトとAIエージェントの操作を、モデルに届く前にチェック
  • 許可、マスキング、ブロック、担当者への回付を選択し、理由を記録
  • Microsoft、OpenAI、Anthropic、Google、AWSに共通の署名済みポリシー
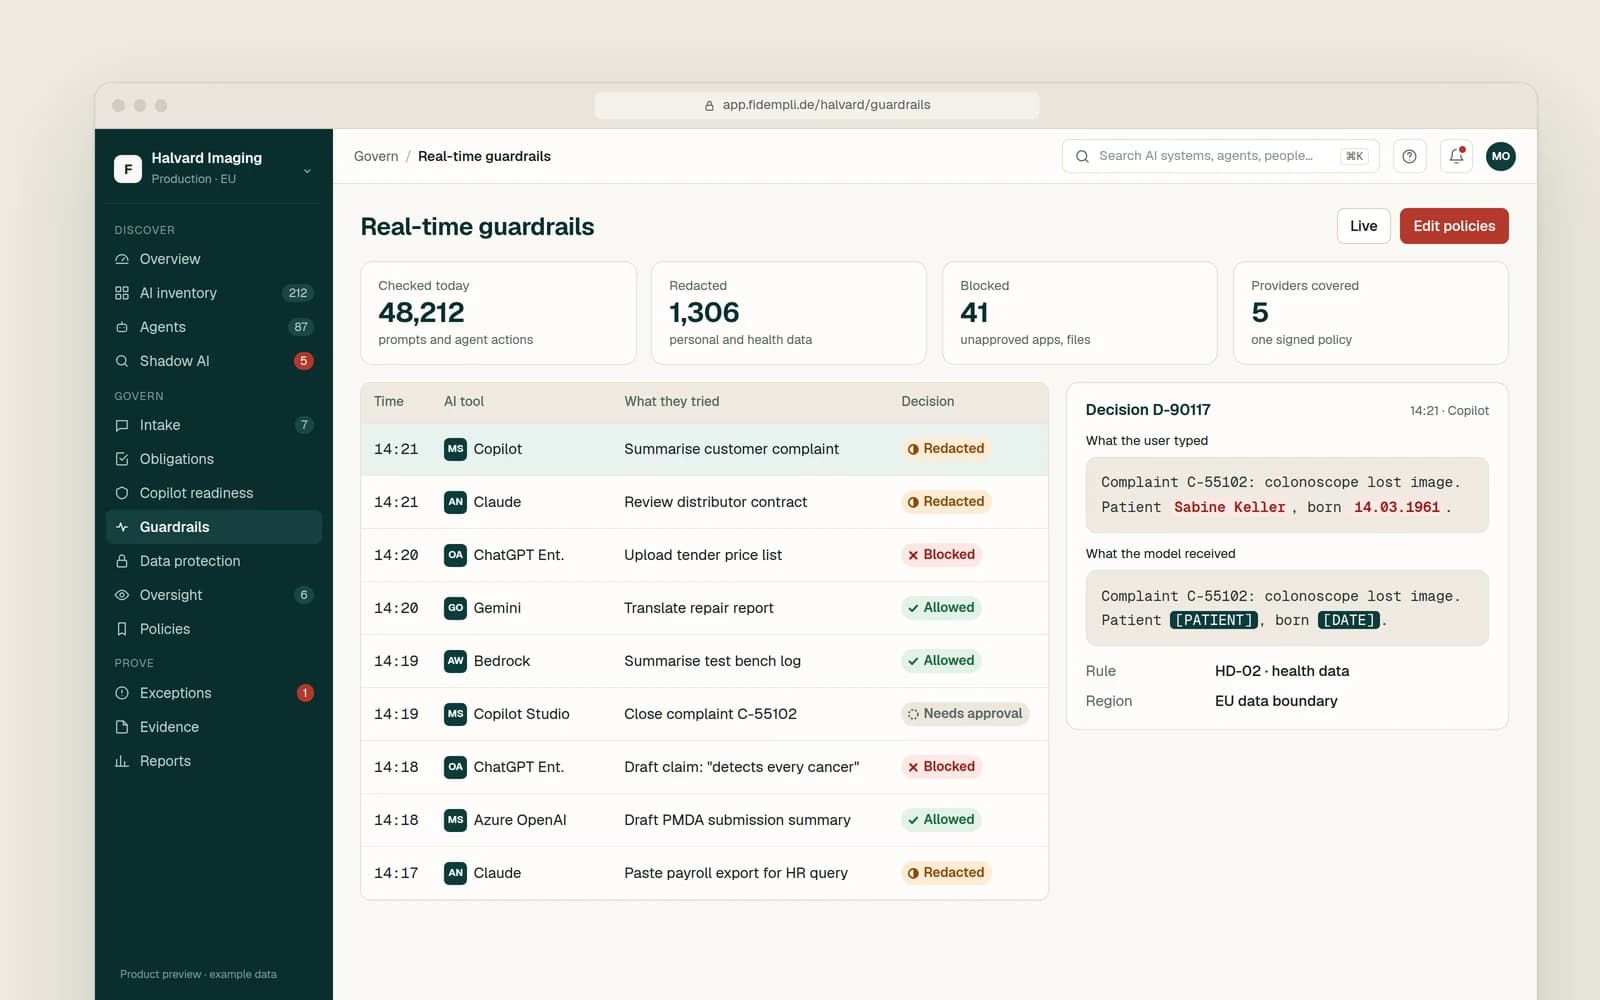
AIツール全体でのガードレールの判断をリアルタイムで表示し、1件のプロンプトのマスキング前後を示す画面
サンプルデータによる製品プレビュー
保護

個人情報・医療情報の保護

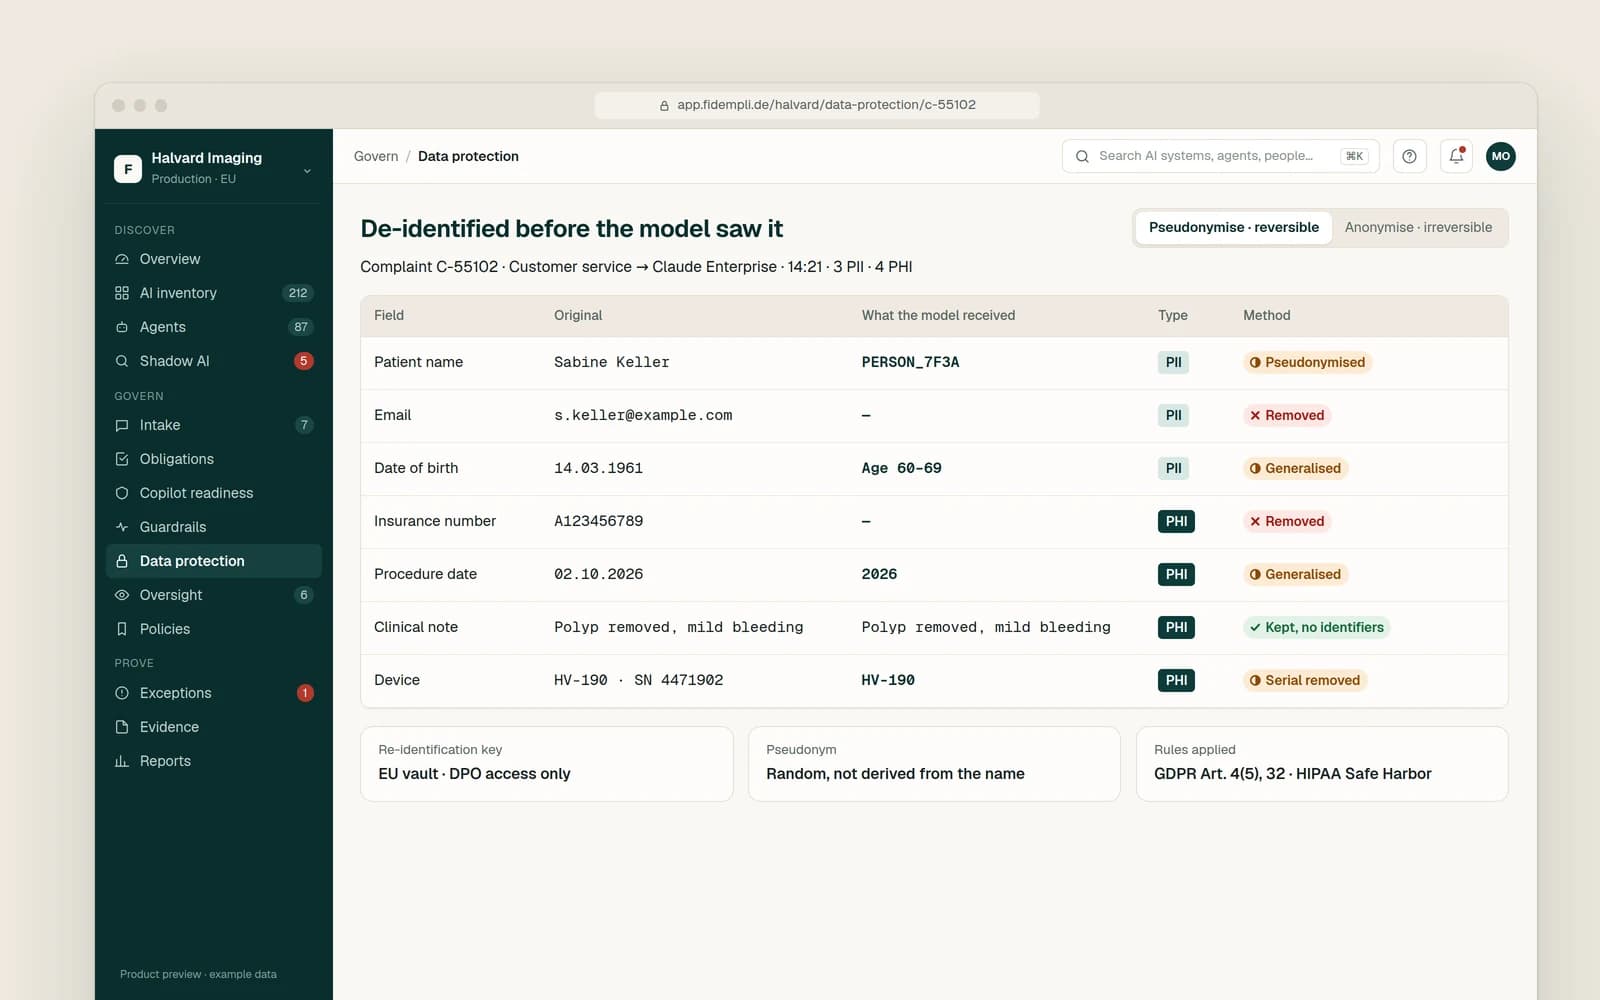
個人データや健康データは、AIモデルに渡る前に匿名化または仮名化され、鍵はEU内に保管されます。

  • 氏名、連絡先、保険番号、日付、シリアル番号を検出
  • 項目ごとに、可逆的な仮名化または不可逆的な匿名化を選択
  • 再識別用の鍵はEU内の保管庫にあり、アクセスできるのはデータ保護責任者(DPO)のみ
AIモデルに送信される前に、項目ごとに非識別化された顧客の苦情
サンプルデータによる製品プレビュー
保護

人による監督

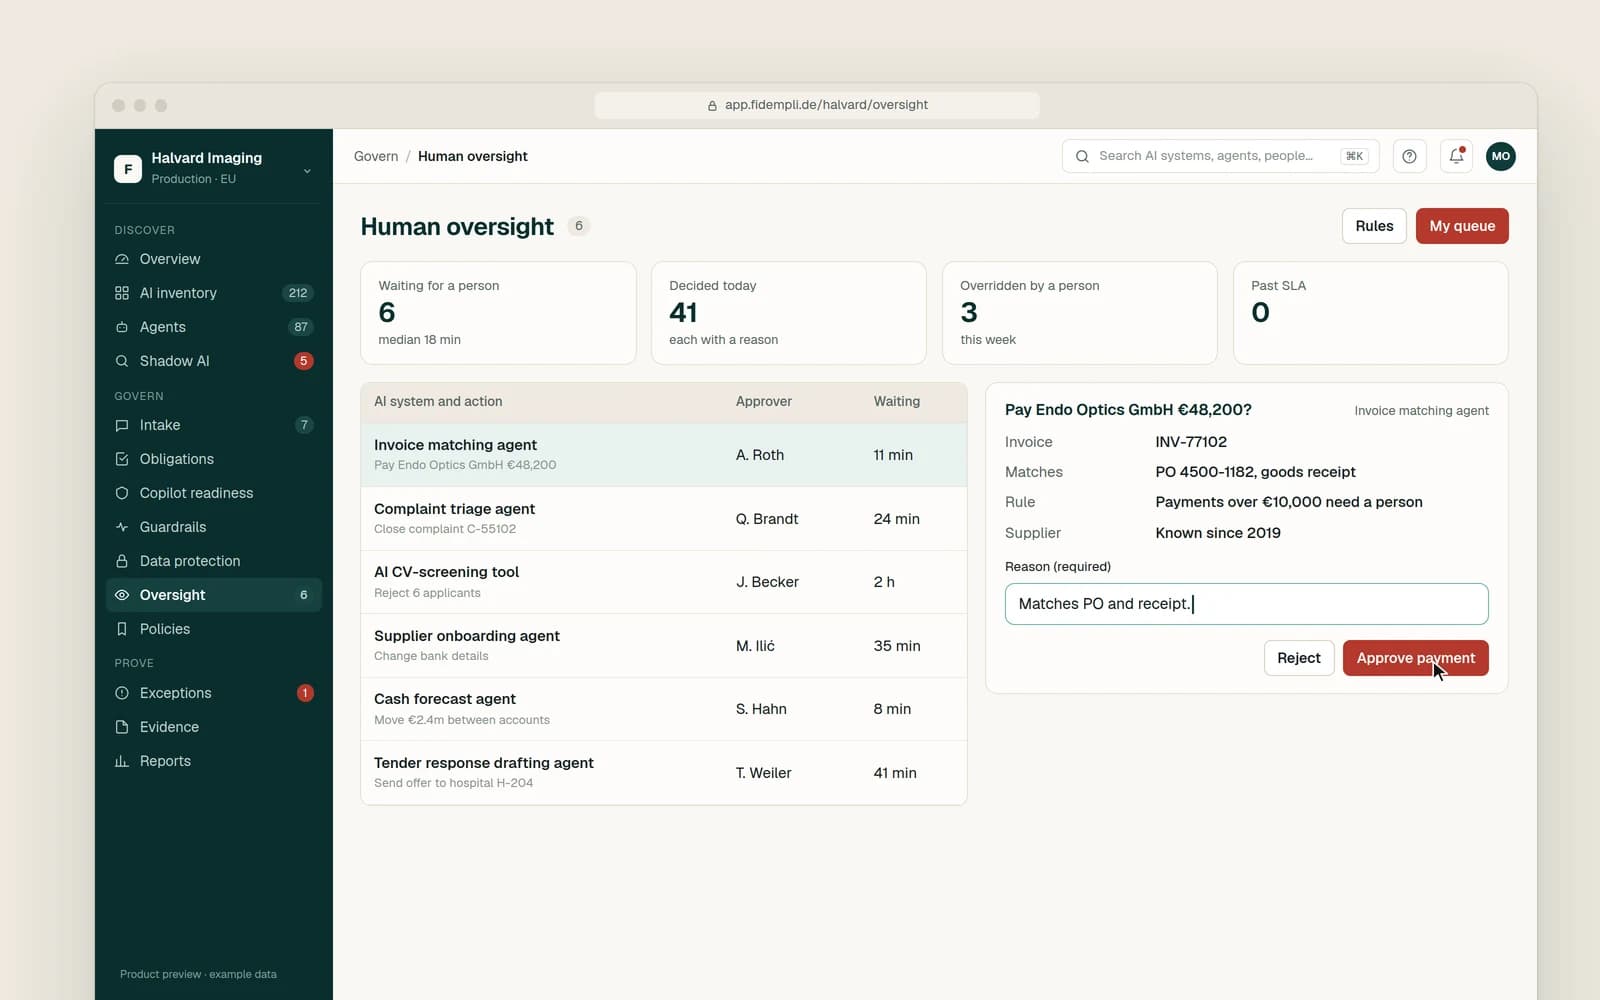
影響の大きいAIの判断やAIエージェントの操作は、指名された担当者の承認を待ち、その理由が記録されます。

  • 設定したしきい値を超える支払い、レコードの変更、却下は担当者の承認待ちに
  • すべての承認・却下に理由が必要で、監査証跡に保存
  • 判断の種類ごとのキュー、承認者、待ち時間
担当者の承認を待つAIエージェントの操作のキューと、承認待ちの支払い
サンプルデータによる製品プレビュー

対応する規制

後付けではなく、法規制を前提に設計しています。

GDPR

第4条第5号に基づく仮名化と、第32条に基づく処理のセキュリティ。健康データは第9条に基づく特別な種類のデータとして扱います。

HIPAA

米国の健康データについて、Safe Harbor方式に沿った非識別化を行います。機器のシリアル番号も対象です。

EU AI Act

人による監督と記録保持が求められるAIシステムに対応します。

自社のAI環境で実際にご確認ください。

プラットフォームは2026年12月提供開始です。デザインパートナーはそれより早く利用を開始できます。