
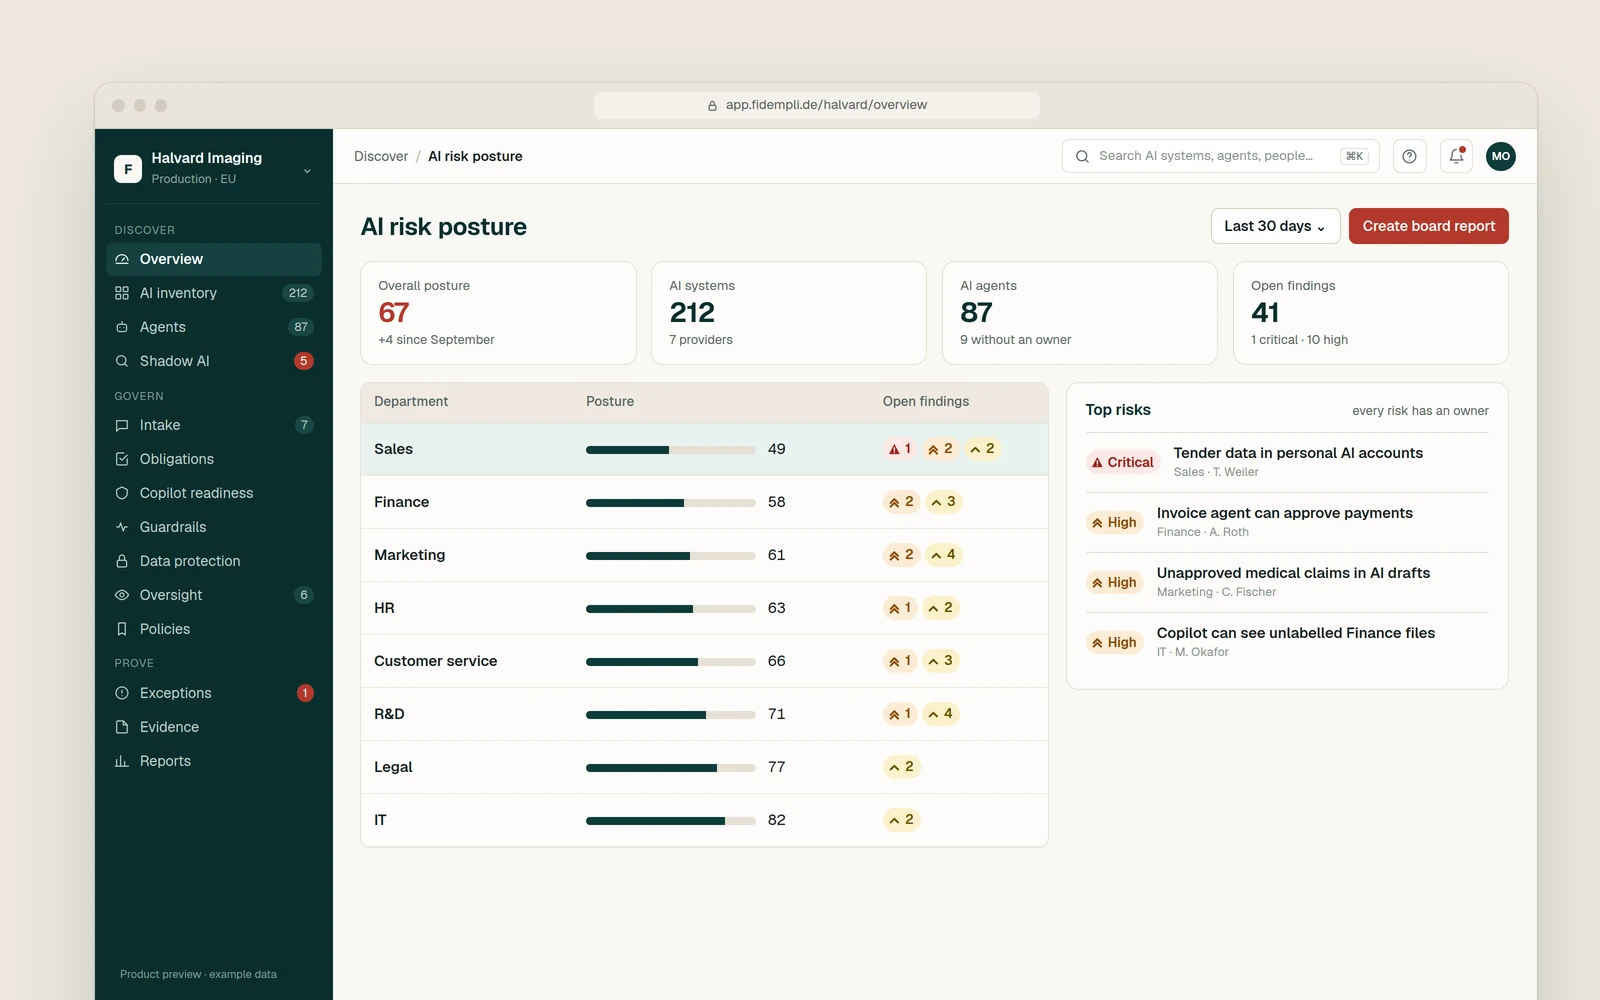
AIリスクを1つの画面で。
部門別のセキュリティ態勢、重大度別の未解決の指摘事項、責任者付きの主要リスクを表示します。
- 部門別の態勢スコア
- 重大度別の指摘事項と、それぞれの責任者
- 取締役会向けの推移
NIST AI RMF
NIST AIリスクマネジメントフレームワークは、AIリスクへの取り組みを4つの機能に整理しています。Fidempliはそれぞれをライブデータでカバーするため、意図だけでなく進捗を示すことができます。
Fidempliの対応方法
| 要件 | Fidempliの対応方法 | 機能 |
|---|---|---|
| Govern(統治) | すべてのAIシステムの責任者、ポリシー、承認と、署名付きのポリシー履歴 | AIエージェントのガバナンスエビデンスとレポーティング |
| Map(把握) | インベントリと受付で、各AIシステムの利用状況、目的、利用者を記録します | AIインベントリ受付と承認 |
| Measure(測定) | リスクスコア、管理策のライブチェック、フレームワーク別の対応状況 | コンプライアンス・マッピングCopilotの導入準備 |
| Manage(管理) | ガードレール、人による監督、責任者と有効期限のある例外管理 | リアルタイムのガードレール人による監督例外と受容リスク |
部門別のセキュリティ態勢、重大度別の未解決の指摘事項、責任者付きの主要リスクを表示します。
AIセキュリティ・ガバナンス
AIリスクフレームワークと、認証取得に対応できるISO/IEC 42001マネジメントシステムを構築します。
詳しく見るAIセキュリティ・ガバナンス
Copilot、AIエージェント、RAGアプリケーションのセキュリティテストを、プロンプトインジェクションからエージェント権限まで実施します。
詳しく見るAIセキュリティ・ガバナンス
すべてのAIシステムを特定し、EU AI法に基づき分類・評価したうえで、経営層向けロードマップを作成します。
詳しく見るFidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
コンサルタントが現状を評価し、プラットフォームがその状態を常に最新に保ちます。