
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月に提供開始予定の Fidempli プラットフォームは、その成果を日々のAI利用に適用します。個人データや健康データは、AIモデルに渡る前に仮名化または削除され、各DPIAは対象となるAIシステムと紐付いたまま管理されます。
プラットフォームを見る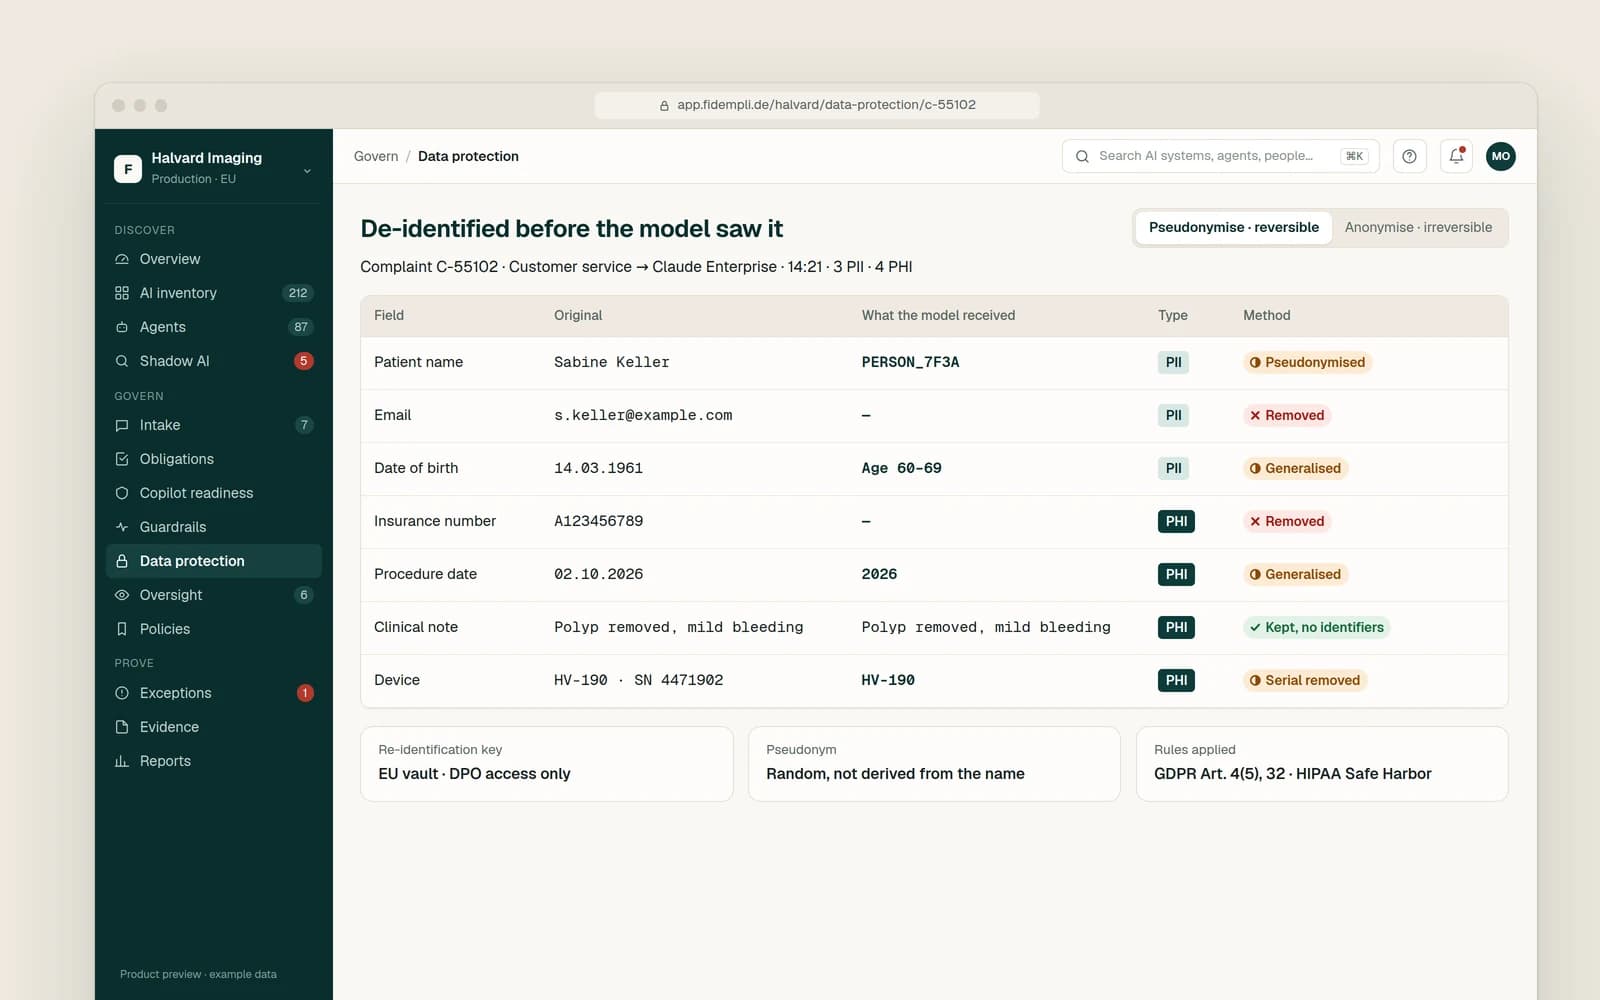
課題
新しいシステム、委託先、データの利用方法は、プライバシーチームがレビューできる以上の速さで増えています。GDPR(EU一般データ保護規則)第25条はデータ保護・バイ・デザインとデータ保護・バイ・デフォルトを求め、第35条は個人に高いリスクをもたらすおそれのある処理についてデータ保護影響評価(DPIA)を義務付けています。
AIは、個人データに新たな経路を加えます。プロンプトやアップロード、検索用にインデックス化された文書(RAG)、学習およびファインチューニング用のデータ、プロバイダーが保持するログなどです。いずれもGDPR上の処理にあたりますが、その多くはどの記録にも載っていません。
提供内容
システム、委託先、AIの利用ごとに、どの個人データが収集され、どこへ流れ、誰が処理し、どこに保存されるかを、プロンプト、検索インデックス、学習データ、ログも含めて追跡します。
第5条および第6条に基づいて目的と法的根拠を定め、第9条の特別な種類のデータを特定し、第22条の自動化された意思決定が生じうる箇所を確認します。
監督機関のリストを用いて、第35条に基づくDPIAの要否を処理活動ごとに判定し、必要な場合はリスクと対策を文書化してDPIAを実施します。
第28条に基づくデータ処理契約、委託先自身によるお客様データの利用、保存期間、第5章に基づくEU域外への移転をレビューします。
結果を、プロジェクトとソフトウェアライフサイクルの要件に落とし込みます。第25条および第32条に基づき、データの最小化、仮名化、アクセス制御、デフォルト設定、保存期間の制限を定めます。
各処理活動を第30条に基づく記録に追加し、システム、委託先、リスクが変わった際にはDPIAを見直します。
フレームワーク
プラットフォーム
2026年12月に提供開始予定の Fidempli プラットフォームは、その成果を日々のAI利用に適用します。個人データや健康データは、AIモデルに渡る前に仮名化または削除され、各DPIAは対象となるAIシステムと紐付いたまま管理されます。
プラットフォームを見るいいえ。第35条がDPIAを求めるのは、体系的な監視、特別な種類のデータの大規模な処理、多くのAI利用のような新しい技術など、個人に高いリスクをもたらすおそれがある処理です。当社はケースごとに要否を判定し、いずれの結果も文書化します。
目的、法的根拠、適切なプロバイダー契約がそろっている場合に限られます。ツールごとに明確なルールを定め、技術的な統制を加えることで、ルールが従業員の記憶だけに頼らないようにします。
製品、契約、設定によって異なります。当社は各プロバイダーの利用規約と設定を確認し、適用される内容を記録します。
検索用にインデックス化された文書や、学習・ファインチューニングに使うデータも処理にあたります。目的、データの最小化、アクセス制御を確認し、AIがユーザーに閲覧が許可された情報だけを返すようにします。
DPIAを実施するための人員、Copilot、AIエージェント、RAGシステムがデータをどう扱うかというAI特有の知見、そして統制を実装するエンジニアです。判断の主体は引き続きお客様のデータ保護責任者です。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。