
1つのエビデンスを複数のフレームワークに。
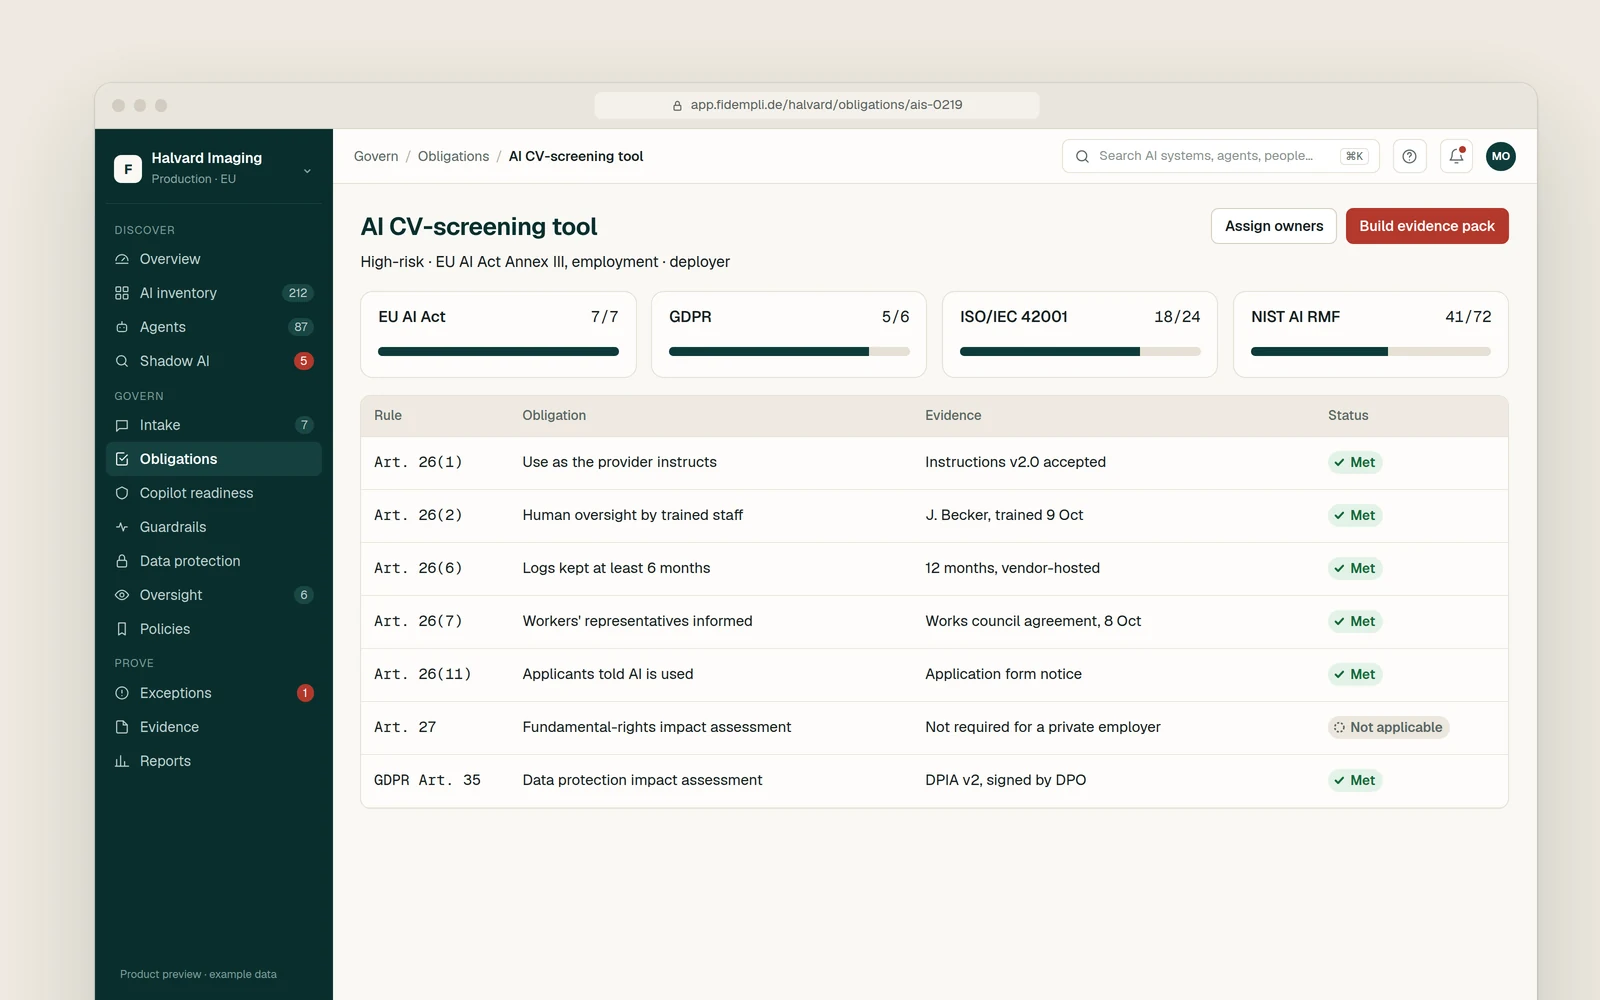
同じ記録がGDPR(EU一般データ保護規則)、ISO/IEC 42001、NIST AI RMFにも活用できるため、各チームの文書化は一度で済みます。
- フレームワーク別、AIシステム別の対応状況
- 各義務に責任者と日付付きでエビデンスを紐付け
- 「該当なし」も理由とともに記録(例:民間の雇用主における第27条)
EU AI Act
禁止されるAI慣行とAIリテラシー義務は2025年2月から適用されています。Fidempliは、どのAIシステムがEU AI法の対象となるか、それぞれにどのような義務があるか、そして義務を果たしたことの証明を示します。
Fidempliの対応方法
| 要件 | Fidempliの対応方法 | 機能 |
|---|---|---|
| 運用しているAIの把握 | 全プロバイダーにわたるAIインベントリ。責任者と部門を含みます | AIインベントリシャドーAI |
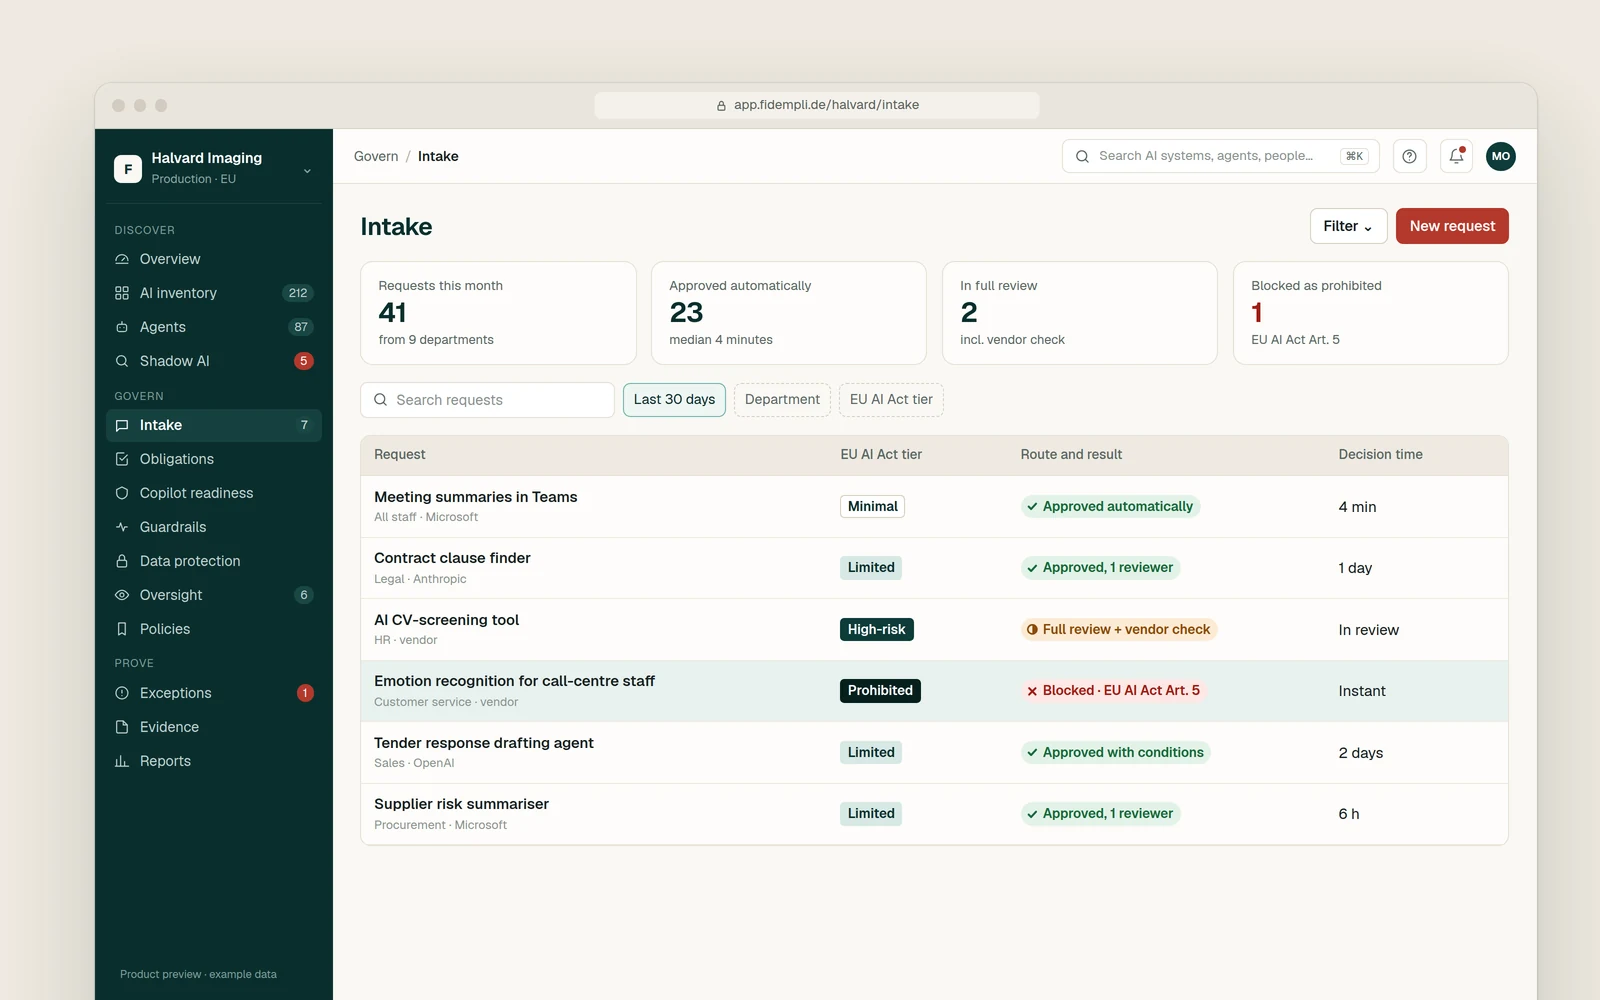
| 禁止されるAI慣行(第5条) | 禁止される用途は受付段階でブロックされ、組織内の誰も承認できません | 受付と承認 |
| 高リスクAIの分類(第6条、附属書III) | 判断理由を記録した自動分類を、担当者がレビューします | 受付と承認 |
| 導入者(デプロイヤー)の義務(第26条) | 人による監督、ログ、従業員と影響を受ける人への通知を、それぞれエビデンス付きで管理します | コンプライアンス・マッピング人による監督 |
| AIリテラシー(第4条) | AIツールへのアクセス前に研修の修了を確認します | Copilotの導入準備 |
| 技術文書(第11条、附属書IV) | 自社開発のAIについて、プラットフォームの記録から作成します | エビデンスとレポーティング |
| 当局への回答 | ポリシーの版、決定事項、承認を含むエビデンスパックを数分で作成します | エビデンスとレポーティング |
同じ記録がGDPR(EU一般データ保護規則)、ISO/IEC 42001、NIST AI RMFにも活用できるため、各チームの文書化は一度で済みます。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
コンサルタントが現状を評価し、プラットフォームがその状態を常に最新に保ちます。