
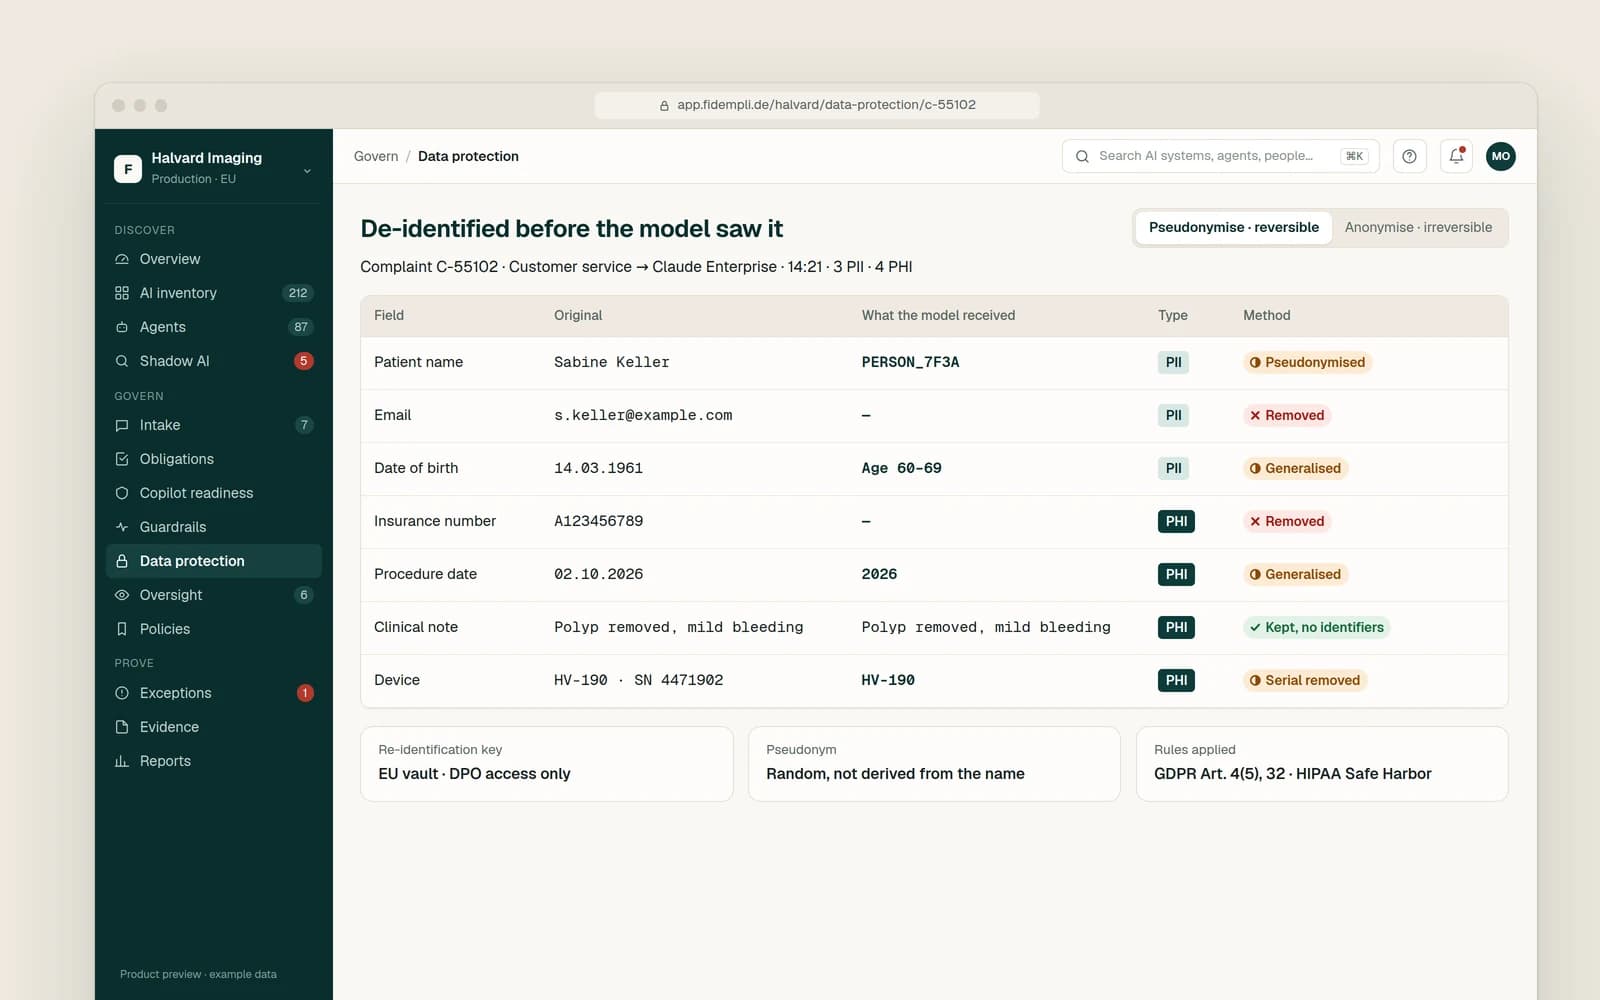
項目ごとの非識別化。
データを仮名化、汎化、削除のいずれで扱うかを項目ごとに選択でき、モデルが実際に受け取った内容を確認できます。
- 氏名、連絡先、保険番号、日付、シリアル番号
- 元に戻せる仮名化、または元に戻せない匿名化
- すべての判断を、適用されたルールとともに記録
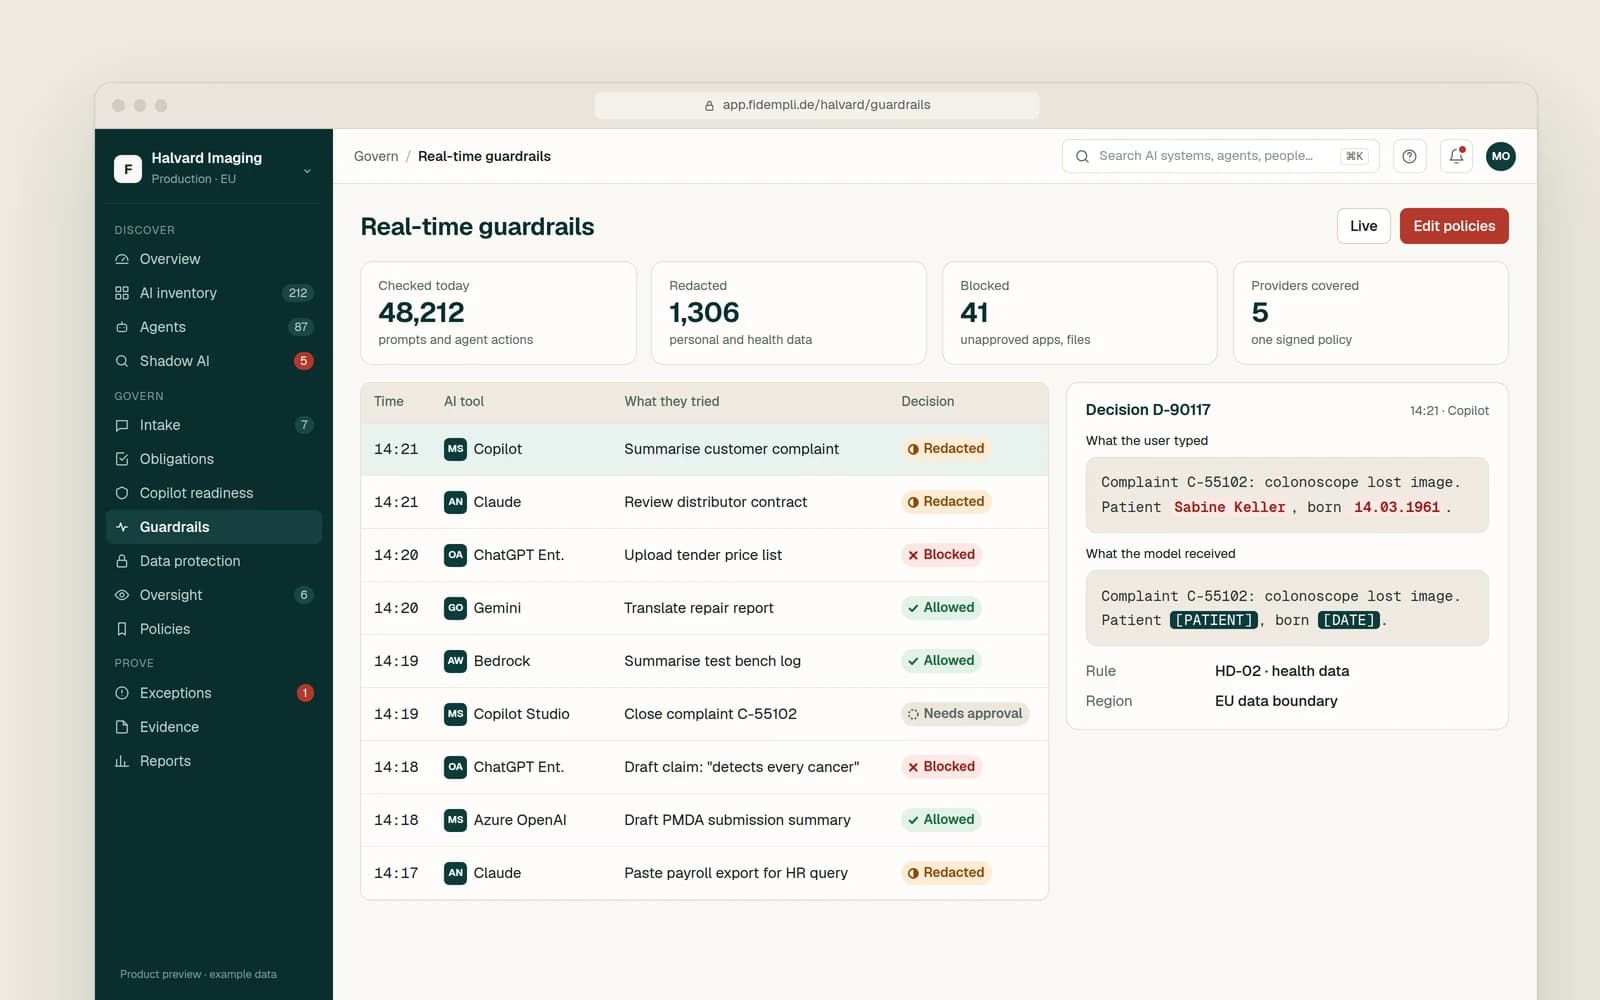
GDPRとデータ保護
プロンプト、アップロード、エージェントの操作に含まれる個人データも、個人データであることに変わりはありません。Fidempliはデータの行き先を特定し、モデルに届く前に削除または仮名化し、その理由を記録します。
Fidempliの対応方法
| 要件 | Fidempliの対応方法 | 機能 |
|---|---|---|
| 適法性と目的の限定(第5条・第6条) | 各AI利用は、稼働前に目的と責任者とともに登録されます | 受付と承認AIインベントリ |
| 健康データなどの特別な種類の個人データ(第9条) | 健康データは、モデルが参照する前に検出され、削除または仮名化されます | 個人情報・医療情報の保護 |
| データ保護・バイ・デザイン(第25条) | ガードレールにより、すべてのAIプロバイダーに1つのポリシーを適用します | リアルタイムのガードレール |
| 処理のセキュリティと仮名化(第32条、第4条第5号) | 再識別用の鍵はEU内の保管庫で管理し、DPOのみがアクセスできます | 個人情報・医療情報の保護 |
| 国際移転(第44条) | EU域外にデータを保存する未承認のAIアプリを検出し、ブロックできます | シャドーAI |
| 影響評価(第35条) | データ保護影響評価(DPIA)が必要なAIシステムごとに、義務として追跡します | コンプライアンス・マッピング |
データを仮名化、汎化、削除のいずれで扱うかを項目ごとに選択でき、モデルが実際に受け取った内容を確認できます。
データ保護・プライバシー
GDPRと日本の個人情報保護法(APPI)に対応するプライバシープログラムを、ギャップ評価から日常運用まで支援します。
詳しく見るデータ保護・プライバシー
新しいシステム、委託先、AIのためのDPIAとプライバシー・バイ・デザインを、データフローから技術的保護措置まで支援します。
詳しく見るデータ保護・プライバシー
GDPR第37条およびBDSG § 38に基づく外部データ保護責任者。AIとセキュリティの専門知識を備えています。
詳しく見るFidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
コンサルタントが現状を評価し、プラットフォームがその状態を常に最新に保ちます。