Viele Unternehmen in Deutschland müssen einen Datenschutzbeauftragten benennen: nach Art. 37 DSGVO und nach § 38 BDSG in der Regel, wenn mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind, oder unabhängig von der Zahl, wenn eine Verarbeitung eine Datenschutz-Folgenabschätzung erfordert.
Ein interner Datenschutzbeauftragter braucht Fachwissen, Zeit und Unabhängigkeit und darf keinen Interessenkonflikt haben, was viele IT- und Leitungsfunktionen ausschließt. Neue Themen wie KI-Tools, Agenten und internationale Übermittlungen erhöhen den Aufwand.
Was wir tun
Externer Datenschutzbeauftragter
Pflicht prüfen und starten
Wir prüfen, ob Sie einen Datenschutzbeauftragten benennen müssen, vereinbaren den Umfang in einem Dienstleistungsvertrag nach Art. 37 Abs. 6 DSGVO und unterstützen Sie bei der Veröffentlichung der Kontaktdaten und der Mitteilung an die Aufsichtsbehörde.
Bestandsaufnahme
Wir prüfen Verarbeitungsverzeichnis, Datenschutzhinweise, Auftragsverarbeitungsverträge, Sicherheitsmaßnahmen und offene Punkte und stimmen Prioritäten mit der Geschäftsleitung ab.
Beraten und überwachen
Wir beraten Geschäftsleitung und Beschäftigte zu ihren Pflichten, überwachen die Einhaltung und geben unsere Stellungnahme zu Datenschutz-Folgenabschätzungen ab, wie Art. 39 DSGVO es vorsieht.
Ansprechpartner sein
Wir sind Anlaufstelle für Betroffene und die Aufsichtsbehörde und unterstützen bei Betroffenenanfragen und Datenpannen.
Schulen und sensibilisieren
Wir schulen Beschäftigte zum Datenschutz, auch zur Nutzung von KI-Tools, und halten Vorgaben aktuell.
An die Geschäftsleitung berichten
Wir berichten regelmäßig an die höchste Managementebene über den Stand des Datenschutzes, Risiken und empfohlene Maßnahmen.
So arbeiten wir
Beratung · Professional Services · Managed Services
Automatisierte Verfolgung von Betroffenenanfragen, Datenpannen und Folgenabschätzungen mit ihren Fristen.
Automatisiert erstellte Entwürfe für Einträge im Verarbeitungsverzeichnis und DSFA-Vorprüfungen zur Prüfung durch den Datenschutzbeauftragten.
Automatisierte Überwachung neu genutzter KI-Tools, die für eine Datenschutzprüfung markiert werden.
Was Sie erhalten
Benennung des externen Datenschutzbeauftragten und Mitteilung an die Aufsichtsbehörde
Datenschutz-Bestandsaufnahme mit Prioritäten
Stellungnahmen zu Datenschutz-Folgenabschätzungen
Bearbeitung von Anfragen Betroffener und der Aufsichtsbehörde
Schulungen und Leitfäden
Regelmäßige Datenschutzberichte an die Geschäftsleitung
Regelwerke
GDPR
BDSG
TDDDG
EU AI Act
Im Detail
Wann ein Datenschutzbeauftragter nötig ist
Behörden und öffentliche Stellen (Art. 37 Abs. 1 lit. a DSGVO)
Umfangreiche regelmäßige und systematische Überwachung (Art. 37 Abs. 1 lit. b)
Umfangreiche Verarbeitung besonderer Kategorien (Art. 37 Abs. 1 lit. c)
In der Regel mindestens 20 Personen ständig mit automatisierter Verarbeitung beschäftigt (§ 38 BDSG)
Verarbeitungen, die eine DSFA erfordern (§ 38 BDSG)
Aufgaben des Datenschutzbeauftragten (Art. 39 DSGVO)
Unterrichten und beraten
Einhaltung überwachen, einschließlich Schulungen und Audits
Beraten bei Folgenabschätzungen
Mit der Aufsichtsbehörde zusammenarbeiten
Als Anlaufstelle dienen
Plattform
Nach dem Projekt hält die Fidempli-Plattform alles am Laufen
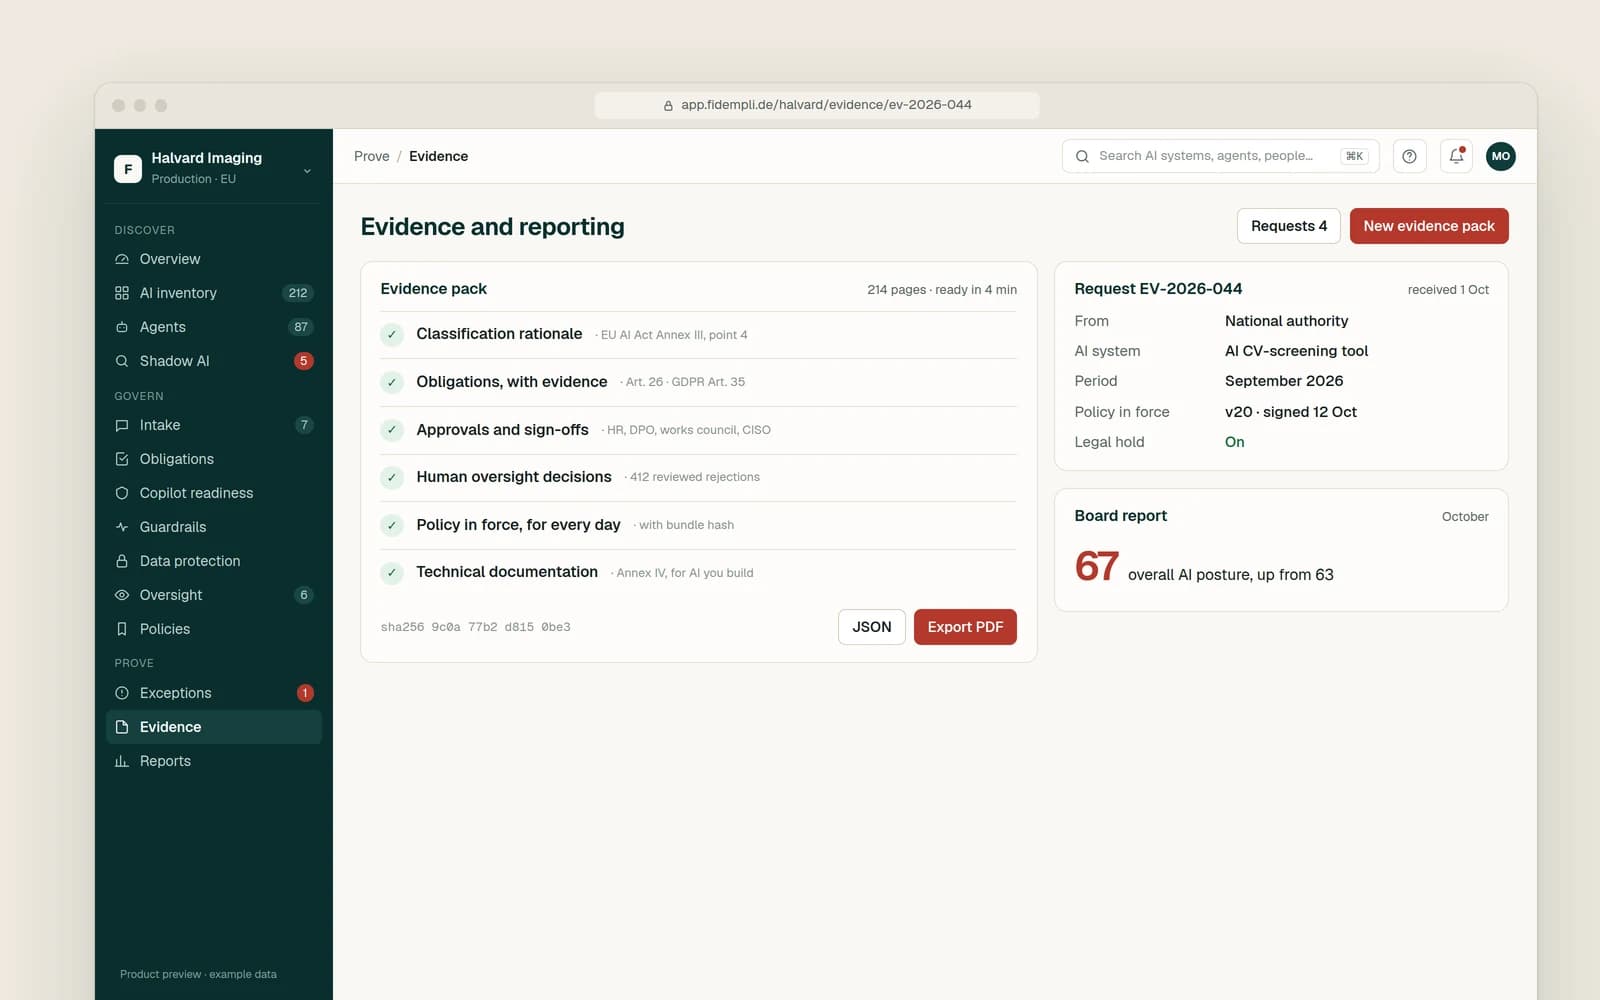
Ab Dezember 2026 gibt die Fidempli-Plattform Ihrem Datenschutzbeauftragten einen aktuellen Blick auf die genutzte KI: jedes KI-System mit verantwortlicher Person, Datenkategorien und Folgenabschätzung, mit Hinweis, sobald ein neues Tool auftaucht.
In Deutschland in der Regel, wenn mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind, wenn Sie Verarbeitungen durchführen, die eine Folgenabschätzung erfordern, oder wenn Art. 37 DSGVO greift. Wir prüfen Ihre Situation, bevor Sie entscheiden.
Warum extern statt intern?
Ein externer Datenschutzbeauftragter bringt das Fachwissen von Beginn an mit, ist unabhängig von Ihren internen Funktionen und vermeidet Interessenkonflikte. Zudem entfällt der besondere Kündigungsschutz, der in Deutschland für interne Datenschutzbeauftragte gilt.
Übernimmt der Datenschutzbeauftragte die Verantwortung?
Nein. Die Verantwortung bleibt bei Ihrem Unternehmen als Verantwortlichem. Der Datenschutzbeauftragte berät, überwacht und berichtet und muss dabei unabhängig handeln können.
Wie viel Zeit kostet uns das?
Nach der Bestandsaufnahme in der Regel ein regelmäßiger Termin mit Ihrer Ansprechperson, ein periodischer Bericht an die Geschäftsleitung und Fragen nach Bedarf. Den Rhythmus legen wir im Vertrag fest.
Decken Sie auch KI-Fragen ab?
Ja. KI-Tools, Agenten und Anbieter sind ein wachsender Teil der Arbeit von Datenschutzbeauftragten. Wir verbinden Datenschutz mit unserer Erfahrung in KI-Governance und Sicherheit.
Fidempli bietet Governance-, Risiko- und Compliance-Beratung und arbeitet mit Ihrer Rechtsberatung zusammen. Wir erbringen keine Rechtsberatung.
Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.
Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.