
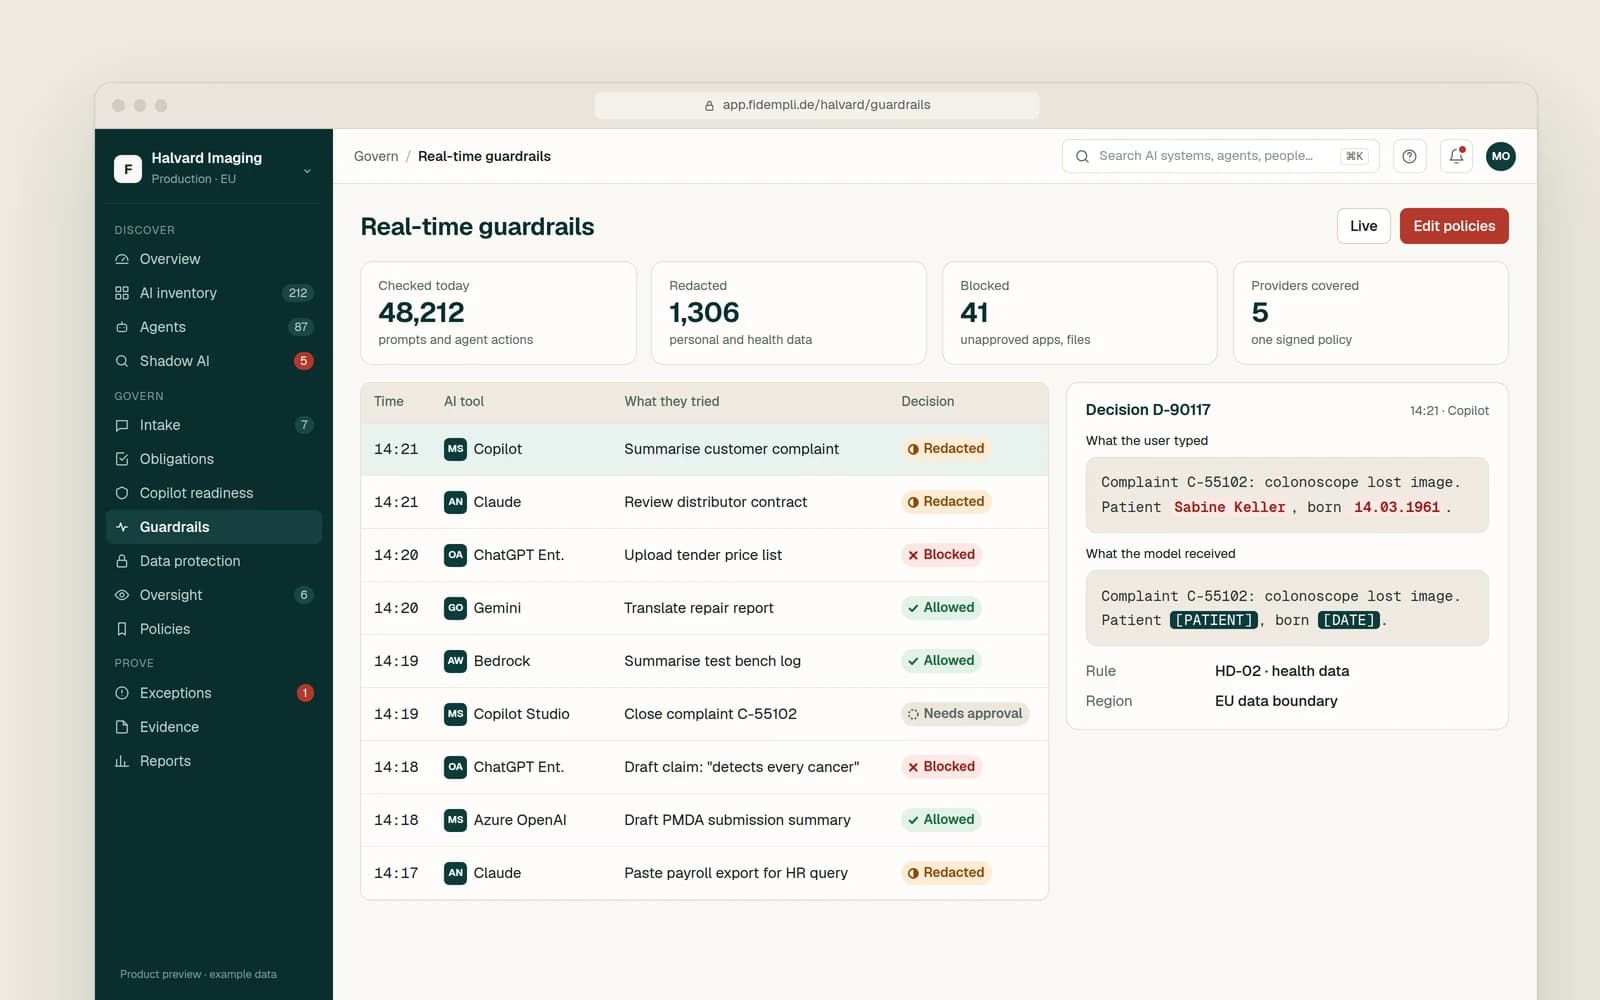
患者データはモデルに届きません。
すべてのプロンプトをリアルタイムで確認します。氏名、生年月日、保険番号は、リクエストがお客様の管理下を離れる前に置き換えられます。
- Copilot、ChatGPT、Claude、Gemini、Bedrockに対応
- ユーザーはこれまでどおり回答を得られます
- すべての判断を、適用されたルールとともに記録
ヘルスケアとMedTech
患者データ、規制対象の文書、医療機器に関する規則では、誤りが許される余地はほとんどありません。Fidempliは健康データをAIモデルに渡さず、規制対象の品質システムに適合するエビデンスを提供します。
Fidempliの対応方法
| 要件 | Fidempliの対応方法 | 機能 |
|---|---|---|
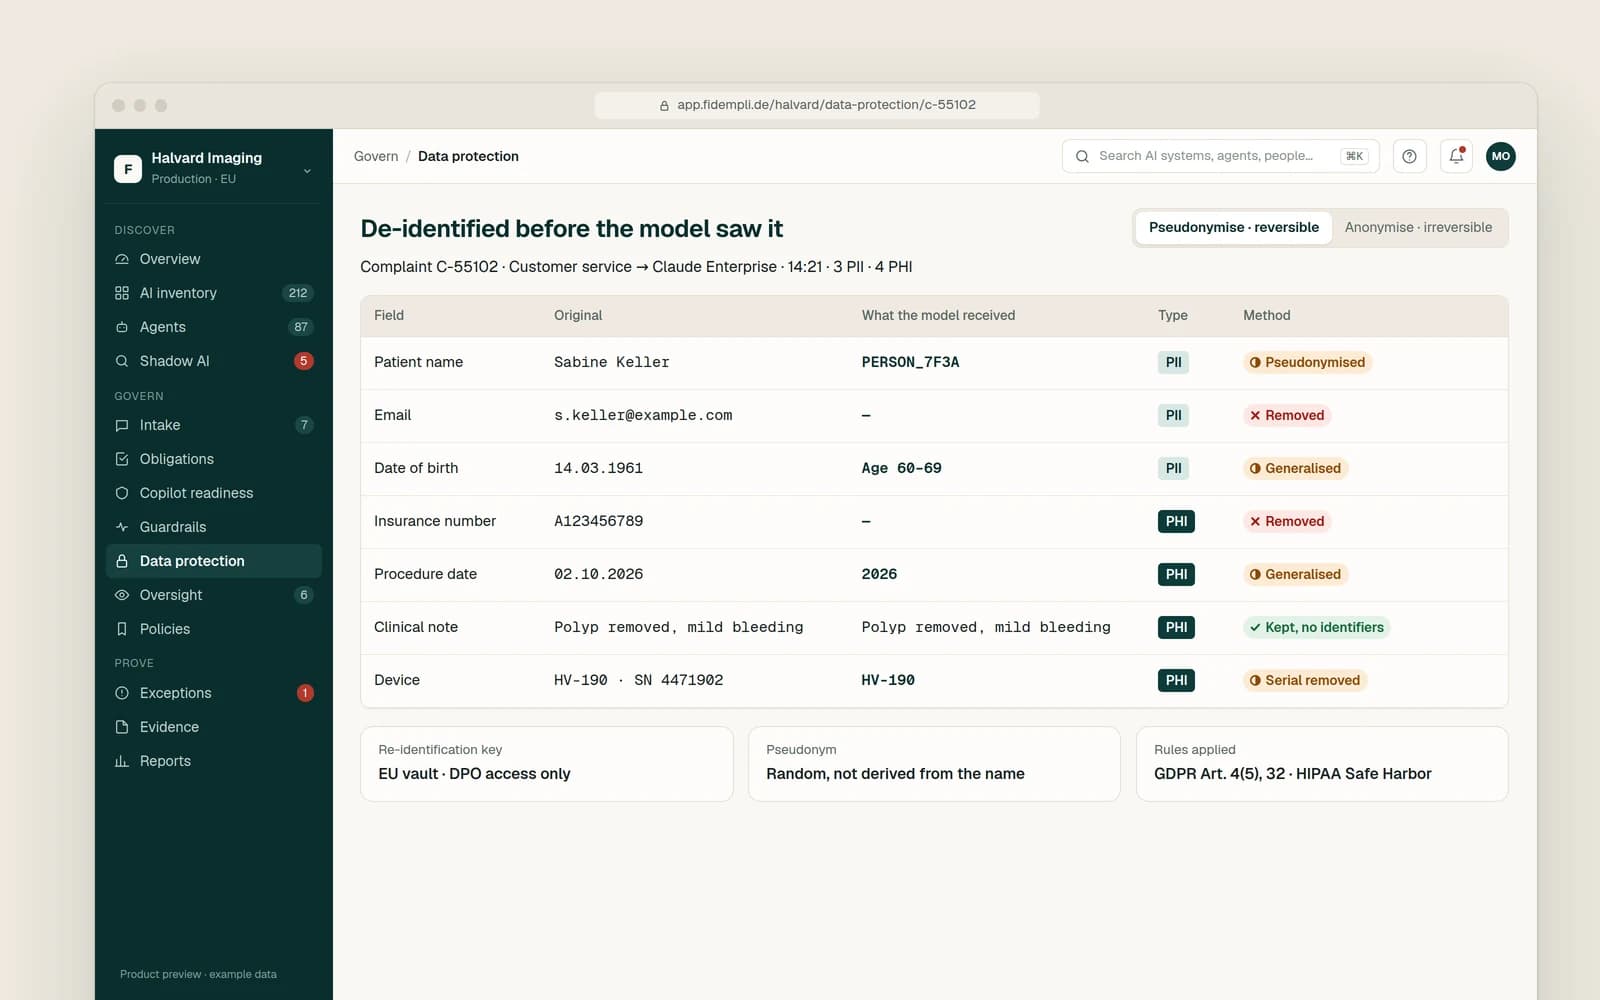
| 健康データの保護(GDPR(EU一般データ保護規則)第9条、HIPAA) | 患者データは、AIモデルが参照する前に削除または仮名化されます | 個人情報・医療情報の保護 |
| 医療機器としてのAI(EU MDR、EU AI法(EU AI Act)第6条第1項) | 分類と義務をAIシステムごとに記録します | 受付と承認コンプライアンス・マッピング |
| AIが作成したコンテンツにおける医療上の主張 | 未承認の主張は、コンテンツがAIツールから出る前にガードレールで停止されます | リアルタイムのガードレール |
| 苦情処理とビジランス(安全性監視)のプロセス | 苦情に関するエージェントの操作は、人の確認を待ってから実行されます | 人による監督 |
| 監査と当局向けの記録 | 判断、承認、ポリシーの版を含むエビデンスパック | エビデンスとレポーティング |
すべてのプロンプトをリアルタイムで確認します。氏名、生年月日、保険番号は、リクエストがお客様の管理下を離れる前に置き換えられます。
ヘルスケアとMedTech
サイバーセキュリティ
医療機器およびヘルスソフトウェアの開発企業向けに、EU MDR・IVDR、IEC 81001-5-1、EUサイバーレジリエンス法(CRA)に対応する脅威モデリング、SBOM、脆弱性管理、セキュリティ文書を提供します。
データ保護・プライバシー
健康データは、GDPR(EU一般データ保護規則)第9条における特別な種類の個人データです。データ保護影響評価(DPIA)、プライバシー・バイ・デザイン、データ分類により、患者データを本来あるべき場所にとどめ、AIツールにも渡しません。
AIセキュリティ・ガバナンス
医療機器そのもの、またはその安全構成要素であるAIは、当該機器にノーティファイドボディ(第三者認証機関)の関与が必要な場合、EU AI法(EU AI Act)上の高リスクAIとなり得ます。当社は用途ごとに分類し、両方の規制に対応するエビデンスを一度で構築します。
サイバーセキュリティ
製品ライフサイクルにセキュリティを組み込み、規制当局やノーティファイドボディが求める形で文書化します。
接続型の医療機器やヘルスソフトウェアは、市場投入前にサイバーセキュリティの審査を受けるようになっています。EU MDRおよびIVDRは一般安全性能要求事項にITセキュリティを含めており、FDAは市販前申請においてサイバーセキュリティに関するセクションを求め、サイバーデバイスについてはソフトウェア部品表(SBOM)も求めています。
セキュリティは開発プロセスの一部としてではなく、申請のために作成される文書として後回しにされがちです。脅威モデルの欠如、不完全なSBOM、市場投入後の脆弱性対応計画の不在は、承認の遅れにつながり、市場に出た製品にリスクを残します。
製品と市場ごとに適用される規則を整理します。EU MDRまたはIVDR、FDAの市販前サイバーセキュリティ要件、組織に対するNIS2、医療機器に該当しない接続型製品に対するEUサイバーレジリエンス法(CRA)が対象です。
開発・保守プロセスをIEC 81001-5-1と比較し、優先順位付きのギャップリストを提供します。
機器、そのインターフェース、クラウドサービスに対する脅威をモデル化し、セキュリティリスクを評価して、安全リスクマネジメントと結び付けます。
ソフトウェア部品表を作成し、既知の脆弱性の監視を設定し、市場投入後に脆弱性を評価・修正・開示する方法を定めます。
ペネトレーションテストを含めて製品をテストし、技術文書または市販前申請に向けて、セキュリティリスクマネジメントファイルとサイバーセキュリティ文書を作成します。
フレームワーク
EU MDRおよびIVDRは、一般安全性能要求事項にITセキュリティを含めています。IEC 81001-5-1は、ヘルスソフトウェアのライフサイクル全体にわたるセキュリティ活動を規定しています。NIS2は、組織の規模とセクターによっては貴社に適用される場合があります。
MDRおよびIVDRの対象となる製品は、EUサイバーレジリエンス法(CRA)の適用除外です。ただし、コンパニオンアプリやアクセサリーなど、貴社が製造する医療機器に該当しない接続型製品は対象となる場合があります。製品ごとの整理を支援します。
サイバーセキュリティリスクのある機器の市販前申請には、脅威モデル、セキュリティリスク評価、SBOM、市場投入後の脆弱性の監視と対応に関する計画などの文書が必要です。
特定したセキュリティリスク、その評価と管理の方法、残留リスクを文書化したものです。安全リスクマネジメントと並行して管理され、製品のライフサイクル全体を通じて更新されます。
はい。SBOMと脅威モデルを遡って作成し、脆弱性監視を設定し、次回の申請や監査までに文書の不足を解消します。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
コンサルタントが現状を評価し、プラットフォームがその状態を常に最新に保ちます。