
ソリューション
お客様が対応すべき規制に合わせて設計しています。
各ソリューションは、フレームワーク、製品、業界ごとの要件を、それを満たすプラットフォーム機能とサービスに対応付けています。
フレームワーク別
EU AI Act
禁止されるAI慣行とAIリテラシー義務は2025年2月から適用されています。Fidempliは、どのAIシステムがEU AI法の対象となるか、それぞれにどのような義務があるか、そして義務を果たしたことの証明を示します。
詳しく見る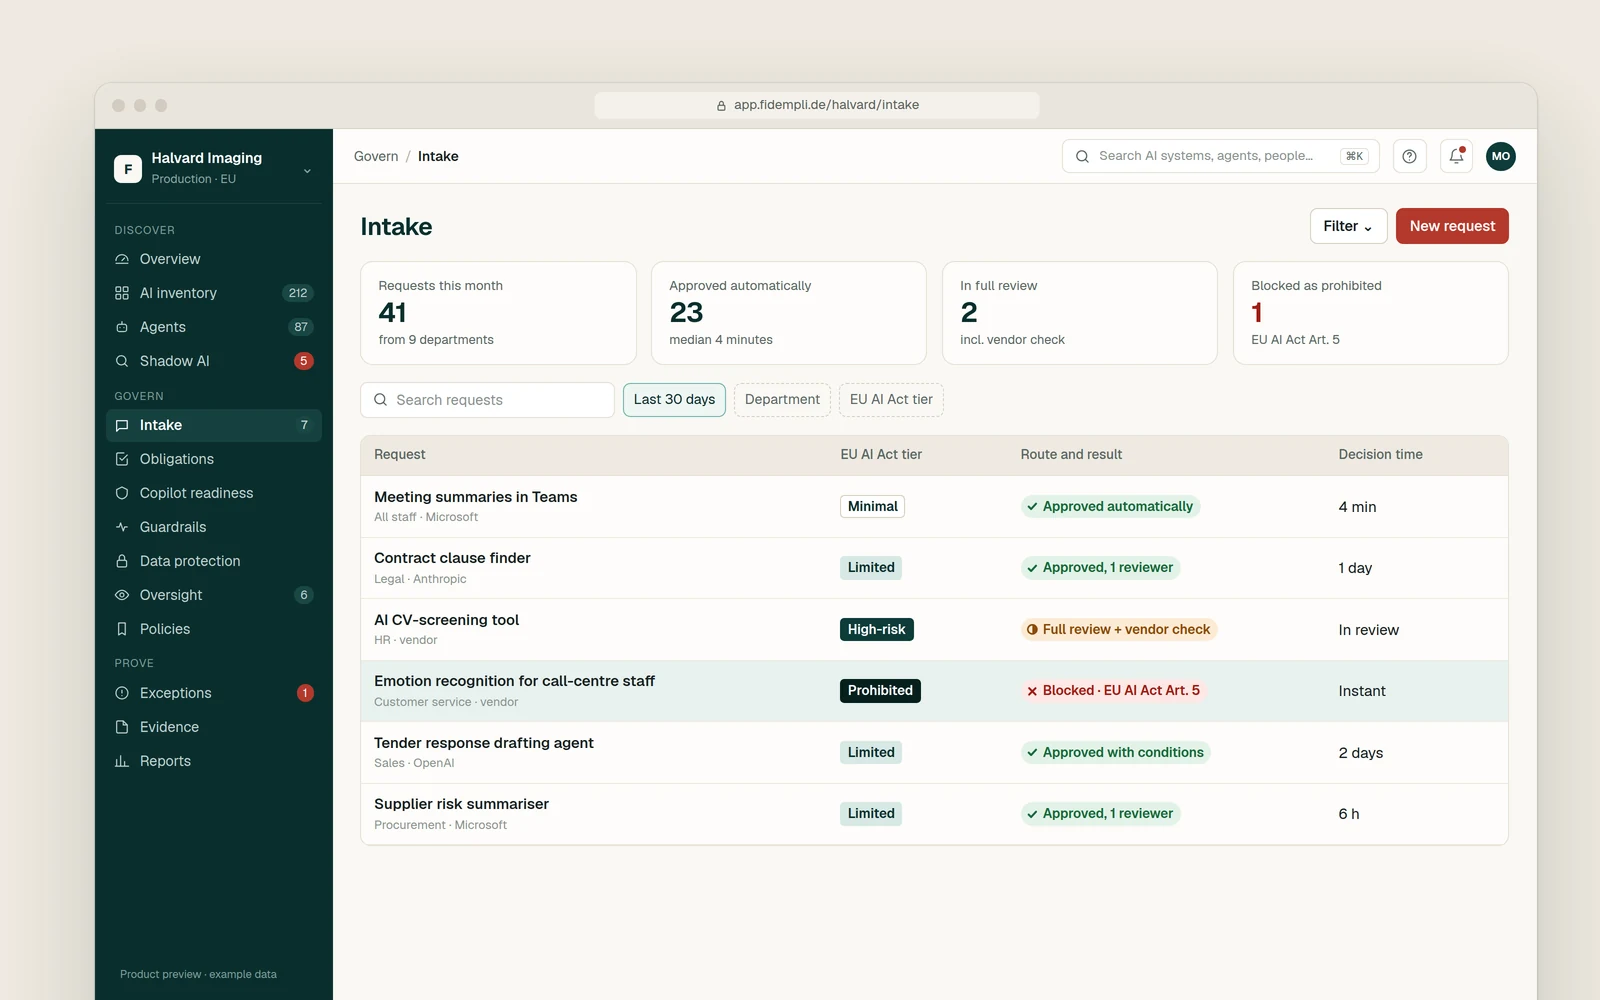
GDPRとデータ保護
プロンプト、アップロード、エージェントの操作に含まれる個人データも、個人データであることに変わりはありません。Fidempliはデータの行き先を特定し、モデルに届く前に削除または仮名化し、その理由を記録します。
詳しく見る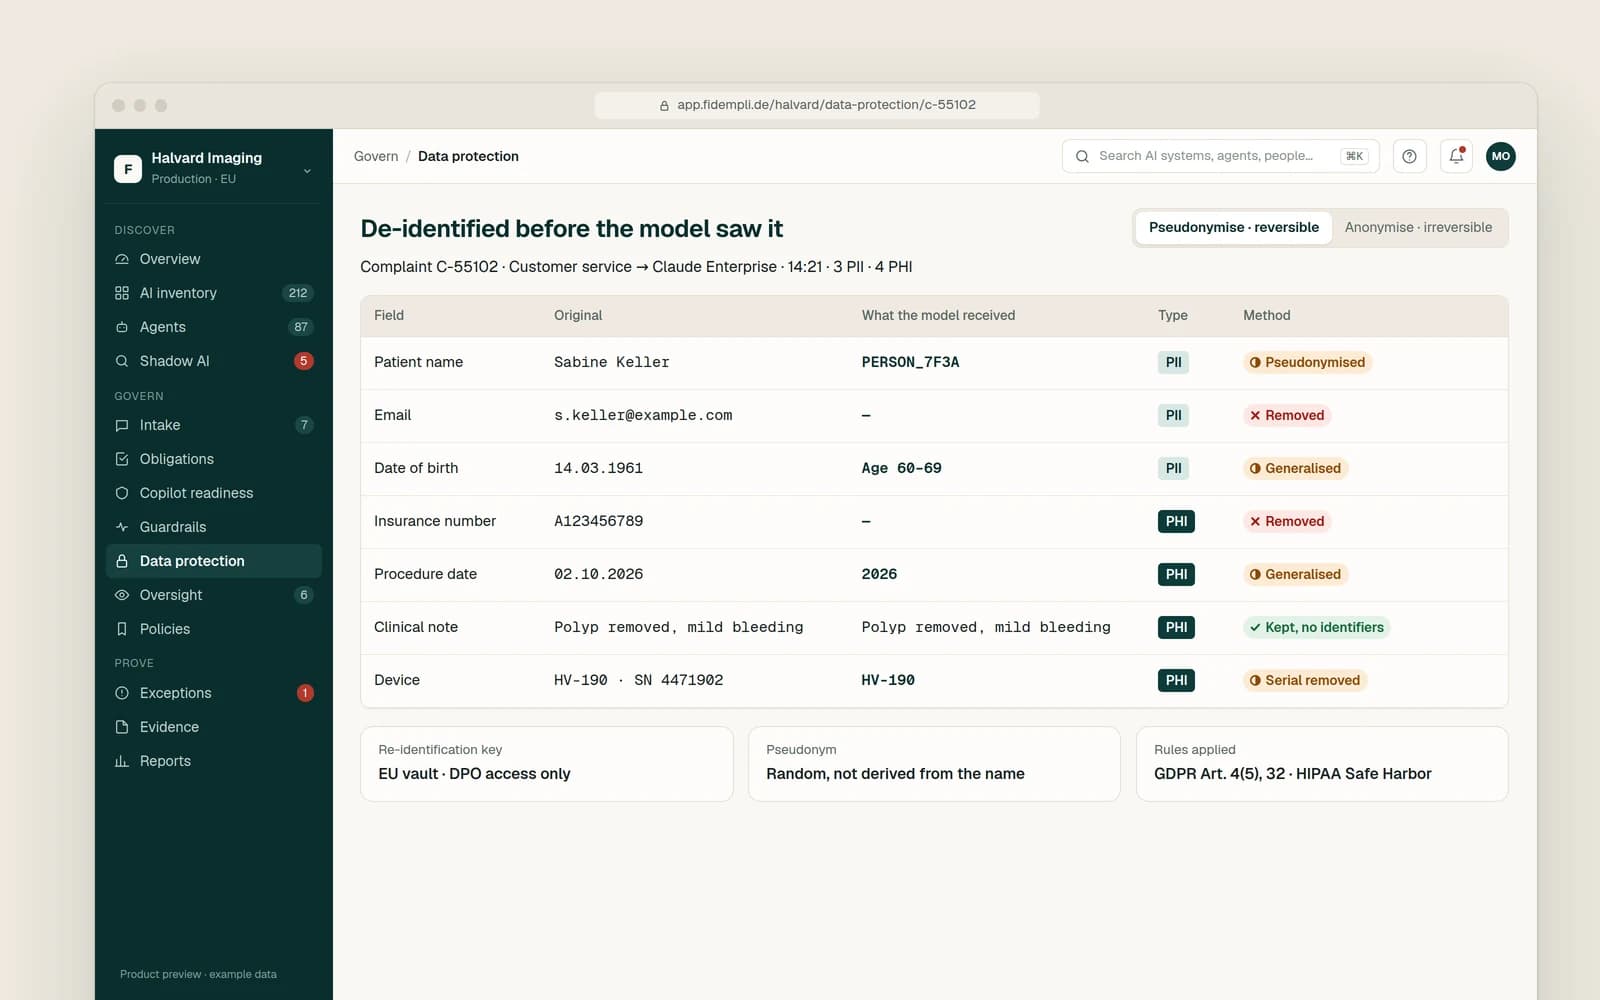
ISO/IEC 42001
ISO/IEC 42001は、インベントリ、リスクアセスメント、管理策、役割、記録から成るAIマネジメントシステムを求めています。Fidempliは、監査人が求める記録をライブデータで常に最新の状態に保ちます。
詳しく見る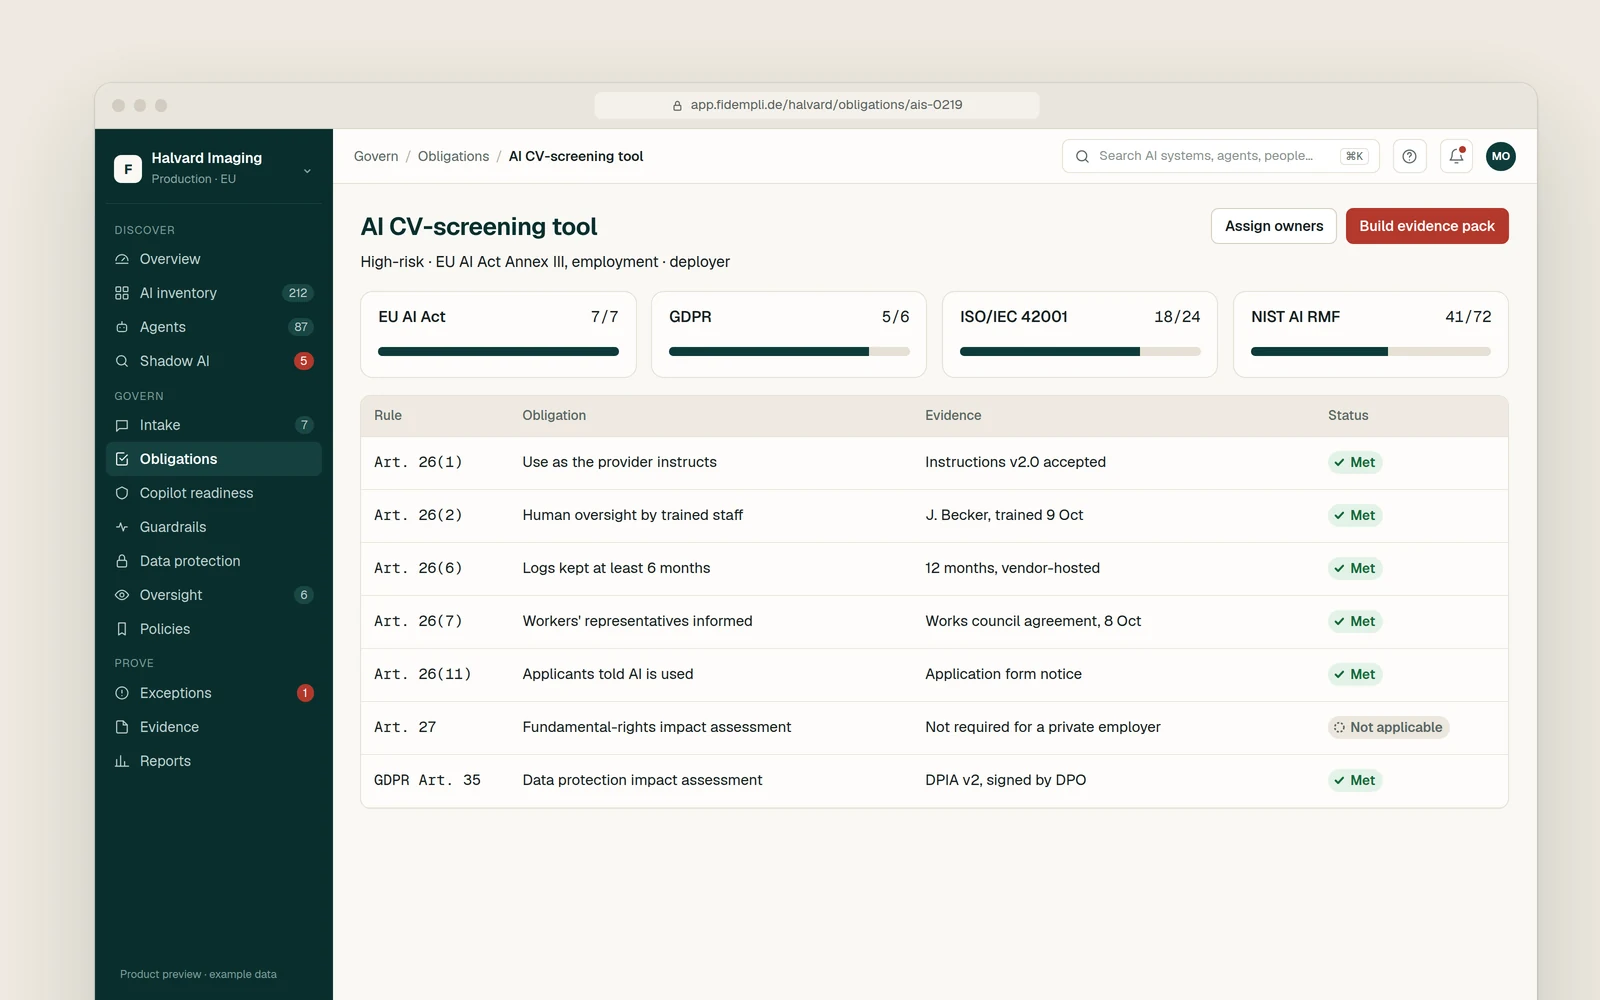
NIST AI RMF
NIST AIリスクマネジメントフレームワークは、AIリスクへの取り組みを4つの機能に整理しています。Fidempliはそれぞれをライブデータでカバーするため、意図だけでなく進捗を示すことができます。
詳しく見る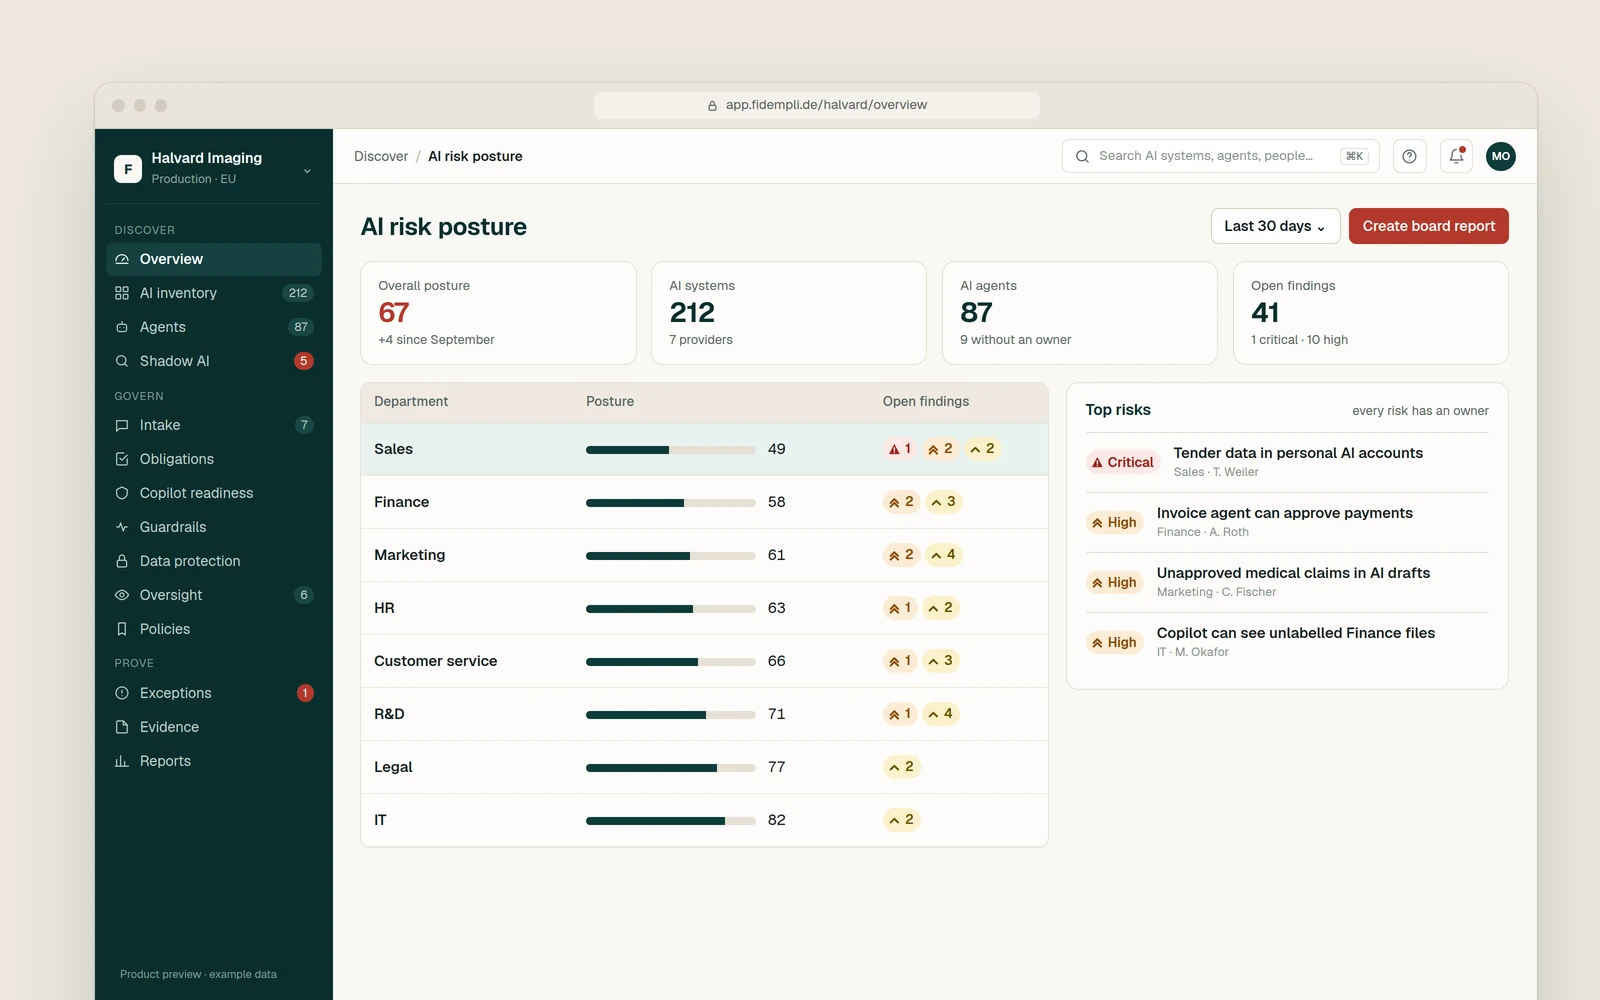
NIS2とDORA
NIS2とDORAは、ICTリスクとサプライヤーリスクの管理、アクセス制御、インシデント報告を求めています。AIツール、エージェント、プロバイダーも、今やその対象範囲に含まれます。
詳しく見る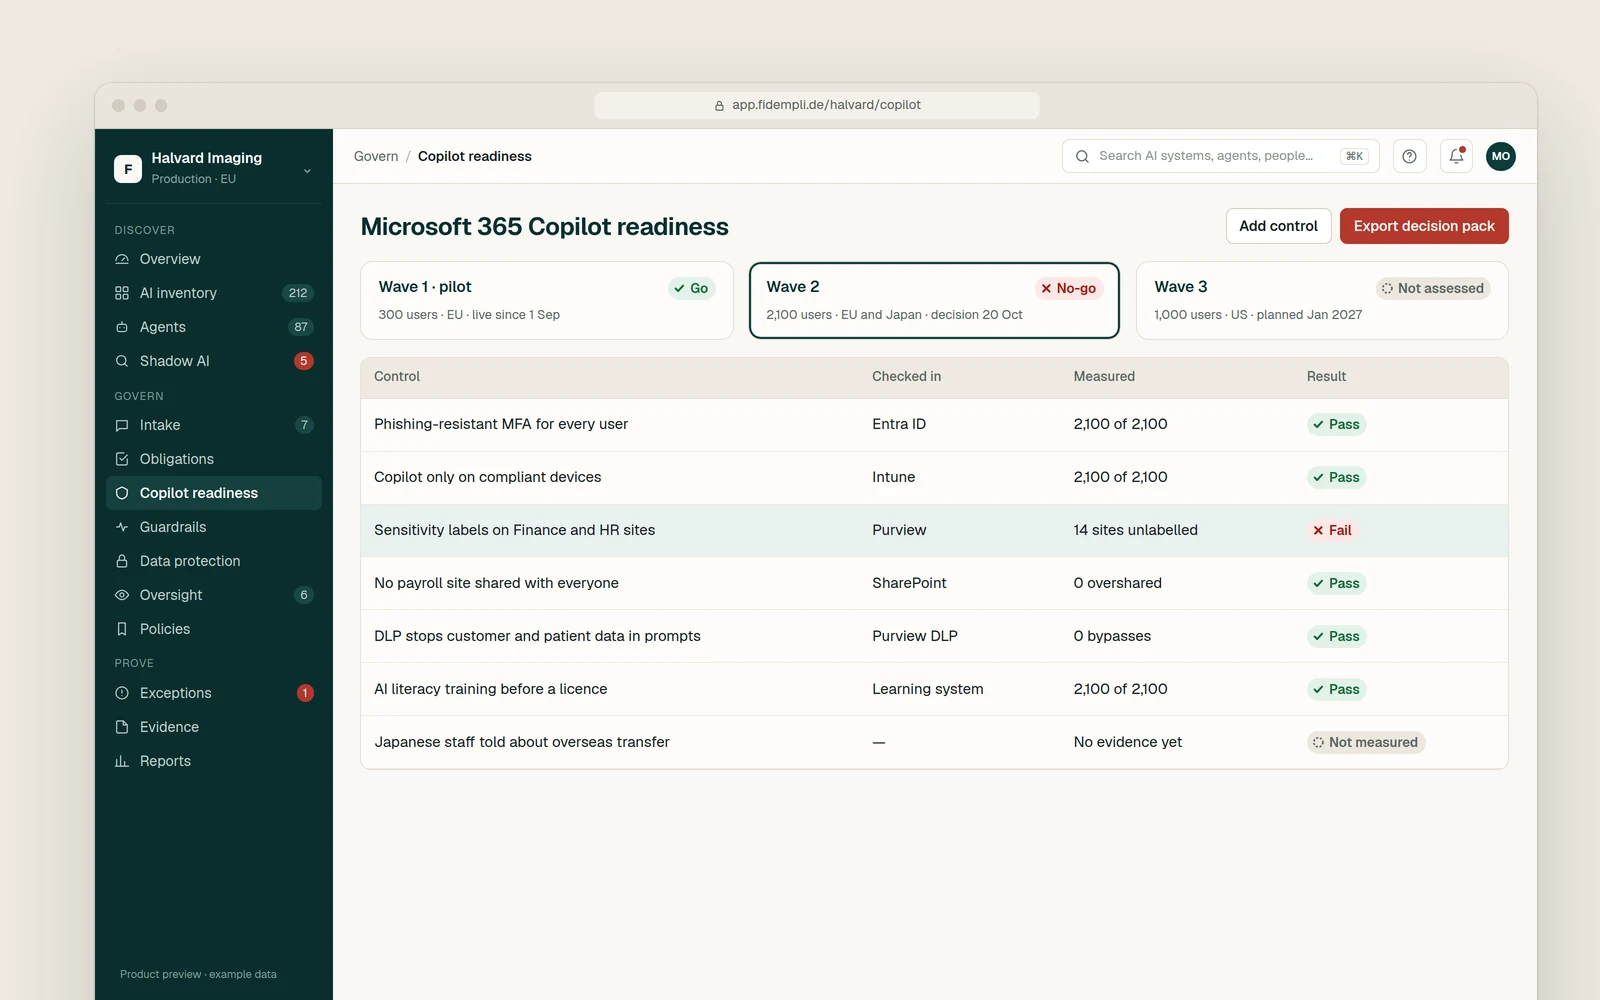
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
最も重要なフレームワークから始めましょう。
コンサルタントが現状を評価し、プラットフォームがその状態を常に最新に保ちます。