
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月から、Fidempli プラットフォームは Microsoft 365、AWS、Google と連携し、お客様のクラウドで稼働するAIサービスを把握します。Microsoft 365 テナントが Copilot の導入に対応できているかどうかも確認できます。
プラットフォームを見る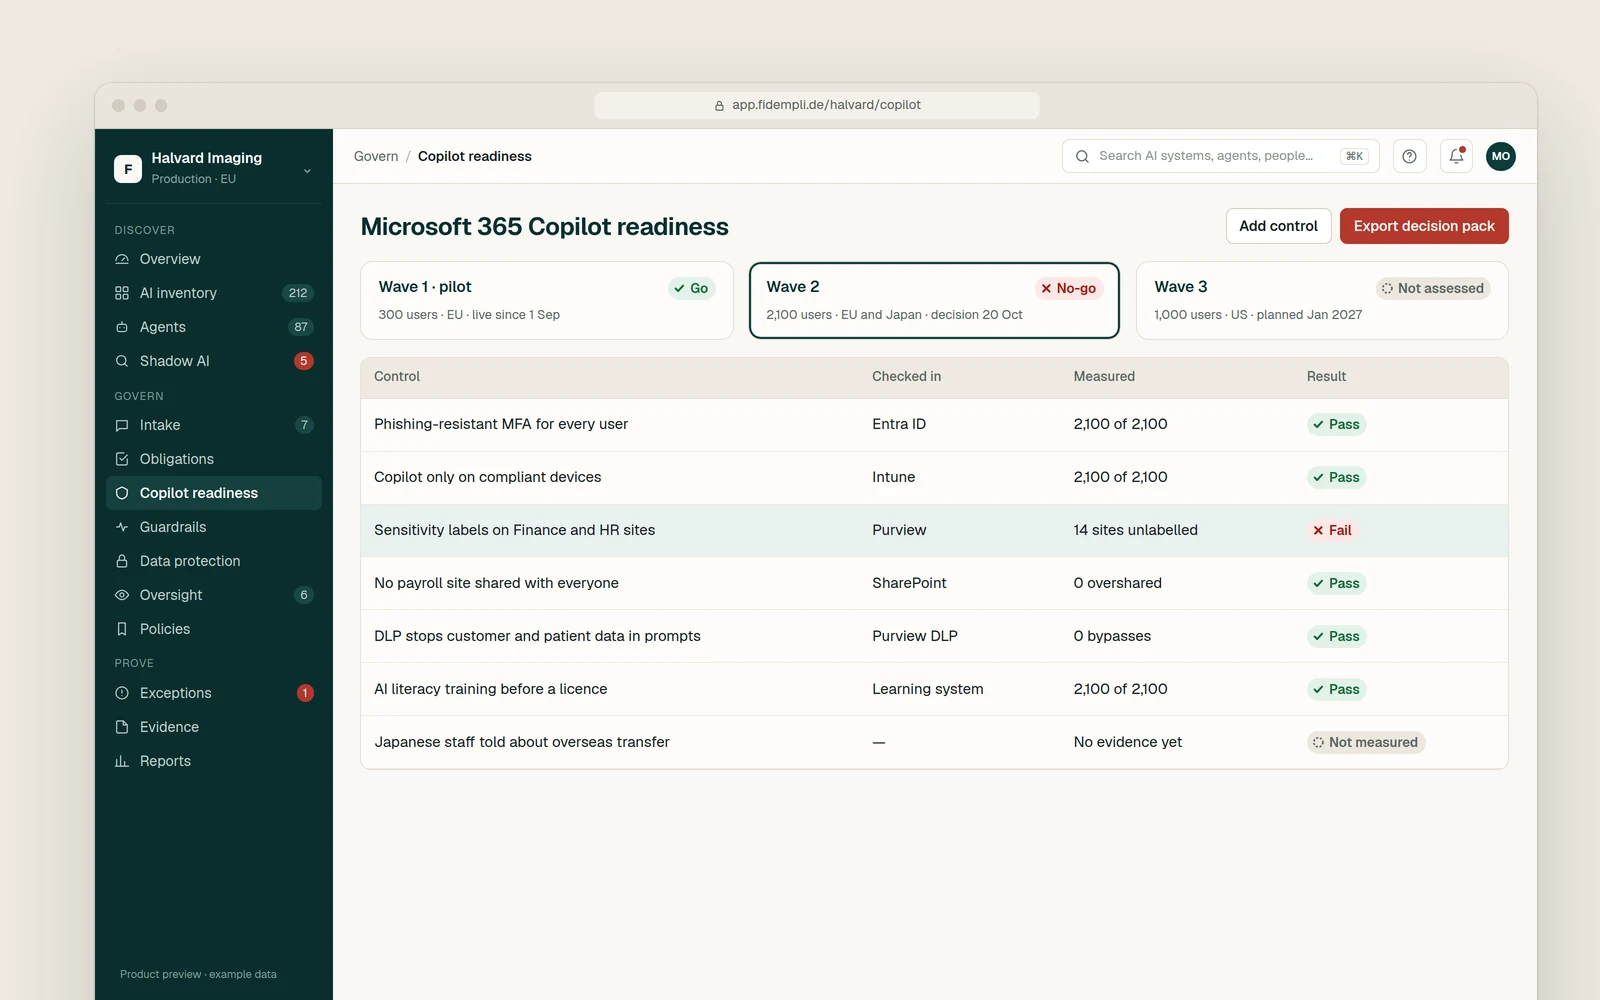
課題
クラウドのインシデントの多くは設定ミスから始まります。公開されたストレージバケット、過剰な権限を持つロール、取得されていないログなどです。複数のクラウドプロバイダーを使い、多くのチームがデプロイする環境では、設定は確認が追いつかない速さで変化していきます。
アプリケーションは、独自のコードやオープンソースコンポーネントを通じて固有の脆弱性を抱えています。AIワークロードも同じ基盤上で稼働するため、クラウドの基盤が弱ければ、AIの基盤も弱くなります。
提供内容
AWS、Microsoft Azure、Google Cloud、OpenText のクラウドアーキテクチャ、設定、ID、ログ取得を確認し、アプリケーションの脆弱性をテストします。
目標アーキテクチャと運用モデルを定義し、オンプレミスとクラウドの選択肢を比較したうえで、ビジネスケースとキャパシティ計画を作成します。
コードレビュー、SAST、DAST、ソフトウェアコンポジション解析、ペネトレーションテストを組み合わせ、開発者がすぐに対応できる指摘事項をお渡しします。
設定の不備を是正し、IDとネットワークのルールを厳格化し、AIサービスを含む新しいワークロード向けにセキュアなベースラインを定めます。
クラウドを24時間体制で運用・監視し、利用状況を報告し、コストを最適化し、クラウドベンダーを管理します。
フレームワーク
プラットフォーム
2026年12月から、Fidempli プラットフォームは Microsoft 365、AWS、Google と連携し、お客様のクラウドで稼働するAIサービスを把握します。Microsoft 365 テナントが Copilot の導入に対応できているかどうかも確認できます。
プラットフォームを見るAWS、Microsoft Azure、Google Cloud Platform、OpenText に対応しています。多くのお客様が複数の基盤を利用しており、それらをまとめて評価します。
SAST はソースコードを実行せずに解析します。DAST は稼働中のアプリケーションを外部からテストします。ペネトレーションテストは、専門家が手作業で行う標的型の攻撃で、自動ツールでは見つからない脆弱性を発見します。
はい。チームへの助言、チームと共同での実装、運用の全面的な引き受けのいずれにも対応します。どこまでを社内に残すかはお客様が決められます。
はい。AIサービスは同じクラウド基盤上で稼働するため、そのID、ネットワークアクセス、ログ取得、データフローも評価の対象に含めます。
どちらも、ICTシステムの調達、開発、運用におけるセキュリティを求めています。セキュアなベースライン、テスト、監視は、必要となるエビデンスの一部になります。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。