
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月からは、Fidempli プラットフォームがガードレールをリアルタイムで適用します。すべてのプロンプトとエージェントの操作はモデルに届く前にチェックされ、影響の大きい操作は担当者の承認を待ちます。
プラットフォームを見る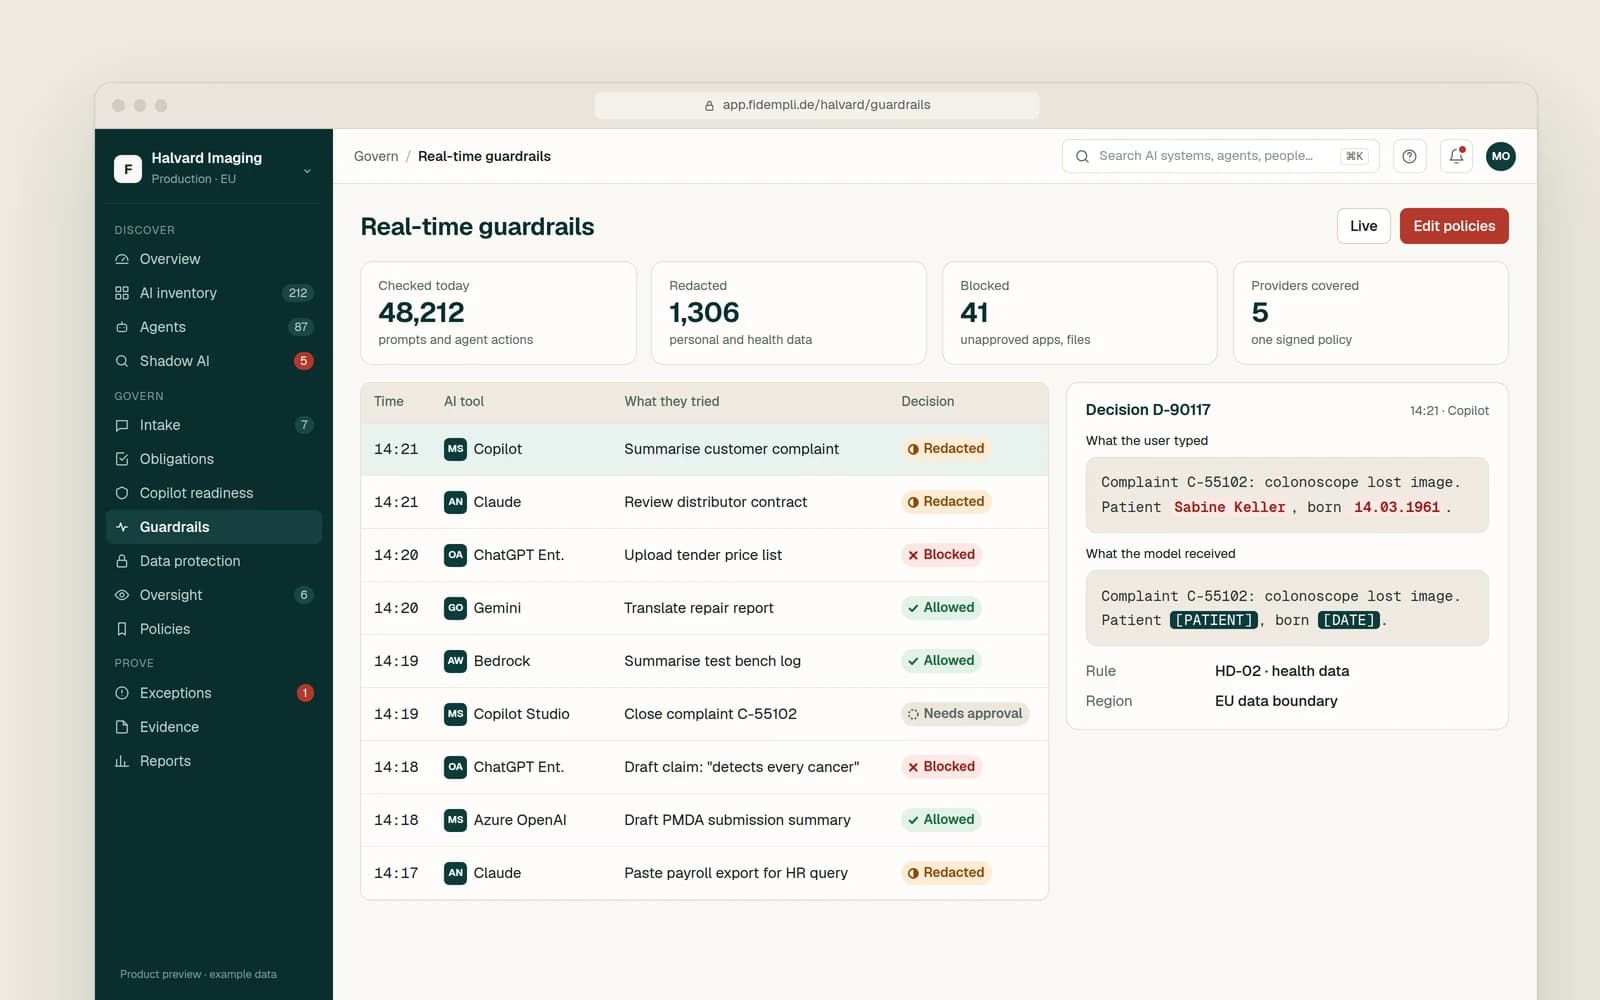
AIセキュリティ・ガバナンス
AIアプリケーションのテスト、修正方法を含む優先順位付きの指摘事項、そしてプロンプトインジェクションとデータ漏えいを抑える管理策を提供します。
課題
AIアプリケーションは、コードだけでなく言語を通じて攻撃されます。メール、Webページ、共有ドキュメントに隠された指示によって、CopilotやAIエージェントがデータを漏えいさせたり、意図しない操作を実行したりする可能性があります。
AIエージェントは現在、実際の権限でメールボックスを読み、データベースを照会し、APIを呼び出しています。RAGアプリケーションは、ユーザーが本来閲覧できないドキュメントを返すことがあります。従来のペネトレーションテストはこうしたリスクを対象としておらず、多くのAIアプリケーションは専用のテストを受けないまま本番稼働しています。
提供内容
モデル、プロンプト、データソース、ツール、ID、ユーザーなど各AIアプリケーションの構成を整理し、どのように攻撃され得るか、攻撃者が何に到達し得るかを特定します。
AIエージェントのID、コネクタの権限、検索時のアクセス制御、出力処理を、最小権限の原則およびOWASP Top 10 for LLM Applicationsに照らして確認します。
直接的・間接的なプロンプトインジェクション、ジェイルブレイク、システムプロンプトの抽出、データ漏えい、ツールやエージェントの操作の悪用を試み、アプリケーションを攻撃します。
検索がユーザーの権限を尊重しているか、汚染されたドキュメントによって回答が変わるか、インデックスを通じて機微なデータが漏えいしないかをテストします。
指摘事項をリスクに基づき優先順位付けし、貴社チームによる修正を支援したうえで再テストを行い、修正が有効であることを確認します。
必要なアプリケーションに対し、入力・出力フィルター、影響の大きいエージェント操作に対する人による承認、ログ記録、モニタリングを導入します。
提供方法
フレームワーク
プラットフォーム
2026年12月からは、Fidempli プラットフォームがガードレールをリアルタイムで適用します。すべてのプロンプトとエージェントの操作はモデルに届く前にチェックされ、影響の大きい操作は担当者の承認を待ちます。
プラットフォームを見るペネトレーションテストはインフラストラクチャとアプリケーションコードを対象とします。AIレッドチーミングは、それに加えてモデルの挙動、プロンプト、データソース、AIエージェントが実行できる操作も攻撃対象とします。適切な場合は両者を組み合わせます。
はい。Microsoftのテストに関する規約の範囲内で、CopilotおよびCopilot Studioのエージェントが間接的なプロンプトインジェクション、過剰共有、接続されたソースのデータをどのように扱うかをテストします。
本番環境を再現したテスト環境を推奨します。本番環境でテストする場合は、範囲、テスト用アカウント、制限事項を事前に貴社と合意します。
大規模言語モデルを基盤とするアプリケーションにおける最も重要なセキュリティリスクを、プロンプトインジェクションから過剰なエージェンシーまでまとめた、広く利用されているリストです。テストと指摘事項の構成に活用します。
高リスクAIシステムについて、EU AI法(EU AI Act)は適切な水準の正確性、堅牢性、サイバーセキュリティを求めています。規制の有無にかかわらず、データやシステムにアクセスするAIは本番稼働前にテストすべきです。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。