
プラットフォーム
プロジェクト終了後は、Fidempli プラットフォームが運用を継続します
2026年12月から、Fidempli プラットフォームはプライバシープログラムのAI部分を担います。すべてのAIシステムについて、目的、データカテゴリー、データ保護影響評価(DPIA)を管理し、処理活動の記録にそのまま反映できます。
プラットフォームを見る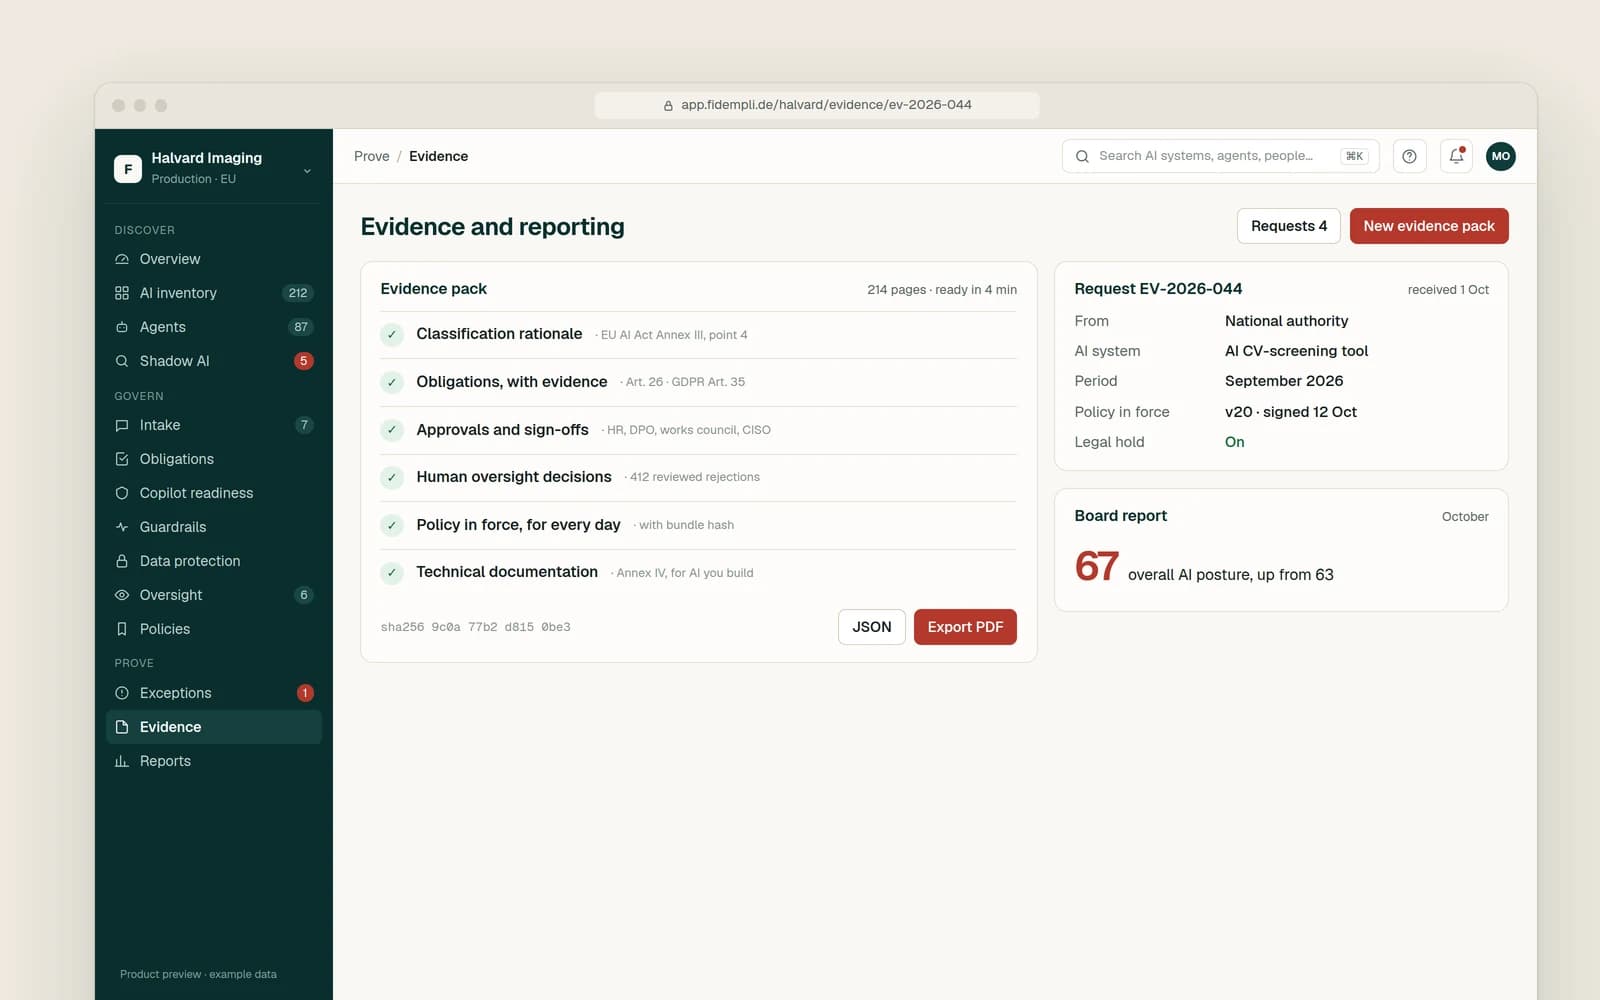
課題
GDPR(EU一般データ保護規則)は、組織に法令を遵守するだけでなく、遵守していることを証明できることを求めています(第5条第2項)。そのためには、処理活動の記録、プライバシー通知、処理者との契約、データ主体からの請求に対応するプロセス、データ侵害への対応計画を整備し、常に最新の状態に保つ必要があります。
欧州と日本の間で事業を行う企業は、日本の個人情報保護法(APPI)にも対応しなければなりません。2022年4月に施行された改正により、一定の漏えい等は個人情報保護委員会への報告が義務付けられ、日本国外への移転に関する規律も厳しくなりました。二つの規則への対応は、二重の書類作業になりがちです。
提供内容
現在の実務を、GDPR、ドイツ連邦データ保護法(BDSG)、TDDDG(ドイツ電気通信デジタルサービスデータ保護法)、日本からの個人データを扱う場合は個人情報保護法(APPI)と比較し、優先順位を付けたギャップ一覧をお渡しします。
役割と責任を定め、プライバシーポリシー、保存期間のルール、社内ガイドラインを作成または更新し、プライバシーに関する意思決定の方法を定義します。
GDPR第30条に基づく処理活動の記録を作成または更新し、各処理活動について目的、法的根拠、受領者、移転、保存期間を記載します。
プライバシー通知、同意およびクッキーのプロセス、データ処理契約、移転の仕組みを、EUと日本の間の移転も含めて見直します。
データ主体からの請求にGDPRの期限である1か月以内に回答し、データ侵害を評価して72時間以内に報告するためのプロセスを整備し、個人情報保護法(APPI)の報告義務とも整合させます。
従業員を教育し、プログラムを定期的に見直し、事業、委託先、規則の変化に合わせて最新の状態に保ちます。
フレームワーク
プラットフォーム
2026年12月から、Fidempli プラットフォームはプライバシープログラムのAI部分を担います。すべてのAIシステムについて、目的、データカテゴリー、データ保護影響評価(DPIA)を管理し、処理活動の記録にそのまま反映できます。
プラットフォームを見る当社のお客様の多くは、欧州と日本の間で事業を行っています。どちらの法律も、明確な目的、安全管理措置、漏えい等への対応、移転のルールを求めているため、一つのプログラムに日本固有の要件を加えることで、作業の重複を避けられます。
EUと日本は2019年から互いのデータ保護水準を十分であると認めています。そのため、日本側の補完的ルールに従うことを条件に、EUから日本への個人データの移転には、原則として追加の移転手段は不要です。日本から他の国への移転には、個人情報保護法(APPI)独自のルールが適用されます。
GDPRでは、不当な遅滞なく、1か月以内に回答する必要があります。請求が複雑または多数の場合は、本人に通知したうえで、さらに2か月延長できます。
いいえ。当社はその役割を担う方を支援します。外部データ保護責任者が必要な場合は、別のサービスとしてご提供しています。
当社が提供するのは実務的なコンプライアンス支援です。厳密な意味での法的助言が必要な事項については、お客様の法務部門または外部の弁護士と連携します。
Fidempliはガバナンス、リスク、コンプライアンスに関するアドバイザリーを提供し、お客様の法務顧問と連携して業務を行います。法的助言は提供しません。
シニアコンサルタントが1営業日以内にご返信します。または、提供開始前にプラットフォームを共に形づくる3〜5社のデザインパートナーにご参加ください。