Die Fidempli KI-Governance-Plattform startet im Dezember 2026. Plätze im Design-Partner-Programm sind offen.Jetzt bewerben →
Fidempli

Datenschutz & Privacy

Datenschutz-Folgenabschätzung und Privacy by Design, auch für KI.

Eine klare Rechtsgrundlage, eine DSFA, wo nötig, und Schutzmaßnahmen, die vor dem Go-live eingebaut sind.

Die Ausgangslage

Neue Systeme, Anbieter und Datennutzungen kommen schneller, als Datenschutzteams sie prüfen können. Art. 25 DSGVO verlangt Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen, Art. 35 eine Datenschutz-Folgenabschätzung, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Betroffene birgt.

KI schafft neue Wege für personenbezogene Daten: Prompts und Uploads, Dokumente, die für die Suche indexiert werden (RAG), Trainings- und Fine-Tuning-Daten und Protokolle beim Anbieter. Jeder dieser Wege ist eine Verarbeitung nach DSGVO, und viele stehen in keinem Verzeichnis.

Was wir tun

DSFA & Privacy by Design

  1. Datenflüsse erfassen

    Für jedes System, jeden Anbieter und jede KI-Nutzung verfolgen wir, welche personenbezogenen Daten erhoben werden, wohin sie gehen, wer sie verarbeitet und wo sie gespeichert werden, einschließlich Prompts, Suchindizes, Trainingsdaten und Protokollen.

  2. Zweck und Rechtsgrundlage festlegen

    Wir legen Zweck und Rechtsgrundlage nach Art. 5 und 6 fest, erkennen besondere Kategorien nach Art. 9 und prüfen, wo automatisierte Entscheidungen nach Art. 22 entstehen können.

  3. DSFA prüfen und durchführen

    Wir prüfen anhand der Listen der Aufsichtsbehörden, ob eine Datenschutz-Folgenabschätzung nach Art. 35 nötig ist, und führen sie durch, wo erforderlich, mit dokumentierten Risiken und Maßnahmen.

  4. Auftragsverarbeiter und Drittlandtransfers prüfen

    Wir prüfen Auftragsverarbeitungsverträge nach Art. 28, die eigene Nutzung Ihrer Daten durch den Anbieter, Speicherfristen und Übermittlungen außerhalb der EU nach Kapitel V.

  5. Privacy by Design verankern

    Wir übersetzen die Ergebnisse in Anforderungen für Projekte und Software-Lebenszyklus: Datenminimierung, Pseudonymisierung, Zugriffskontrolle, Voreinstellungen und Löschfristen nach Art. 25 und 32.

  6. Verzeichnisse aktuell halten

    Wir ergänzen jede Verarbeitung im Verzeichnis nach Art. 30 und prüfen Folgenabschätzungen erneut, wenn sich System, Anbieter oder Risiko ändern.

KI-Automatisierung in dieser Leistung

  • Automatisiert vorausgefüllte DSFA-Entwürfe aus Projekt-, Anbieter- und KI-Antragsdaten, vom Datenschutzteam ergänzt und freigegeben.
  • Automatisierte Erkennung von Personen- und Gesundheitsdaten in Stichproben von Prompts, Uploads, RAG-Quellen und Testdaten.
  • Automatisiert erzeugte Einträge im Verarbeitungsverzeichnis für jedes neue System und jede KI-Nutzung.

Was Sie erhalten

  • Datenflusskarte je System, Anbieter oder KI-Nutzung
  • Rechtsgrundlage und Zweck je Verarbeitung
  • Datenschutz-Folgenabschätzungen für die Verarbeitungen, die eine brauchen
  • Prüfung der Auftragsverarbeiter und Drittlandtransfers
  • Privacy-by-Design-Anforderungen für Projekte und Software
  • Aktualisiertes Verzeichnis von Verarbeitungstätigkeiten

Regelwerke

  • GDPR
  • BDSG
  • EU AI Act
  • APPI

Im Detail

Abgedeckte Themen

  • Grundsätze, Zweck und Rechtsgrundlage (Art. 5, 6)
  • Besondere Kategorien personenbezogener Daten (Art. 9)
  • Automatisierte Entscheidungen im Einzelfall (Art. 22)
  • Datenschutz durch Technikgestaltung und Voreinstellungen (Art. 25)
  • Auftragsverarbeiter (Art. 28)
  • Verzeichnis von Verarbeitungstätigkeiten (Art. 30)
  • Sicherheit der Verarbeitung (Art. 32)
  • Datenschutz-Folgenabschätzung (Art. 35)
  • Übermittlungen in Drittländer (Kapitel V)

KI-Datenschutz

  • Personenbezogene Daten in Prompts und Uploads
  • Suchindizes (RAG) und Zugriffskontrolle
  • Trainings- und Fine-Tuning-Daten
  • Bedingungen, Speicherfristen und Trainingsnutzung der KI-Anbieter
  • Copilots und KI-Agenten, die mit personenbezogenen Daten arbeiten

Privacy by Design in Ihrer Software

  • SaaS-Produkte
  • Unternehmensplattformen
  • CRM
  • ERP
  • HRMS
  • Individuelle Anwendungen

Plattform

Nach dem Projekt hält die Fidempli-Plattform alles am Laufen

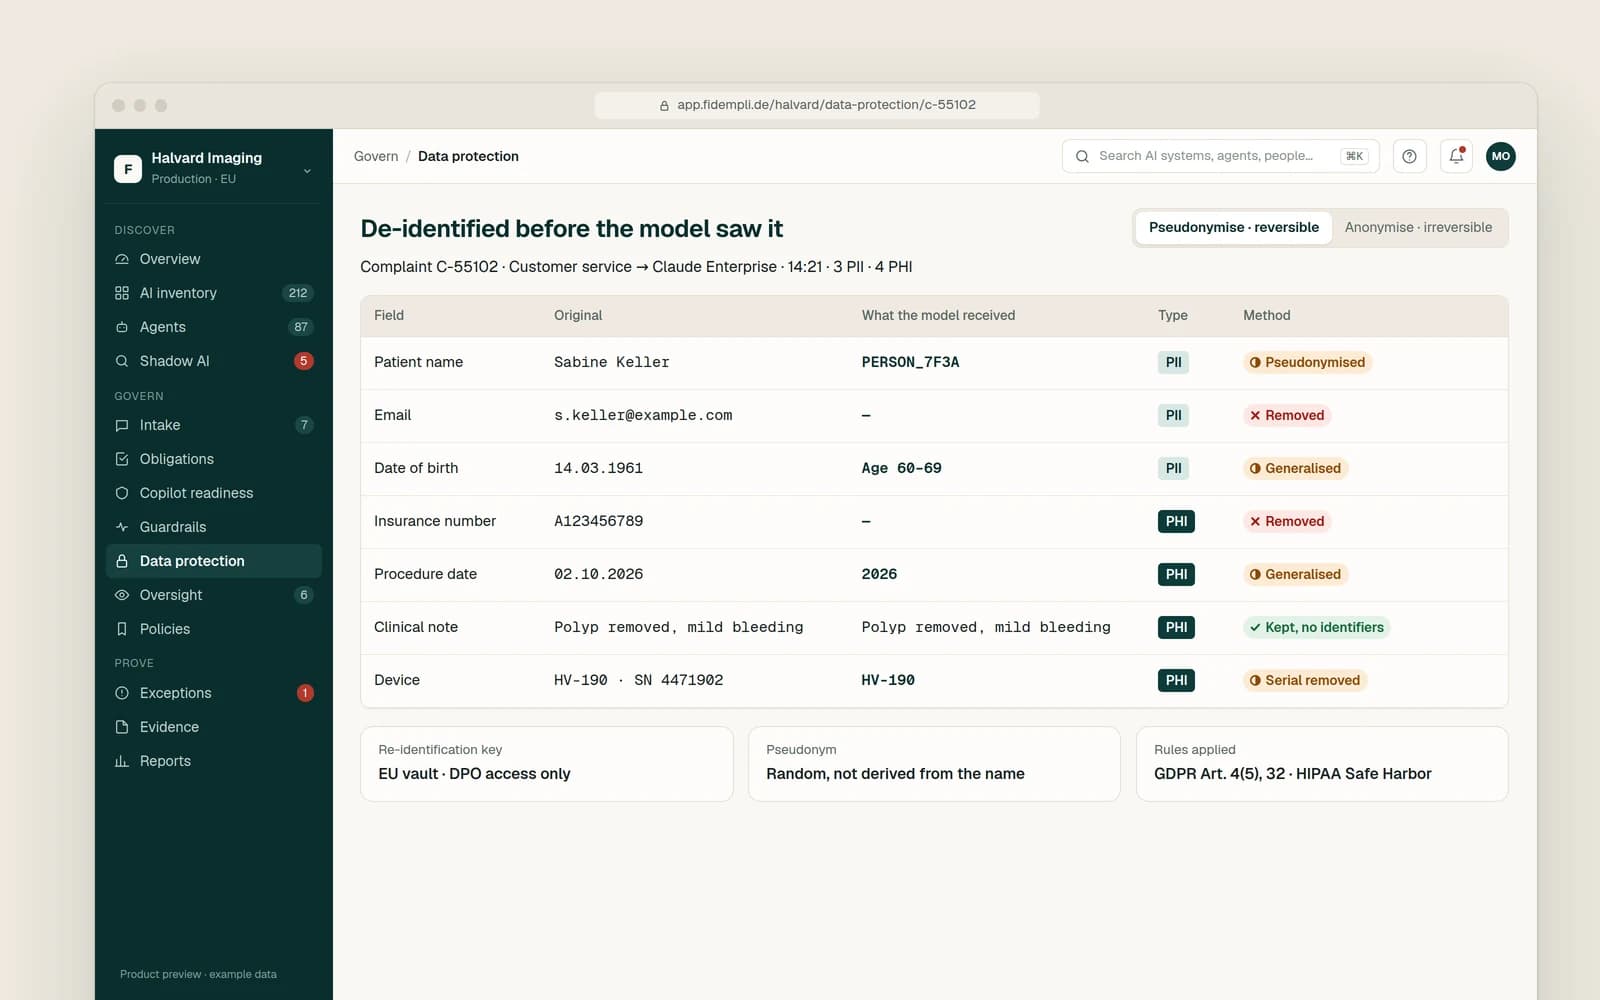
Wenn die Fidempli-Plattform im Dezember 2026 startet, setzt sie das Ergebnis in der täglichen KI-Nutzung um: Personen- und Gesundheitsdaten werden pseudonymisiert oder entfernt, bevor ein KI-Modell sie sieht, und jede Folgenabschätzung bleibt mit dem KI-System verknüpft, das sie betrifft.

Plattform entdecken
Eine Kundenbeschwerde, Feld für Feld de-identifiziert, bevor sie an ein KI-Modell ging
Produktvorschau mit Beispieldaten

Häufige Fragen

Braucht jedes neue System eine Datenschutz-Folgenabschätzung?

Nein. Art. 35 verlangt sie, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Betroffene birgt, etwa bei systematischer Überwachung, umfangreicher Verarbeitung besonderer Kategorien oder neuen Technologien wie vielen KI-Nutzungen. Wir prüfen jeden Fall und dokumentieren das Ergebnis in jedem Fall.

Dürfen Mitarbeitende personenbezogene Daten in KI-Tools eingeben?

Nur mit Zweck, Rechtsgrundlage und einem passenden Vertrag mit dem Anbieter. Wir helfen Ihnen, klare Regeln je Tool festzulegen und technische Kontrollen zu ergänzen, damit die Regel nicht allein vom Gedächtnis abhängt.

Nutzt unser KI-Anbieter unsere Daten zum Training?

Das hängt von Produkt, Vertrag und Einstellungen ab. Wir prüfen Bedingungen und Konfiguration jedes Anbieters und halten fest, was gilt.

Was gilt für personenbezogene Daten in RAG und Trainingsdaten?

Auch Dokumente, die für die Suche indexiert werden, und Daten für Training oder Fine-Tuning werden verarbeitet. Wir prüfen Zweck, Datenminimierung und Zugriffskontrolle, damit die KI nur liefert, was die jeweilige Person sehen darf.

Wir haben bereits ein Datenschutzteam. Was bringen Sie mit?

Kapazität für Folgenabschätzungen, KI-spezifisches Wissen darüber, wie Copilots, Agenten und RAG-Systeme mit Daten umgehen, und Fachleute, die die Kontrollen umsetzen. Die Entscheidungen bleiben bei Ihren Datenschutzbeauftragten.

Weitere Leistungen in diesem Bereich

Fidempli bietet Governance-, Risiko- und Compliance-Beratung und arbeitet mit Ihrer Rechtsberatung zusammen. Wir erbringen keine Rechtsberatung.

Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.

Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.