
Die Fidempli KI-Governance-Plattform startet im Dezember 2026. Plätze im Design-Partner-Programm sind offen.Jetzt bewerben →
Fidempli

Cybersicherheit

Privileged Access Management, von der Strategie bis zum täglichen Betrieb.

Adminrechte, die nur bei Bedarf bestehen und genehmigt, aufgezeichnet und geprüft werden.

Die Ausgangslage

Privilegierte Konten sind das erste Ziel von Angreifern: Domänen- und Cloud-Administratoren, Datenbankverantwortliche, Servicekonten und Notfallkonten. In vielen Unternehmen haben sie dauerhafte Rechte, geteilte Passwörter und keine Aufzeichnung darüber, was mit ihnen getan wurde.

ISO/IEC 27001 verlangt in Anhang A, Maßnahme 8.2, privilegierte Zugriffsrechte zu beschränken und zu steuern, und NIS2 und DORA erwarten strenge Zugriffskontrollen im IKT-Risikomanagement. Prüfer fragen, wer wann und warum Adminrechte hatte. Tabellen können das nicht beantworten.

Was wir tun

Privileged Access Management

  1. Privilegierte Konten finden

    Wir erfassen Admin-, Service-, Anwendungs- und Notfallkonten in Verzeichnissen, Cloud-Plattformen, Servern, Datenbanken und Netzwerkgeräten und ordnen jedem Konto eine verantwortliche Person zu.

  2. PAM-Strategie festlegen

    Wir legen fest, welche Konten in den Tresor kommen, welche Zugriffe just in time vergeben werden, wie Genehmigungen laufen und welche Sitzungen aufgezeichnet werden, und wählen passende Tools.

  3. Zugangsdaten sichern und rotieren

    Wir verlagern privilegierte Zugangsdaten in einen Tresor, rotieren sie automatisch und entfernen fest hinterlegte Passwörter aus Skripten und Anwendungen.

  4. Just-in-time-Zugriffe einführen

    Wir ersetzen dauerhafte Adminrechte durch befristete, genehmigte Rechteerhöhung, zum Beispiel mit Microsoft Entra Privileged Identity Management oder Ihrer PAM-Plattform.

  5. Aufzeichnen und prüfen

    Wir richten Sitzungsaufzeichnung und Alarme für risikoreiche Aktionen ein und prüfen privilegierte Rechte regelmäßig mit den Verantwortlichen.

  6. PAM as a Service betreiben

    Wir binden neue Systeme und Konten an, beheben Probleme bei der Rotation, warten die Plattform und berichten monatlich über privilegierte Zugriffe.

KI-Automatisierung in dieser Leistung

  • Automatisierte Erkennung neuer Admin-, Service- und App-Konten in Entra ID, Active Directory und Cloud-Plattformen, markiert, bis sie gesichert oder entfernt sind.
  • Automatisierte Erkennung dauerhafter Adminrechte und ungenutzter Privilegien als Grundlage für die Prüfung privilegierter Zugriffe.
  • Automatisierte Zusammenfassungen aufgezeichneter Admin-Sitzungen, damit Prüfende mit den risikoreichen Aktionen beginnen.

Was Sie erhalten

  • Verzeichnis privilegierter Konten mit Verantwortlichen und Risikobewertung
  • PAM-Strategie, Zielmodell und Roadmap
  • Eingeführter Tresor mit Rotation der Zugangsdaten
  • Just-in-time-Rechteerhöhung und Genehmigungsabläufe
  • Sitzungsaufzeichnung und Alarme für risikoreiche Aktionen
  • Nachweise der Prüfungen privilegierter Zugriffe und Monatsberichte

Regelwerke

  • ISO/IEC 27001
  • NIS2
  • DORA
  • GDPR

Im Detail

Abgedeckte Konten

  • Domänen- und Cloud-Administratoren
  • Server-, Datenbank- und Netzwerk-Admins
  • Service- und Anwendungskonten
  • Notfallkonten (Break-Glass)
  • Zugriffe von Dienstleistern und Herstellern
  • Nicht-menschliche Identitäten wie KI-Agenten mit erhöhten Rechten

Typische Plattformen

  • Microsoft Entra Privileged Identity Management
  • CyberArk
  • Delinea
  • BeyondTrust
  • Cloud-eigene Werkzeuge in AWS, Azure und Google Cloud

Plattform

Nach dem Projekt hält die Fidempli-Plattform alles am Laufen

Ab Dezember 2026 zeigt die Fidempli-Plattform, welche KI-Agenten und Servicekonten mit erhöhten Rechten handeln, wem sie gehören und ob ihr Zugriff genehmigt wurde, ergänzend zu Ihren PAM-Nachweisen.

Plattform entdecken
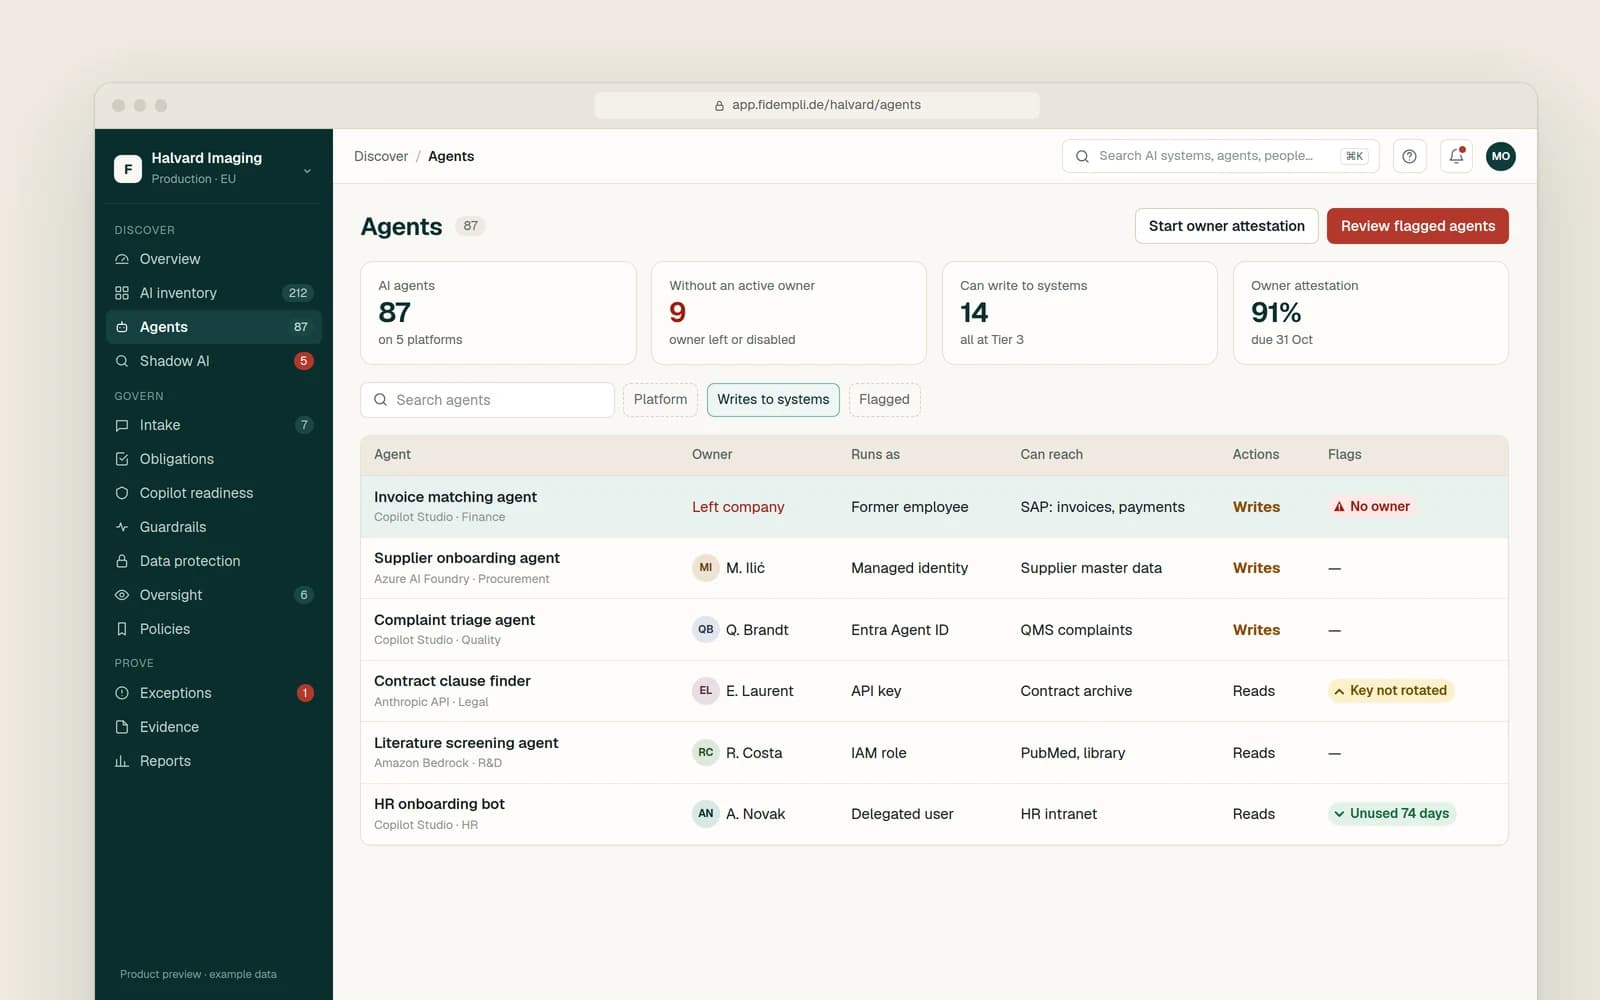
Agenten auf fünf Plattformen mit Verantwortlichen, Identität, Zugriff, Aktionen und Markierungen
Produktvorschau mit Beispieldaten

Häufige Fragen

Was unterscheidet IAM und PAM?

IAM steuert alle Identitäten und ihre Zugriffe. PAM ergänzt strengere Kontrollen für die wenigen Konten, die Systeme verändern oder alles lesen können: Tresor, Just-in-time-Rechte und Sitzungsaufzeichnung.

Arbeiten Sie mit einem bestimmten PAM-Produkt?

Nein. Wir arbeiten mit Ihrer vorhandenen Plattform oder helfen bei der Auswahl. Microsoft Entra PIM deckt viele Microsoft- und Azure-Fälle ab; spezialisierte PAM-Plattformen ergänzen Tresor und Sitzungsaufzeichnung für Server, Datenbanken und Netzwerkgeräte.

Was umfasst PAM as a Service?

Wir binden neue Systeme und Konten an, halten die Rotation der Zugangsdaten am Laufen, warten und aktualisieren die Plattform, prüfen privilegierte Zugriffe mit Ihren Verantwortlichen und berichten monatlich. Genehmigungen bleiben bei Ihren benannten Verantwortlichen.

Wie gehen Sie mit Notfallkonten um?

Break-Glass-Konten werden auf ein Minimum begrenzt, stark authentifiziert, im Tresor verwahrt, nur wo nötig von Conditional-Access-Regeln ausgenommen und überwacht, sodass jede Nutzung einen Alarm und eine Prüfung auslöst.

Hilft PAM bei ISO 27001, NIS2 und DORA?

Ja. ISO/IEC 27001 Anhang A 8.2 behandelt privilegierte Zugriffsrechte, und NIS2 und DORA erwarten strenge Zugriffskontrollen. Tresor-Protokolle, Genehmigungen und Sitzungsaufzeichnungen sind Nachweise, die Prüfer anerkennen.

Weitere Leistungen in diesem Bereich

Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.

Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.