Die Fidempli KI-Governance-Plattform startet im Dezember 2026. Plätze im Design-Partner-Programm sind offen.Jetzt bewerben →
Fidempli

Schützen

Sensible Daten und folgenreiche Aktionen unter Kontrolle halten.

Guardrails stehen zwischen Ihren Mitarbeitenden, Ihren Agenten und jedem KI-Modell. Personen- und Gesundheitsdaten werden vorher entfernt oder pseudonymisiert, und wichtige Entscheidungen warten auf eine Person.

Funktionen

Schützen

Echtzeit-Guardrails

Halten Sie personenbezogene und vertrauliche Daten von jedem KI-Modell fern, mit einer Richtlinie für alle Anbieter.

  • Jeder Prompt und jede Agenten-Aktion wird geprüft, bevor sie das Modell erreicht
  • Erlauben, schwärzen, sperren oder an eine Person weitergeben, mit dokumentiertem Grund
  • Eine signierte Richtlinie für Microsoft, OpenAI, Anthropic, Google und AWS
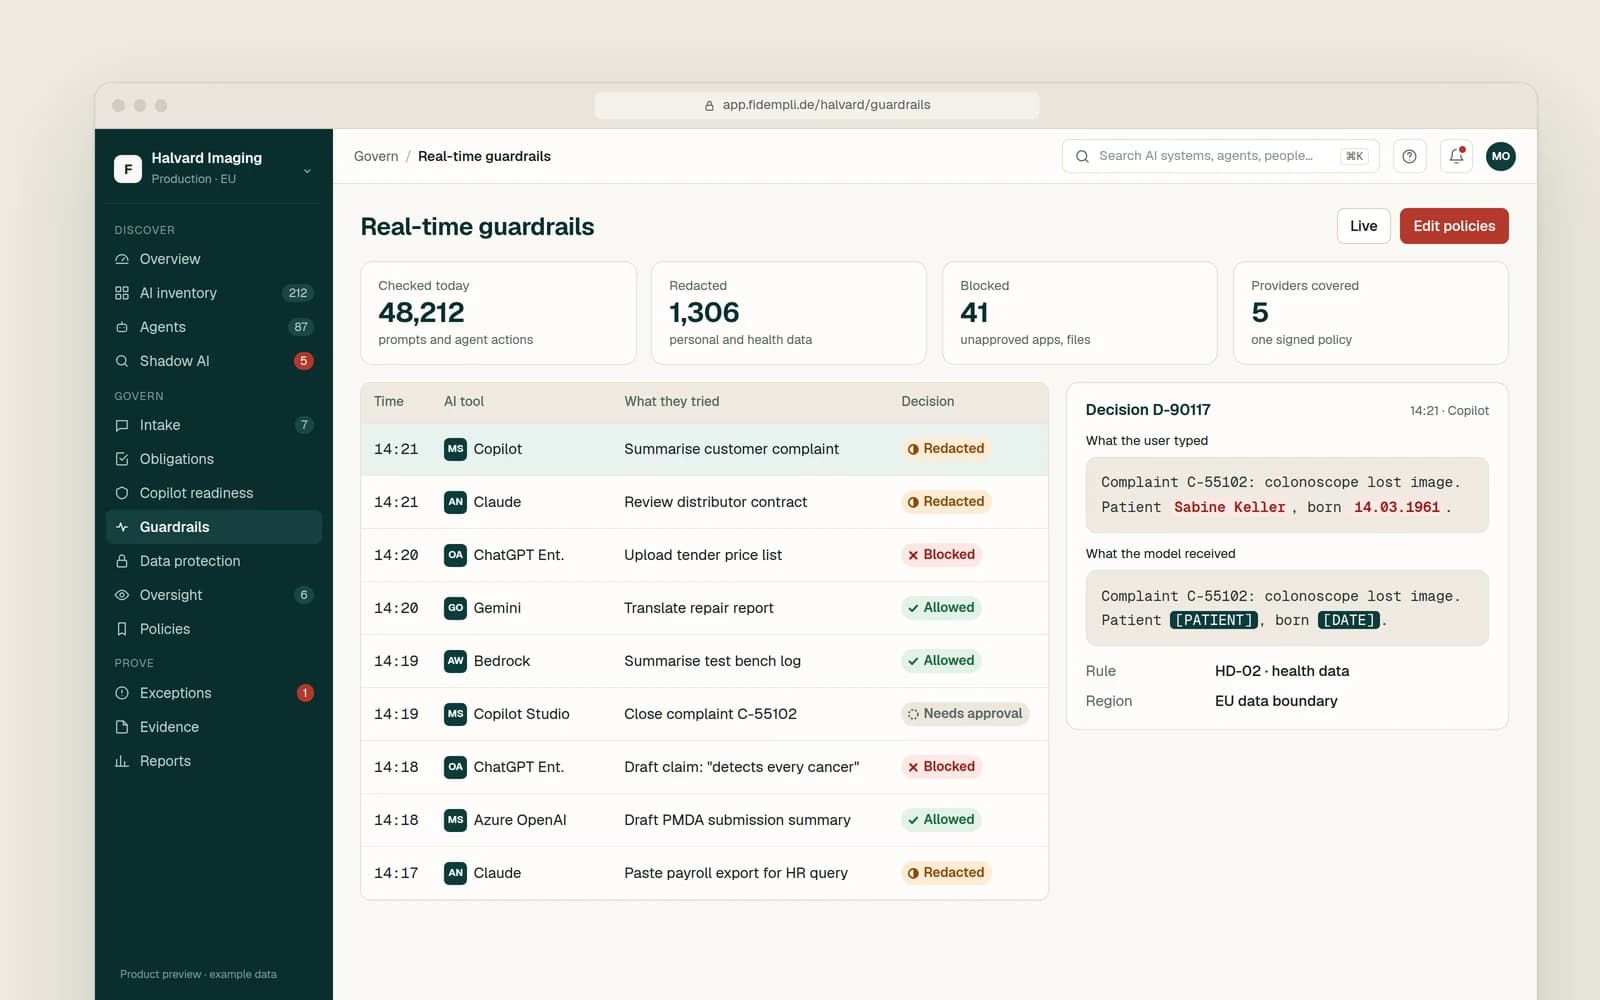
Echtzeit-Entscheidungen über KI-Tools hinweg, mit einem Prompt vor und nach der Schwärzung
Produktvorschau mit Beispieldaten
Schützen

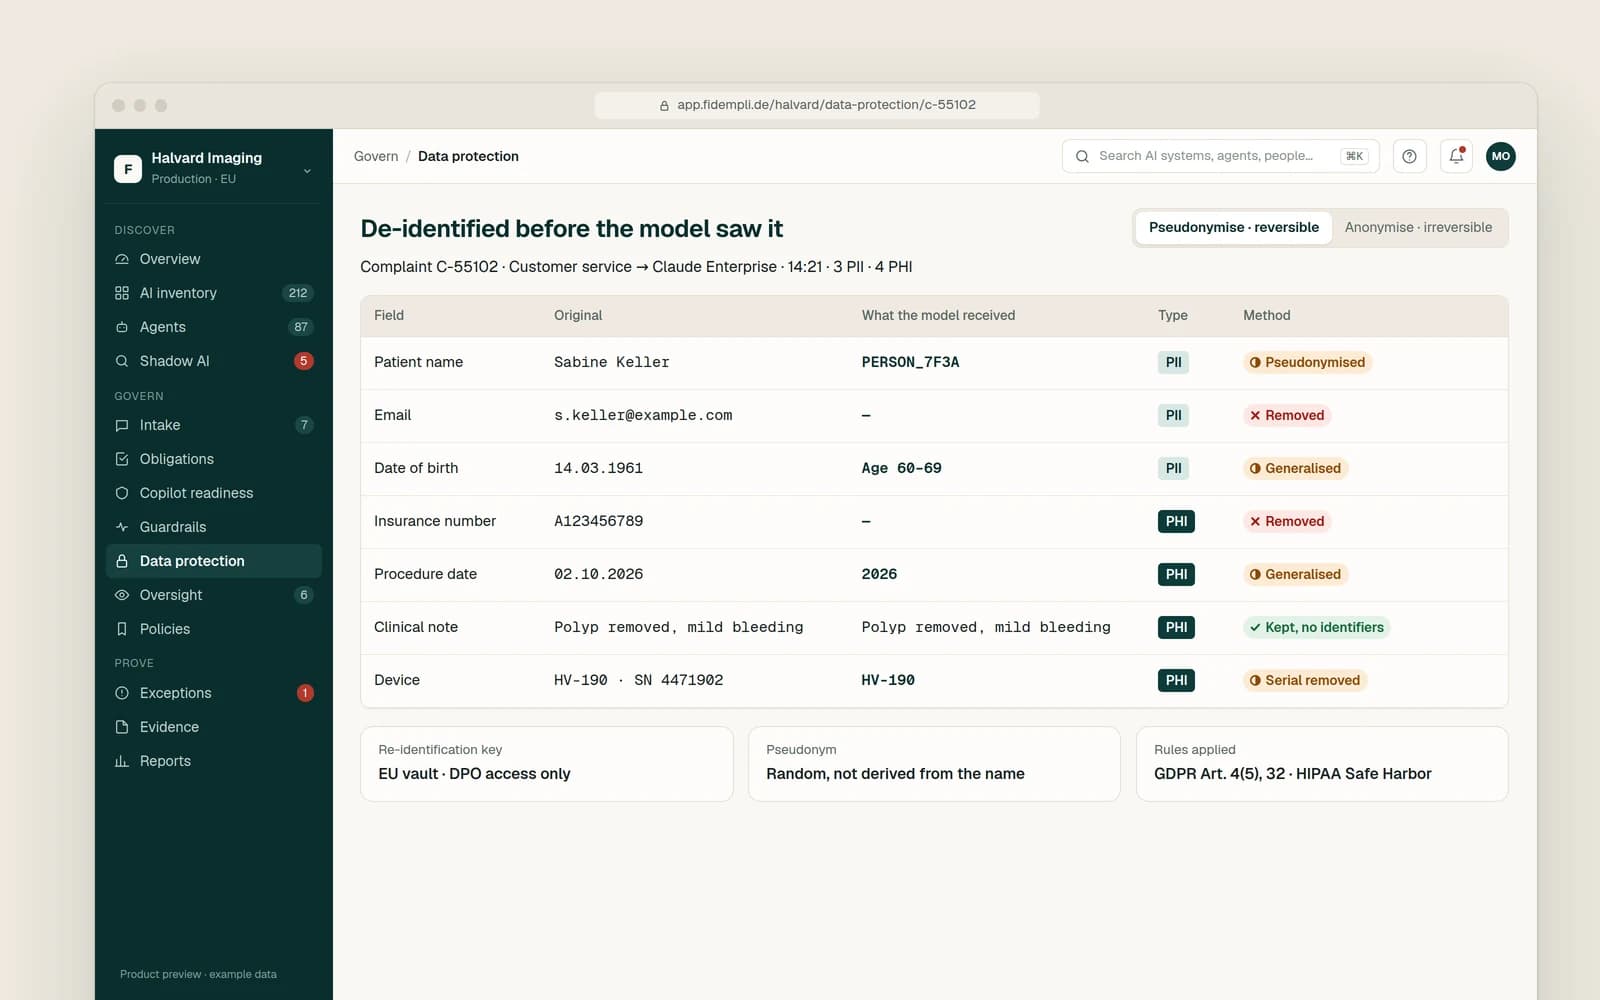
Schutz von Personen- und Gesundheitsdaten

Personen- und Gesundheitsdaten werden anonymisiert oder pseudonymisiert, bevor ein KI-Modell sie sieht, mit dem Schlüssel in der EU.

  • Erkennt Namen, Kontaktdaten, Versichertennummern, Daten und Seriennummern
  • Feldweise reversibel pseudonymisieren oder irreversibel anonymisieren
  • Schlüssel zur Re-Identifizierung bleiben in einem EU-Tresor, nur für die Datenschutzbeauftragten zugänglich
Eine Kundenbeschwerde, Feld für Feld de-identifiziert, bevor sie an ein KI-Modell ging
Produktvorschau mit Beispieldaten
Schützen

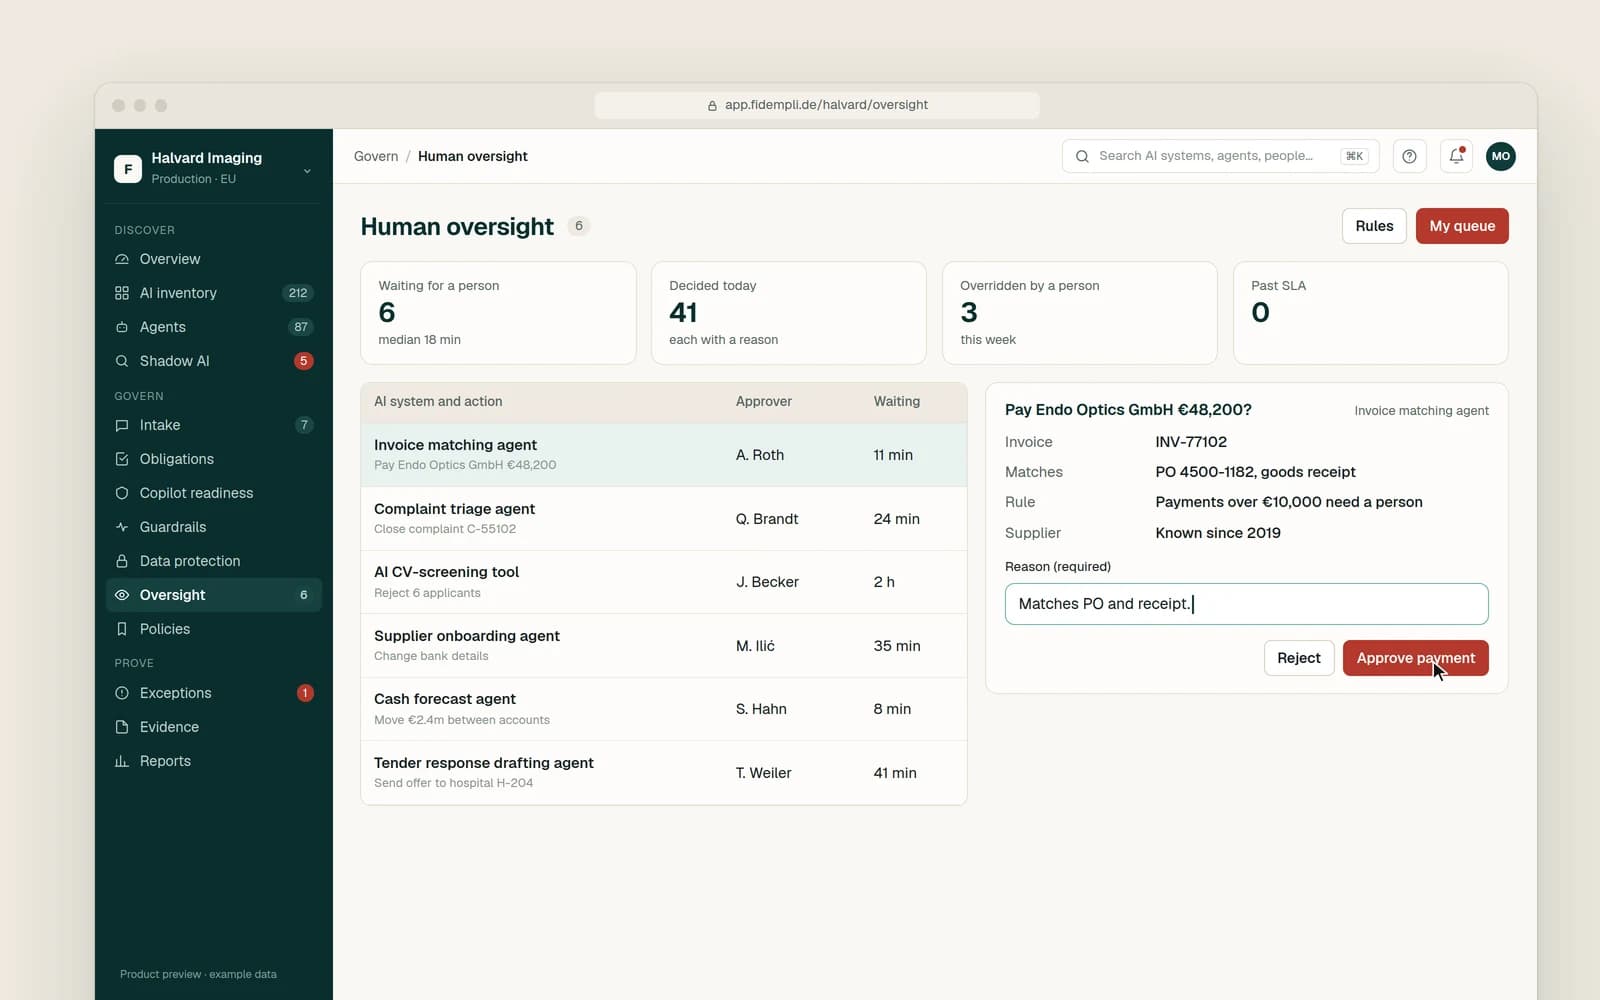
Menschliche Aufsicht

Folgenreiche KI-Entscheidungen und Agenten-Aktionen warten auf eine benannte Person, die ihre Begründung festhält.

  • Zahlungen, Datensatzänderungen und Ablehnungen über Ihren Schwellenwerten warten auf eine Person
  • Jede Freigabe oder Ablehnung braucht eine Begründung im Audit-Trail
  • Warteschlangen, Freigebende und Wartezeiten für jede Entscheidungsart
Warteschlange von Agenten-Aktionen, die auf eine Person warten, mit einer offenen Zahlung zur Freigabe
Produktvorschau mit Beispieldaten

Abgedeckte Regeln

Um das Recht herum gebaut, nicht nachträglich ergänzt.

DSGVO

Pseudonymisierung nach Art. 4 Nr. 5 und Sicherheit der Verarbeitung nach Art. 32. Gesundheitsdaten als besondere Kategorie nach Art. 9.

HIPAA

De-Identifizierung nach der Safe-Harbor-Methode für US-Gesundheitsdaten, einschließlich Geräte-Seriennummern.

EU AI Act

Menschliche Aufsicht und Aufzeichnungspflichten für die KI-Systeme, die sie verlangen.

Sehen Sie es mit Ihrer eigenen KI-Landschaft.

Die Plattform startet im Dezember 2026. Design-Partner beginnen früher.