
KI-Governance · Datenschutz · Sicherheit
Jede KI-Entscheidung steuern, absichern und nachweisen – innerhalb Ihrer eigenen Infrastruktur.
Fidempli verbindet eine KI-Governance-Plattform mit Beratung, Professional Services und Managed Services für Sicherheit. Wir helfen Ihnen, EU AI Act und DSGVO zu erfüllen, personenbezogene Daten in jedem Prompt zu schützen und Nachweise zu führen, denen Ihre Prüfer vertrauen können – in jeder Größenordnung.
Mit Sitz in Hamburg · Deutsch & Englisch · 12+ Jahre in Sicherheit und Datenschutz
- Gebaut für europäische Anforderungen
- EU AI Act
- DSGVO
- NIS2
- DORA
- ISO/IEC 42001
- ISO/IEC 27001
- NIST AI RMF
- in Sicherheit und Datenschutz
- 12+ Jahre
- Hauptsitz
- Hamburg
- auf Deutsch und Englisch
- DE · EN
- Start der Plattform
- Dezember 2026
Die Herausforderung
KI ist längst in Ihrem Unternehmen angekommen. Ihre Kontrollen noch nicht.
Schatten-KI und Agenten überall
Copilots, Agenten und private KI-Konten bewegen schon heute Kunden- und Beschäftigtendaten, oft ohne benannte Verantwortliche.
Europäische Regeln mit unterschiedlichen Fristen
EU AI Act, DSGVO, NIS2 und DORA verlangen jeweils andere Nachweise – nach jeweils eigenem Zeitplan.
Richtlinien, die nie durchgesetzt werden
Regeln in PDFs und Freigaben in Tabellen stoppen keinen Prompt und überzeugen keinen Prüfer.
Die Plattform
Alle Funktionen mit Beispieldaten ansehen.
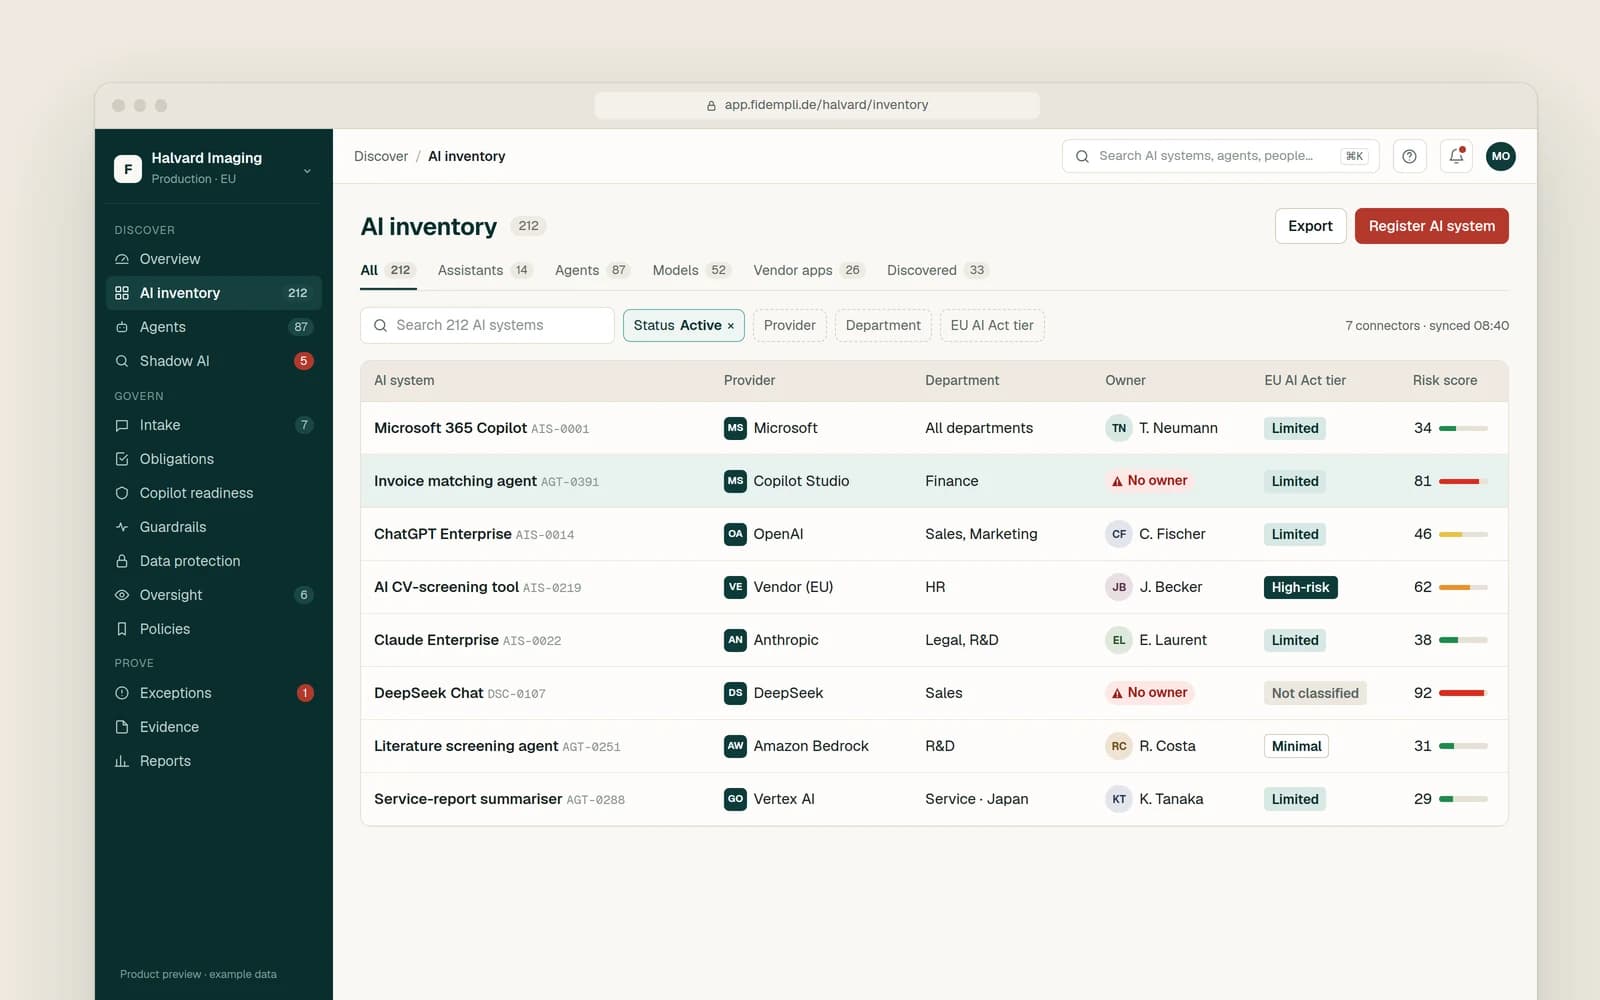
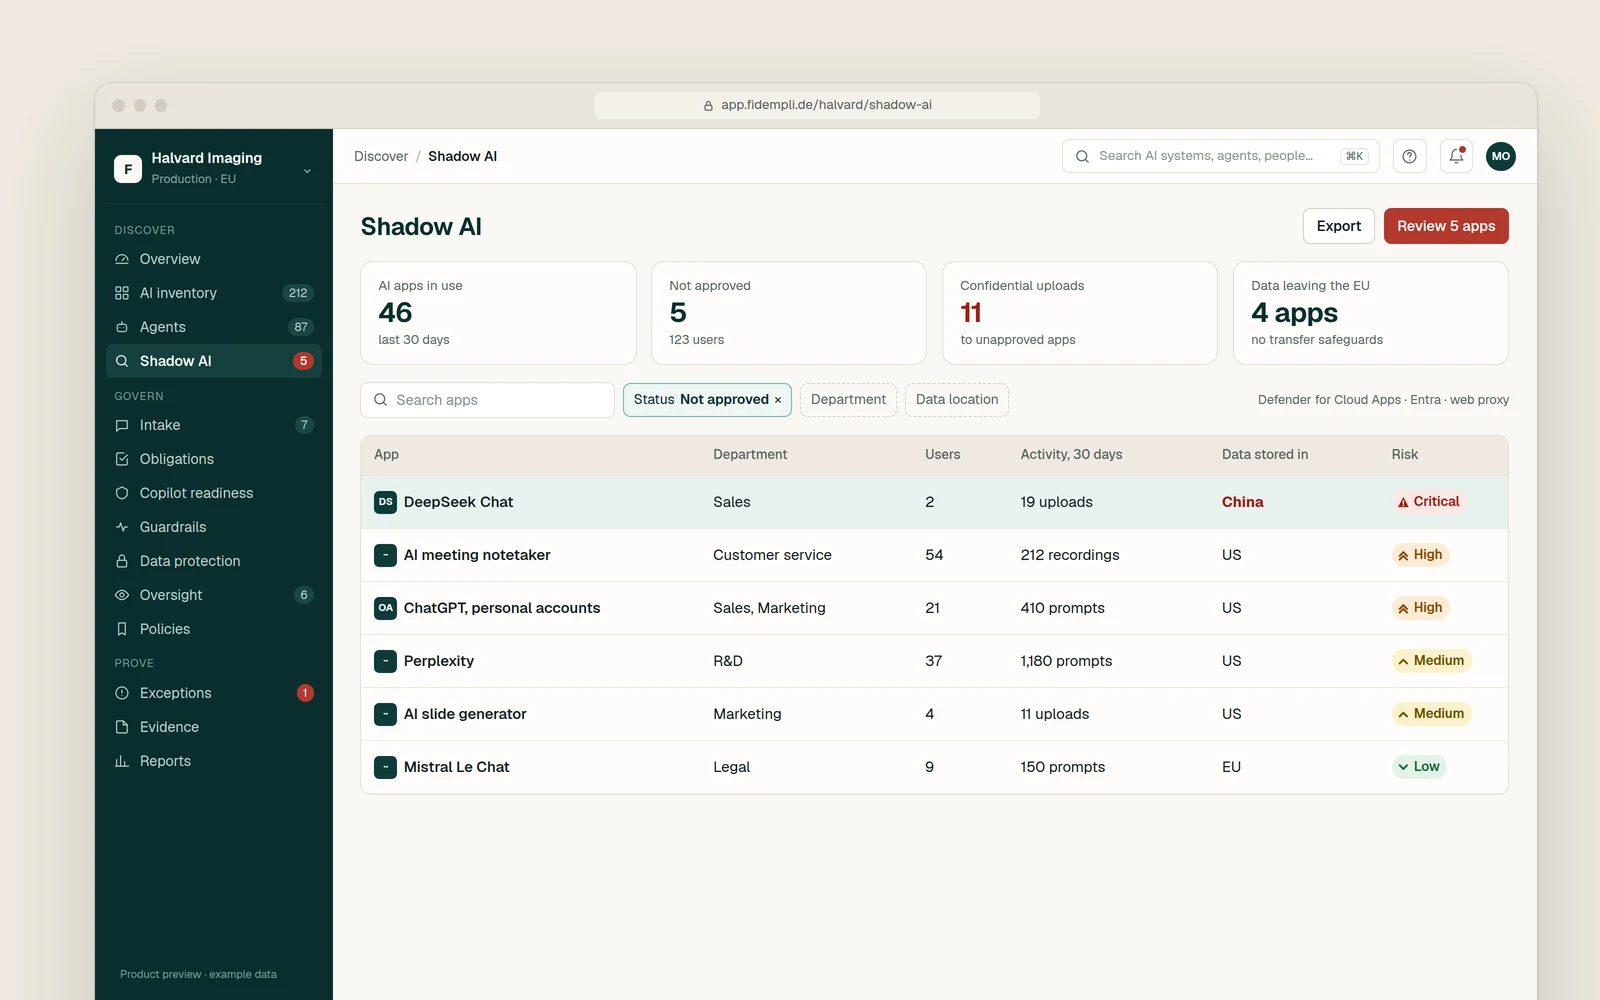
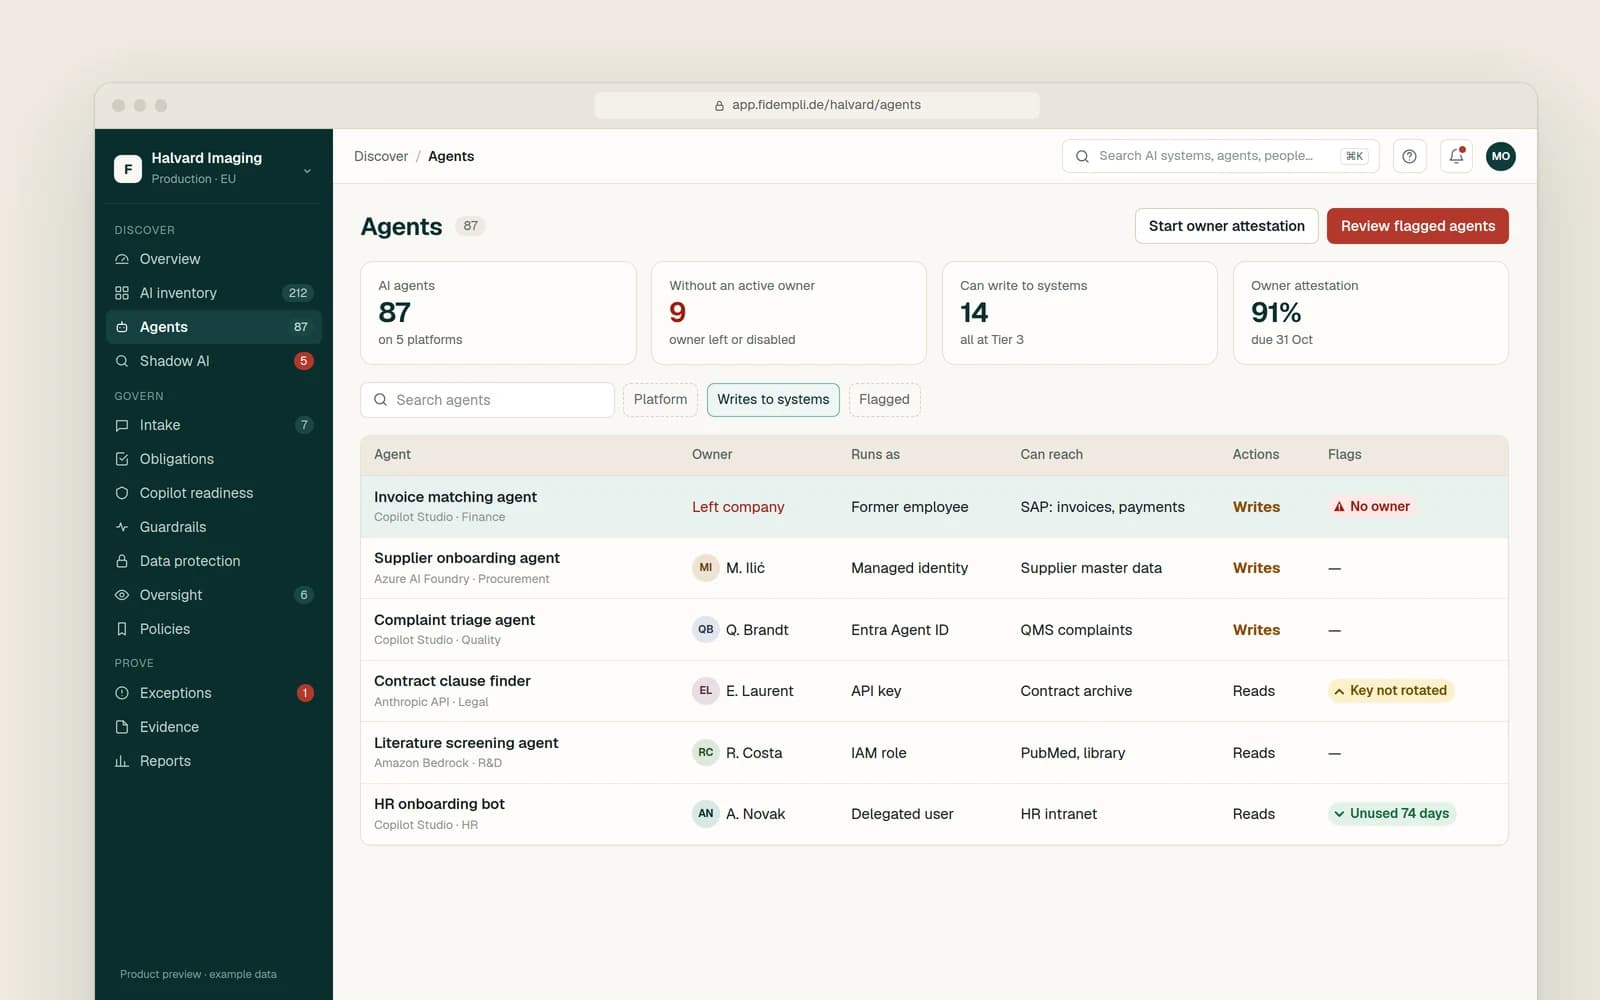
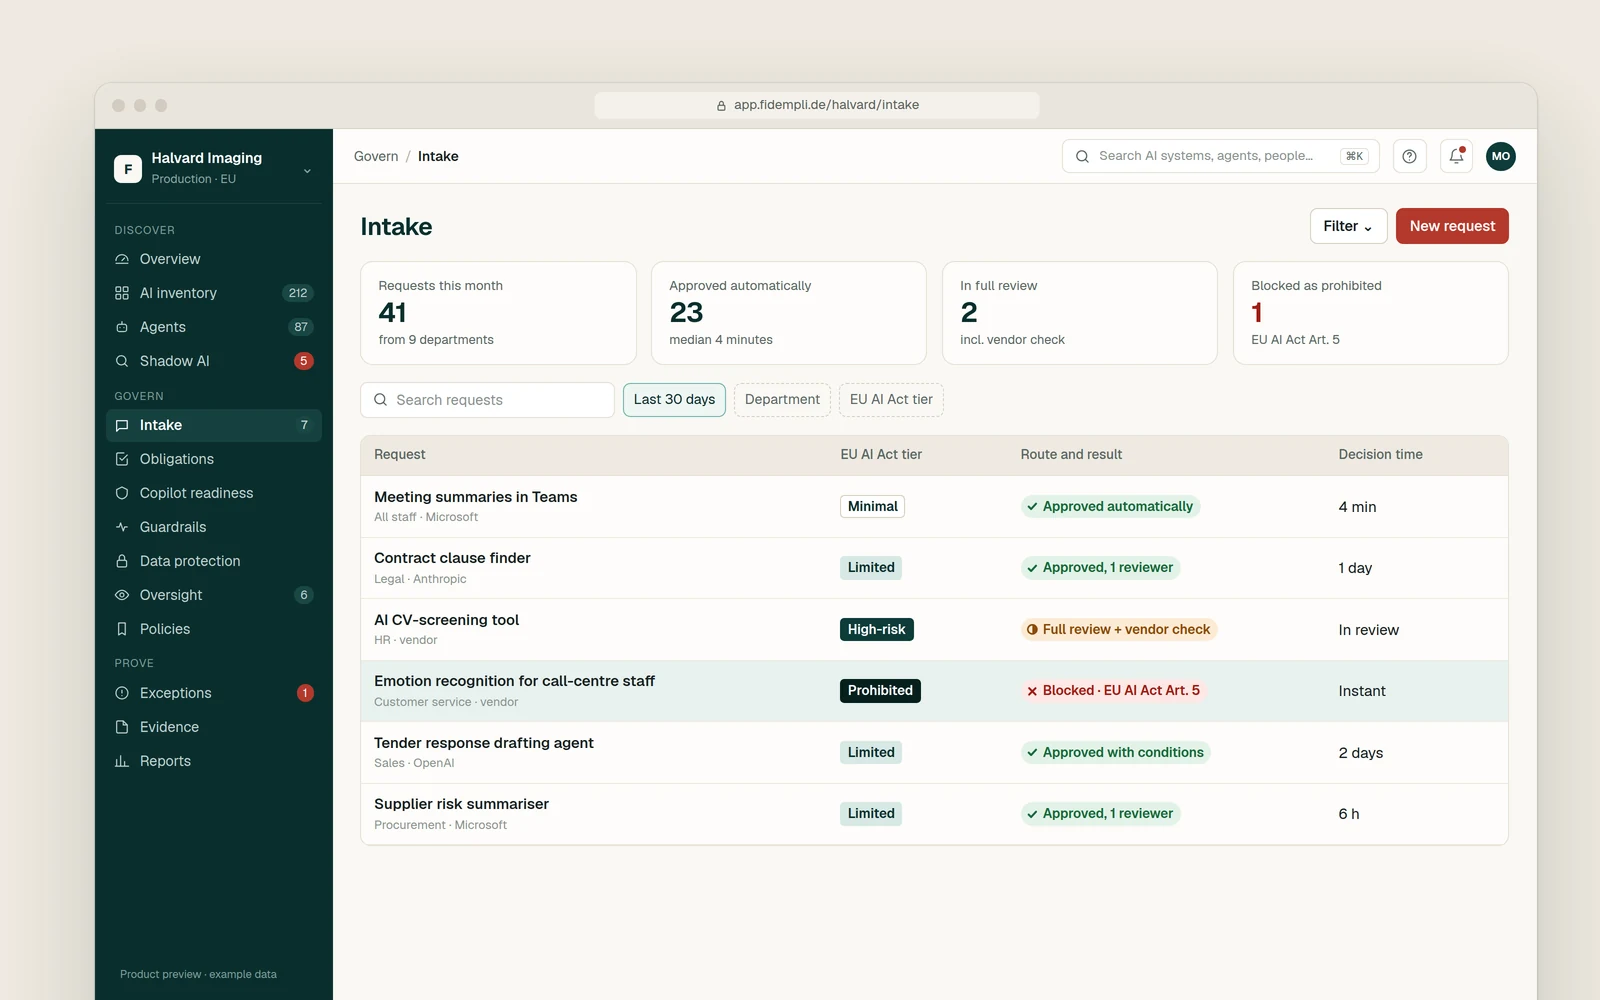
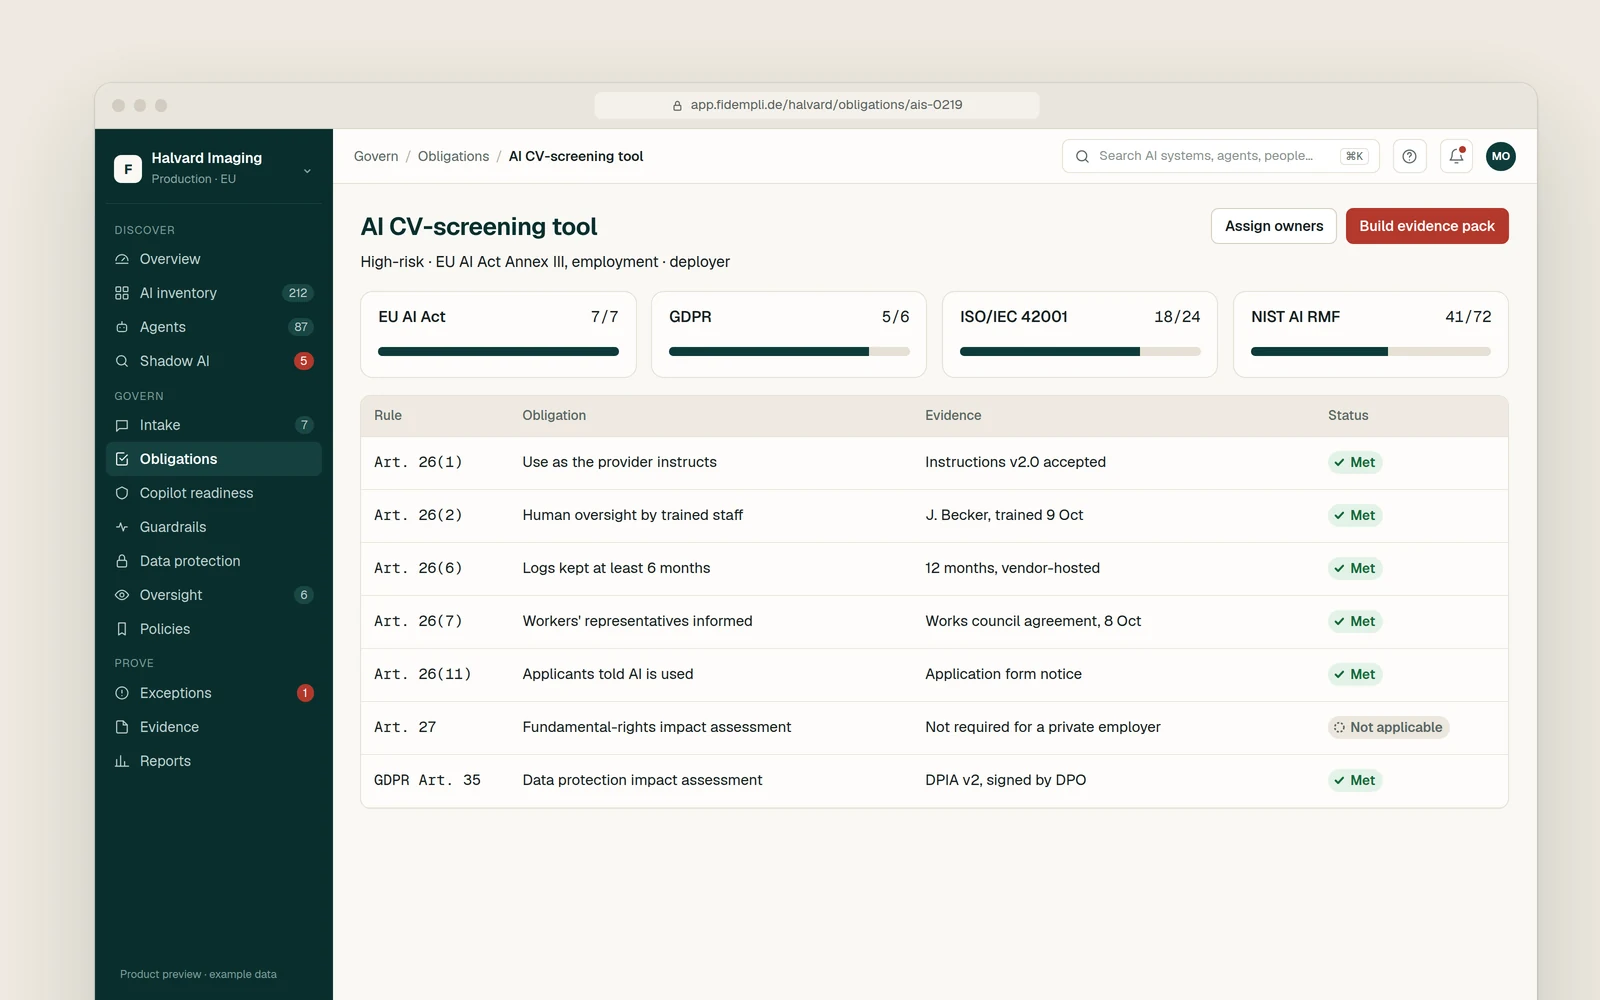
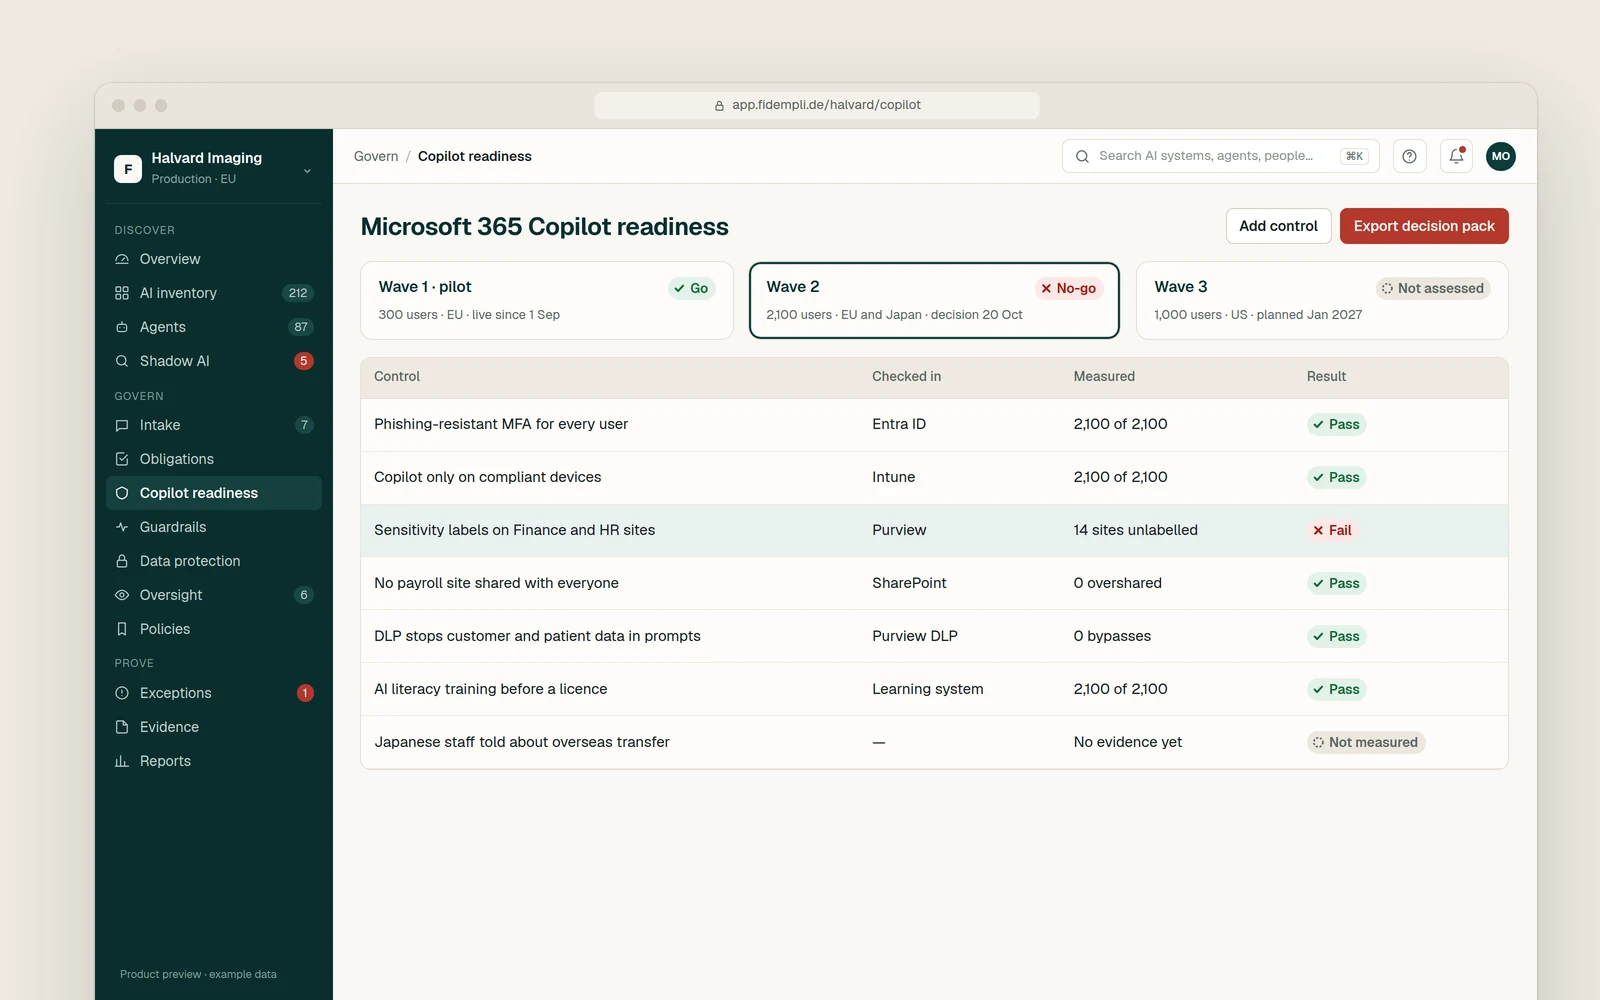
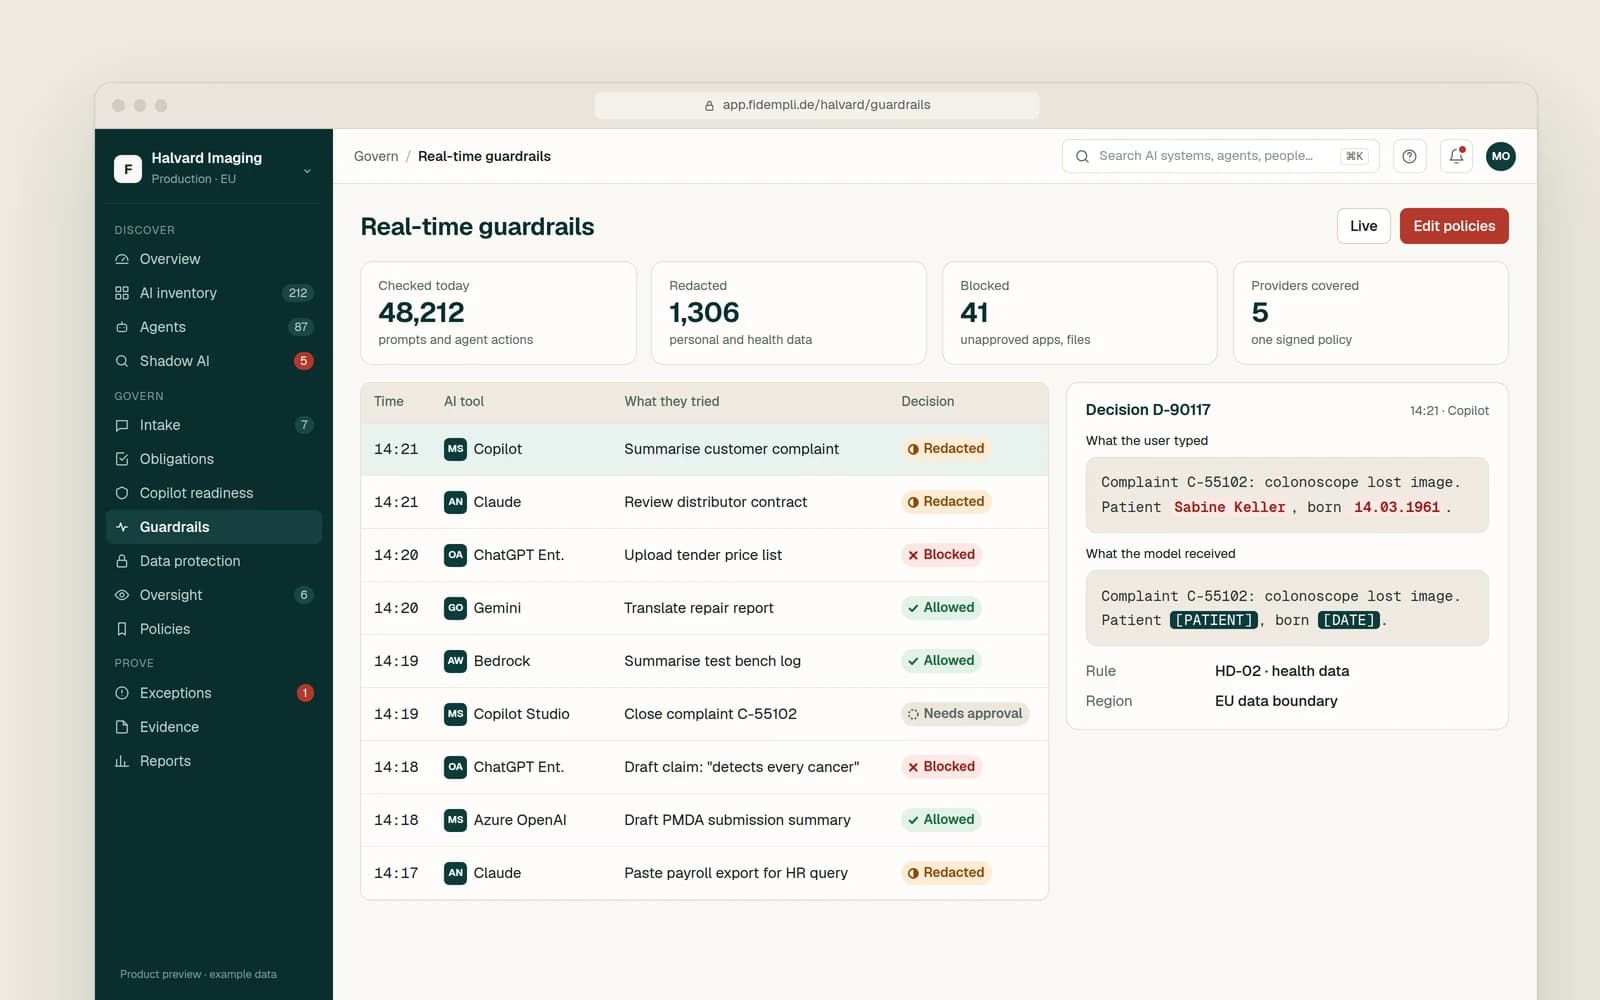
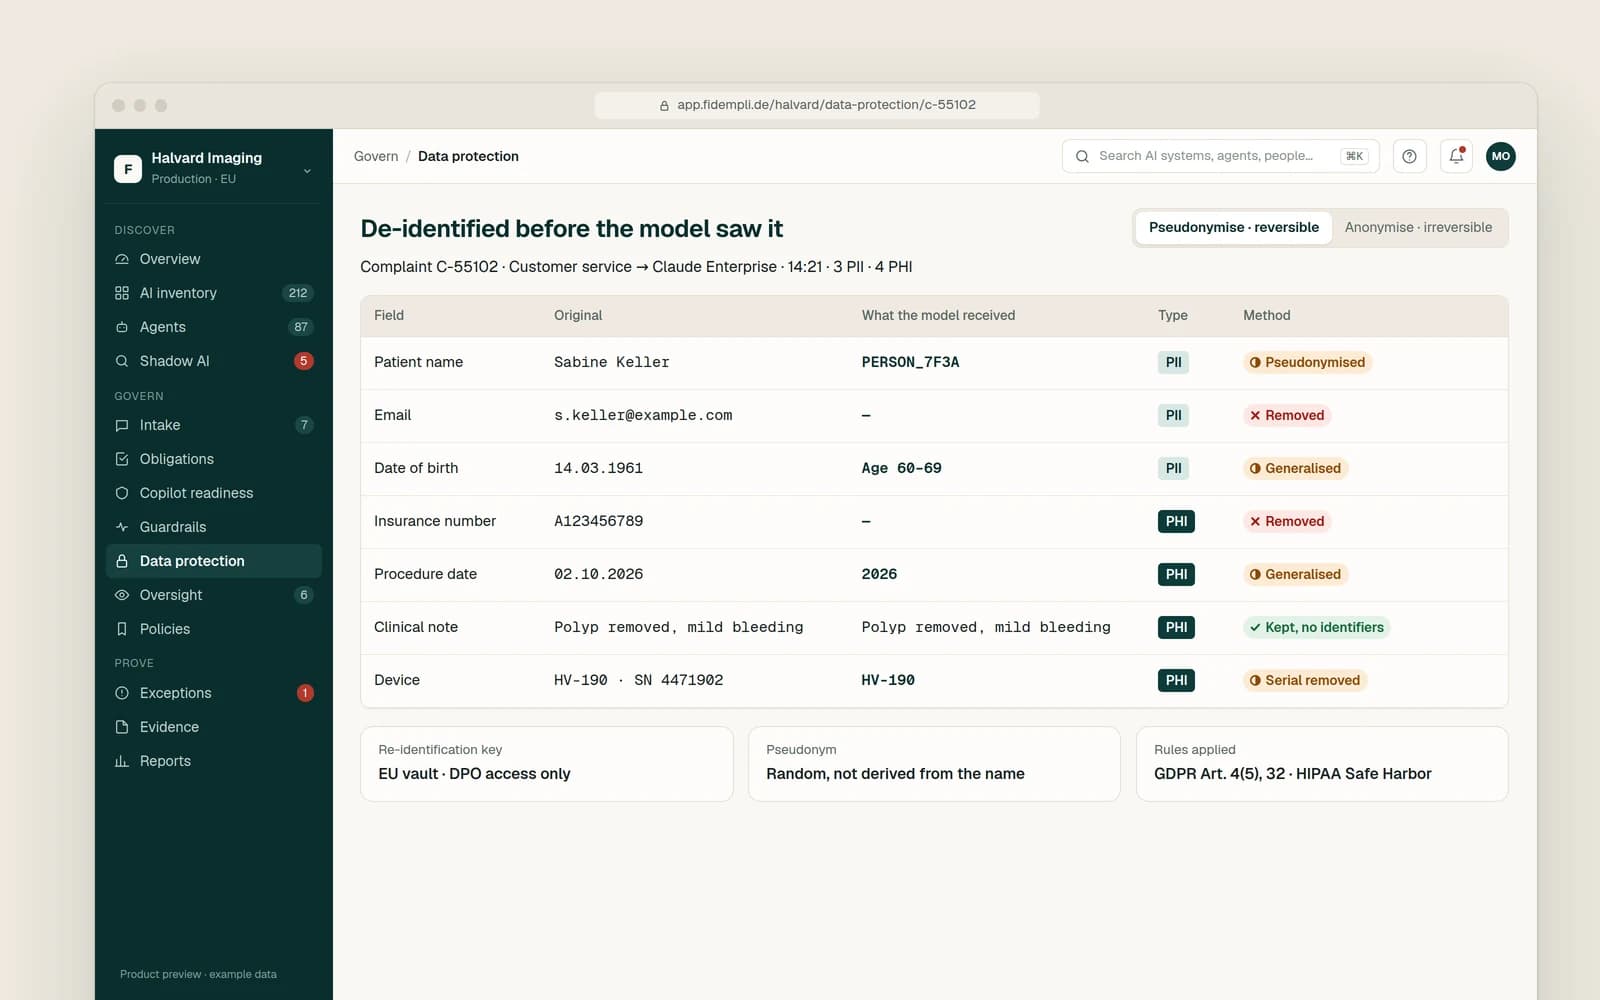
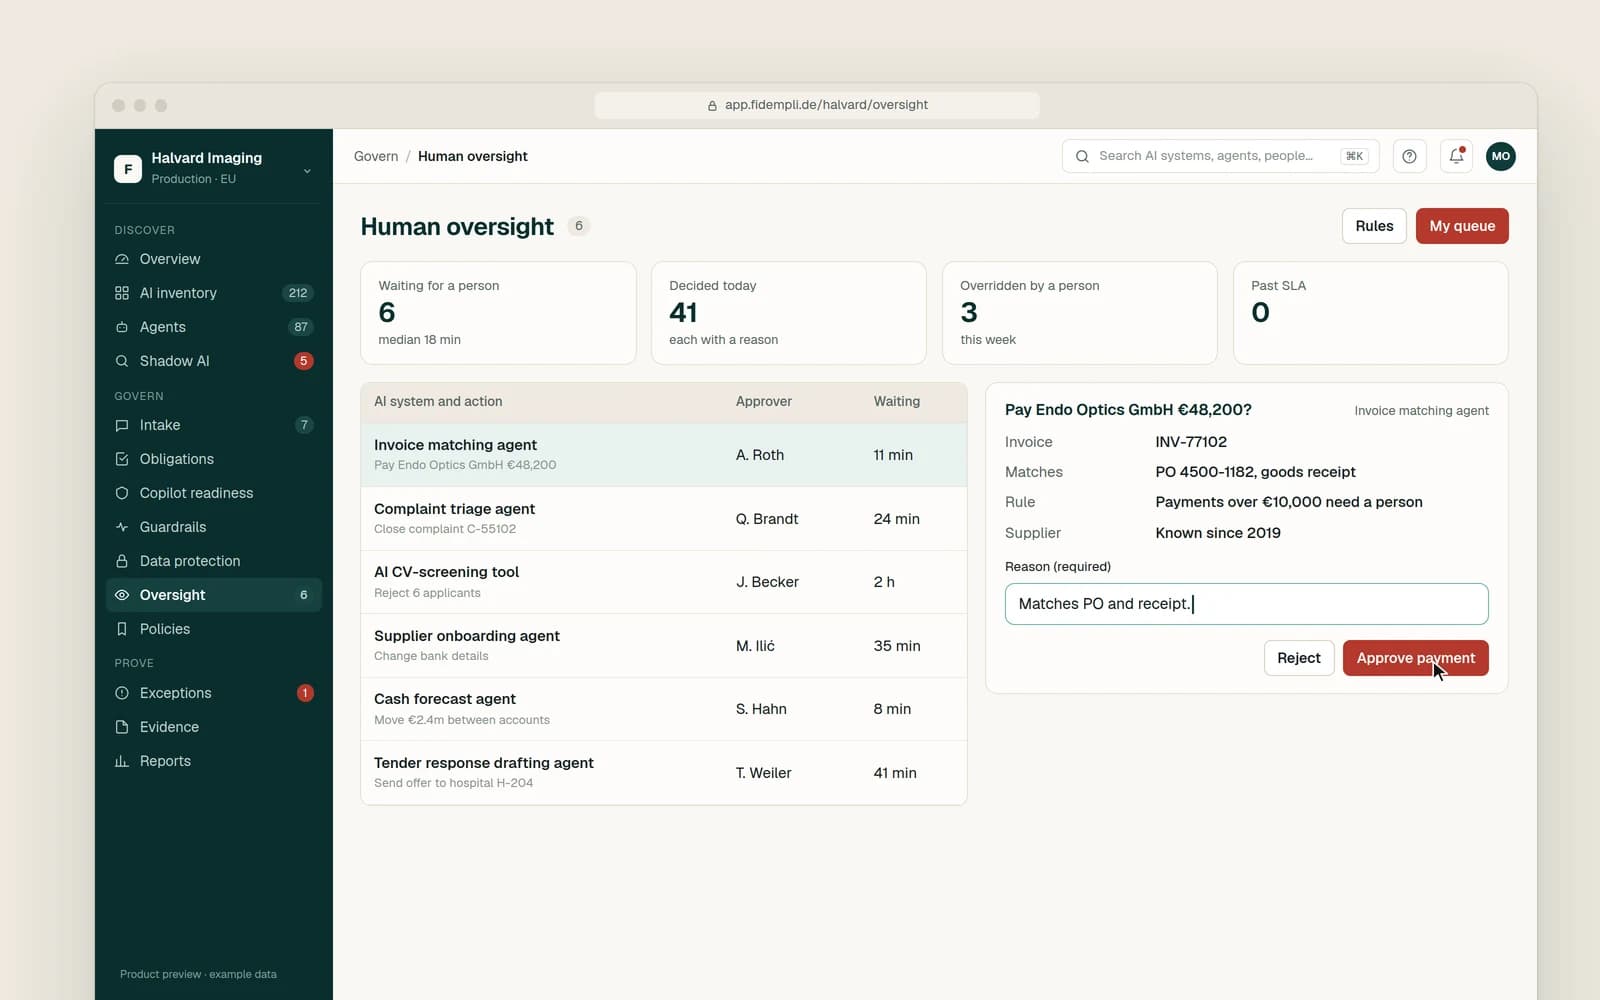
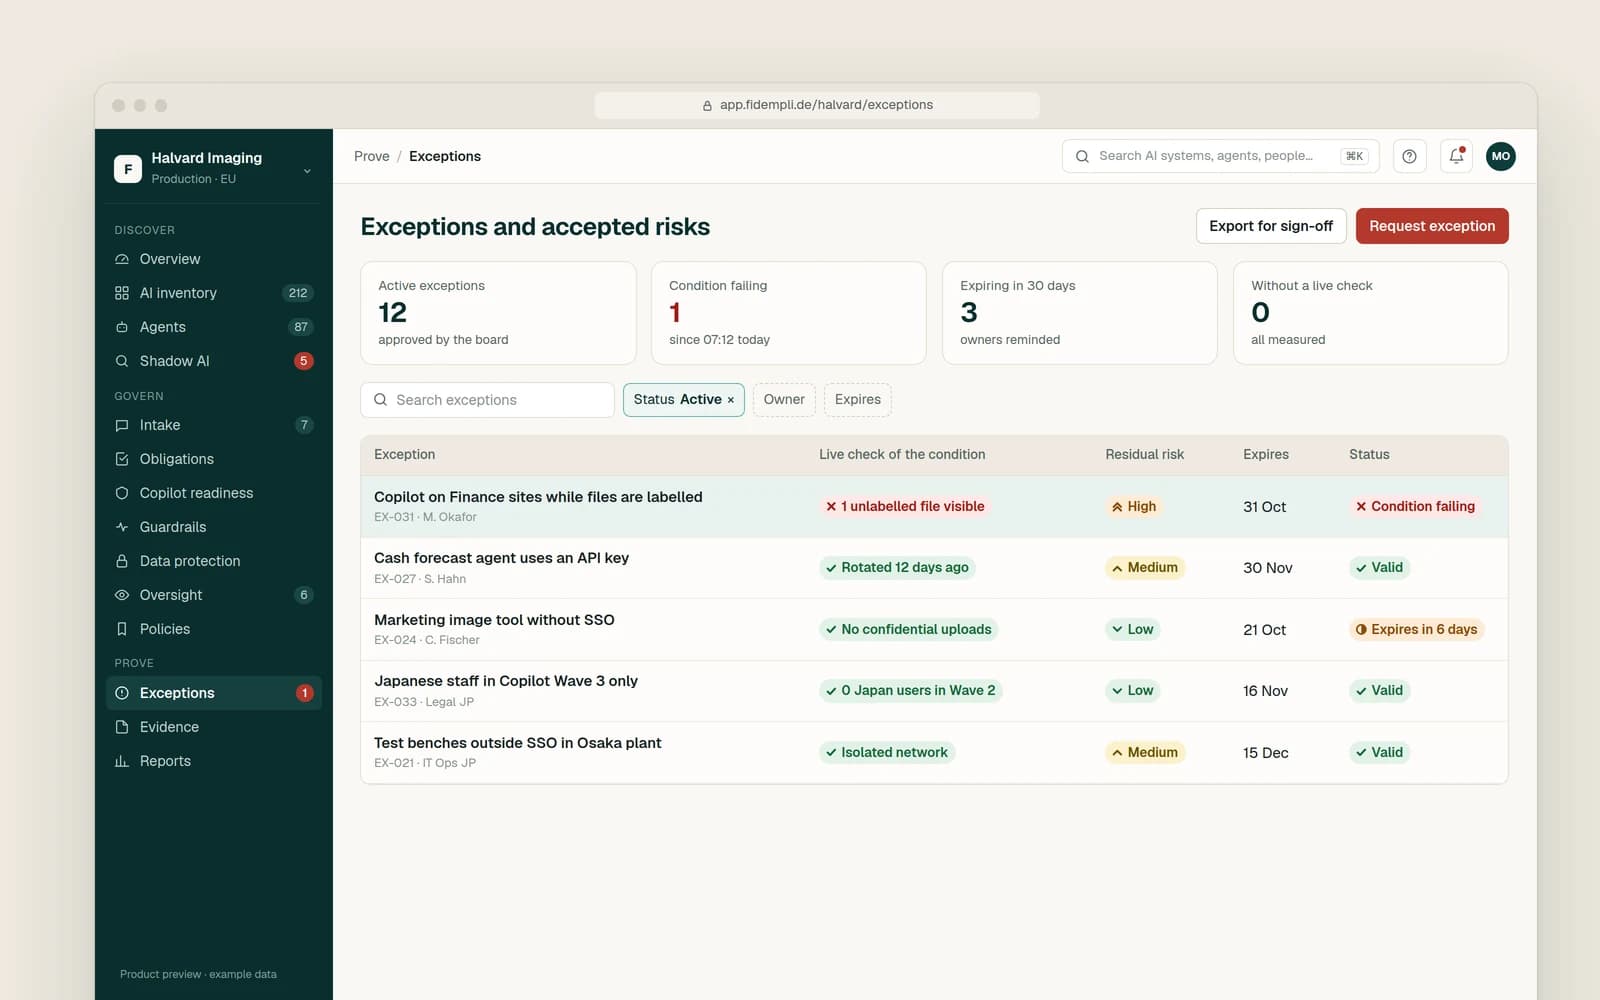
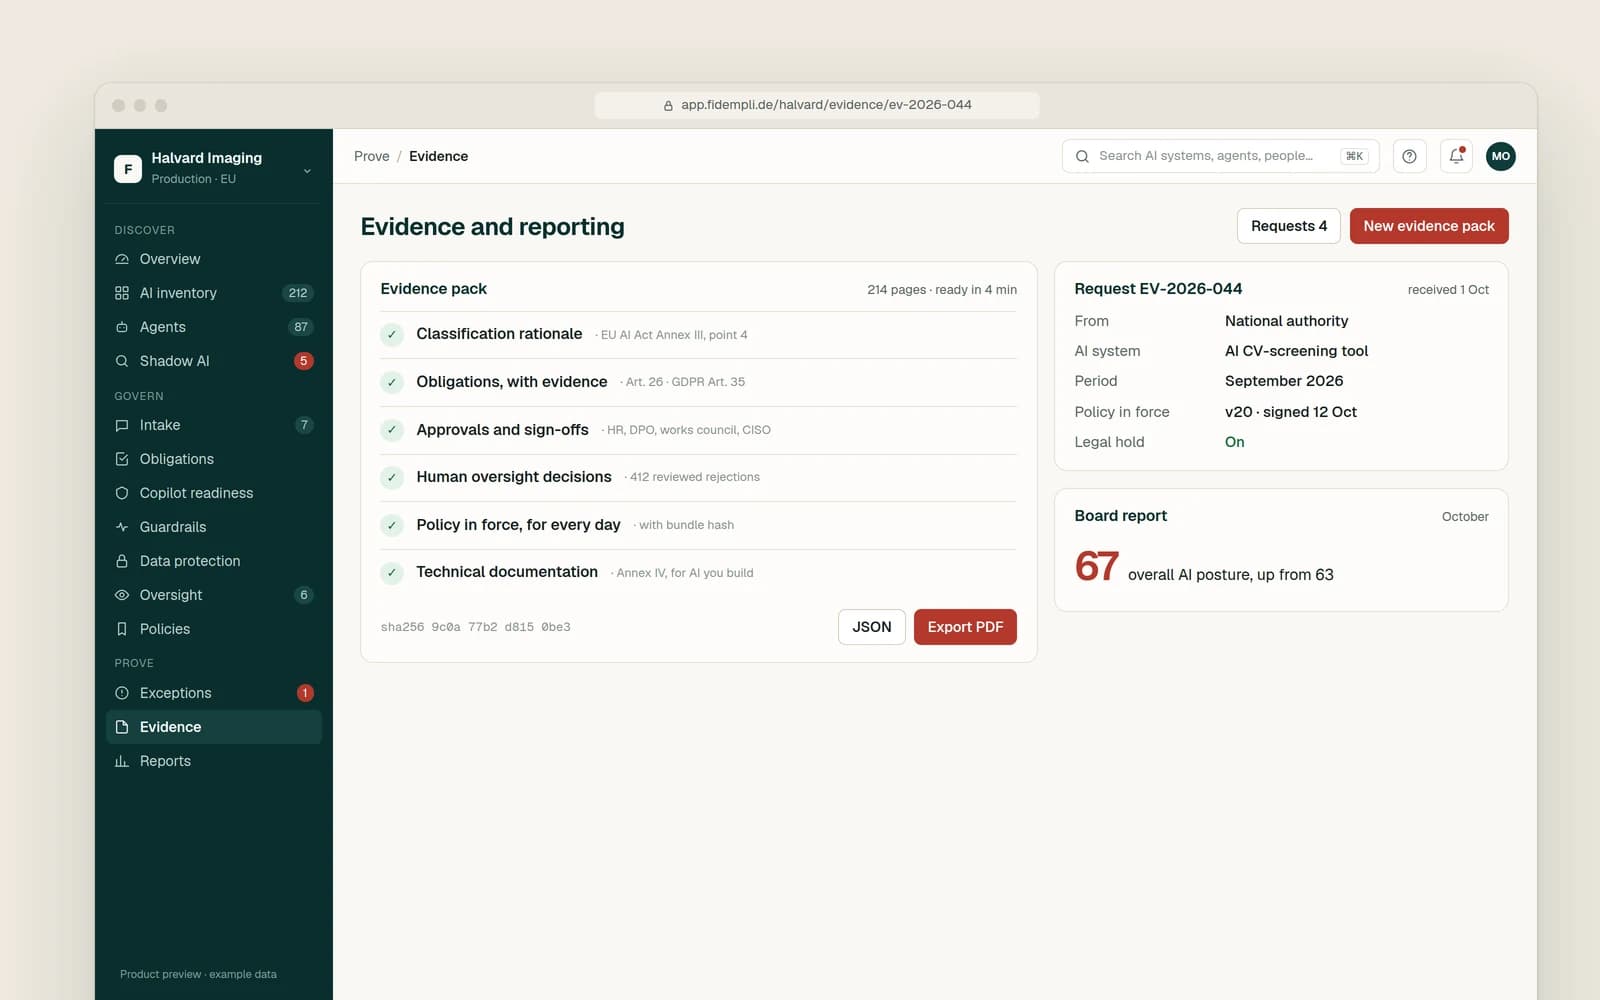
Produktvorschau mit Beispieldaten
So greift Fidempli ineinander
Eine Plattform. Zwei Leistungsbereiche. Drei Liefermodelle.
Die Plattform steuert Ihre KI. Unsere Fachleute für Sicherheit und Datenschutz bewerten, implementieren und betreiben sie gemeinsam mit Ihnen – und KI-Automatisierung übernimmt in jeder Leistung die Routinearbeit.
Ihre Anforderungen
EU AI ActDSGVONIS2DORAISO/IEC 42001 und 27001Datensouveränität- 01 ErkennenJedes KI-System, jeden Agenten und jede App finden, von jedem Anbieter, auch die nicht freigegebenen.
- 02 SteuernJede neue KI-Nutzung nach Risiko einordnen, den geltenden Regeln zuordnen und Copilot gegen den Live-Tenant prüfen.
- 03 SchützenPersonen-, Gesundheits- und vertrauliche Daten aus Prompts heraushalten und folgenreiche Aktionen einer Person vorlegen.
- 04 NachweisenJedes akzeptierte Risiko verfolgen und Prüfern, Behörden und der Geschäftsführung mit Nachweisen statt Selbstauskünften antworten.
Leistungsbereich 1
KI-Governance, Datenschutz & KI-Sicherheit
KI-Readiness-Assessment · Compliance mit dem EU AI Act · KI-Datenschutz · KI-Sicherheit und Red Teaming · KI-Risikomanagement & ISO/IEC 42001 · Plattform-Implementierung · Managed AI Governance
Leistungsbereich 2
Cybersicherheit & Datenschutz
Sicherheitsstrategie & -architektur · Identity & Access Management · Cloud-Sicherheit · GRC, ISO 27001, NIS2 & DORA · Sicherheit für Healthcare & MedTech · Security- & KI-Schulungen
Beratung
Bewerten, beraten, konzipieren: Readiness, Strategie, Roadmaps und Architektur.
Professional Services
Umsetzen und integrieren: Wir bauen und konfigurieren die Lösung in Ihrer Umgebung.
Managed Services
Wir übernehmen den Betrieb für Sie – jeden Tag, mit Berichten, die Sie vorlegen können.
Datensouveränität
Ihre KI-Governance bleibt in Ihrem Rechtsraum.
Betreiben Sie die Plattform dort, wo Ihre Aufsichtsbehörde es erwartet – mit Kontrolle über Ihre Schlüssel und den Speicherort Ihrer Daten.
SaaS, EU-Region
Der schnellste Start. In der EU gehostet, in Frankfurt.
Private Cloud
In Ihrem eigenen Cloud-Tenant.
On-Premises
In Ihrem eigenen Rechenzentrum.
Air-Gapped
Ganz ohne ausgehende Verbindung.
Schlüsselverwaltung
Von Fidempli verwaltete Schlüssel Zum StartBring Your Own Key Zum StartIhr eigenes HSM Zum StartKI-Automatisierung in jeder Leistung
Automatisierung übernimmt die Routine. Fachleute treffen die Entscheidungen.
KI-Systeme, Agenten und Schatten-KI, ermittelt aus den Plattformen, die Sie bereits nutzen.
Risikoklasse und Pflichten je System als Vorschlag, von einer Person geprüft.
Identitäts-, Cloud- und Copilot-Kontrollen, geprüft gegen Live-Konfigurationsdaten.
Entscheidungen und Richtlinienversionen werden laufend für Audits gesammelt.
Leistungen
Fachleute für Sicherheit und Datenschutz, die es gemeinsam mit Ihnen umsetzen.
KI-Governance, Datenschutz & KI-Sicherheit
- KI-Readiness-Assessment
- Compliance mit dem EU AI Act
- KI-Datenschutz
- KI-Sicherheit und Red Teaming
- KI-Risikomanagement & ISO/IEC 42001
- Plattform-Implementierung
- Managed AI Governance
- Beratung
- Professional Services
- Managed Services
Cybersicherheit & Datenschutz
- Sicherheitsstrategie & -architektur
- Identity & Access Management
- Cloud-Sicherheit
- GRC, ISO 27001, NIS2 & DORA
- Sicherheit für Healthcare & MedTech
- Security- & KI-Schulungen
- Beratung
- Professional Services
- Managed Services
Hier starten
KI-Readiness-Assessment
In 3–5 Wochen: ein Inventar Ihrer gesamten KI einschließlich Schatten-KI, die Einstufung jedes Systems nach EU AI Act, eine Prüfung von Datenschutz und Sicherheit sowie eine entscheidungsreife Roadmap für die Geschäftsführung. Die Ergebnisse fließen direkt in die Plattform.
Preis [Price]
Preis [Price]
Preis [Price]
Warum Fidempli
Governance mit Sicherheit als Fundament.
Hinter jeder KI-Kontrolle stehen über 12 Jahre Erfahrung mit Identitäten, Cloud und Datenschutz.
Personenbezogene Daten werden entfernt oder pseudonymisiert, bevor ein KI-Modell sie sieht.
Richtlinien greifen bei jedem Prompt und jeder Agenten-Aktion – mit Nachweis.
In Hamburg entwickelt für EU AI Act, DSGVO, NIS2 und DORA.
Lösungen
Gebaut für die Regeln, die für Sie gelten.
Jedes KI-System wird den Pflichten zugeordnet, die für es gelten, mit den Nachweisen dazu. Ein Satz Nachweise deckt mehrere Regelwerke ab.
EU AI Act
EU AI Act: vom Inventar bis zum Nachweis.
Mehr erfahrenDSGVO und Datenschutz
KI nutzen, ohne die Kontrolle über personenbezogene Daten zu verlieren.
Mehr erfahrenISO/IEC 42001
Ein zertifizierbares KI-Managementsystem betreiben.
Mehr erfahrenNIST AI RMF
KI-Risiken steuern, erfassen, messen und behandeln.
Mehr erfahrenNIS2 und DORA
KI in Ihre NIS2- und DORA-Kontrollen einbeziehen.
Mehr erfahrenMicrosoft 365 Copilot
Copilot mit Nachweisen einschalten, nicht auf gut Glück.
Mehr erfahrenGesundheitswesen und MedTech
KI-Governance für Gesundheitswesen und Medizintechnik.
Mehr erfahrenAlle Lösungen
Jede Lösung ordnet die Anforderungen eines Regelwerks, Produkts oder einer Branche den Funktionen und Leistungen zu, die sie erfüllen.
Mehr erfahrenBranchen
Für regulierte Unternehmen in Europa.
- FinanzdienstleistungenDORA · NIS2 · EU AI Act · DSGVO · PCI DSS
- Gesundheitswesen & MedTechEU-MDR/IVDR · EU AI Act · DSGVO · NIS2
- Pharma & Life SciencesGxP · EU-GMP Annex 11 · DSGVO
- Industrie & AutomotiveNIS2 · Cyber Resilience Act · TISAX · ISO 27001
- Energie & VersorgungNIS2 · KRITIS · OT-Sicherheit
- Handel & E-CommerceDSGVO · PCI DSS · EU AI Act
- Technologie & SaaSEU AI Act · DSGVO · Cyber Resilience Act · ISO 27001
- Öffentlicher SektorEU AI Act · NIS2 · DSGVO · BSI IT-Grundschutz
Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.
Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.