Vernetzte Medizinprodukte und Gesundheitssoftware werden vor dem Marktzugang auf Cybersicherheit geprüft. MDR und IVDR nehmen IT-Sicherheit in die grundlegenden Sicherheits- und Leistungsanforderungen auf, und die FDA erwartet in Einreichungen vor der Marktzulassung einen Cybersicherheitsteil, bei Cyber Devices einschließlich einer Software-Stückliste.
Sicherheit kommt oft zu spät, als Dokument für die Einreichung statt als Praxis in der Entwicklung. Fehlende Bedrohungsmodelle, eine unvollständige SBOM oder kein Plan für Schwachstellen nach Markteinführung verzögern dann die Zulassung und lassen Risiken im Feld.
Was wir tun
Sicherheit für Healthcare & MedTech
Pflichten zuordnen
Wir klären für jedes Produkt und jeden Markt, welche Vorgaben gelten: MDR oder IVDR, Cybersicherheitsanforderungen der FDA, NIS2 für Ihr Unternehmen und der Cyber Resilience Act für vernetzte Produkte, die keine Medizinprodukte sind.
Sicheren Entwicklungsprozess bewerten
Wir gleichen Ihre Entwicklungs- und Wartungsprozesse mit IEC 81001-5-1 ab und liefern eine priorisierte Liste der Lücken.
Bedrohungsmodellierung und Security-Risikomanagement
Wir modellieren Bedrohungen für Gerät, Schnittstellen und Cloud-Dienste, bewerten Sicherheitsrisiken und verknüpfen sie mit Ihrem Risikomanagement für die Produktsicherheit.
SBOM und Schwachstellenmanagement
Wir erstellen eine Software-Stückliste, richten die Überwachung bekannter Schwachstellen ein und legen fest, wie Sie diese nach Markteinführung bewerten, beheben und offenlegen.
Testen und dokumentieren
Wir testen das Produkt, einschließlich Penetrationstests, und erstellen die Security-Risikomanagementakte und die Cybersicherheitsdokumentation für Ihre technische Dokumentation oder Ihre FDA-Einreichung.
So arbeiten wir
Beratung · Professional Services · Managed Services
Beratung
Wir ordnen Ihre regulatorischen Pflichten zu, bewerten Ihren sicheren Entwicklungsprozess und planen die Arbeiten je Produkt.
Professional Services
Wir erstellen Bedrohungsmodelle, Sicherheitsrisikobewertungen und SBOMs, testen und schreiben die Dokumentation gemeinsam mit Ihren Entwicklungs- und Regulatory-Teams.
Managed Services
Wir übernehmen die Schwachstellenüberwachung nach Markteinführung: neue Schwachstellen in Ihrer SBOM verfolgen, ihre Auswirkungen bewerten und die Dokumentation aktuell halten.
KI-Automatisierung in dieser Leistung
Automatisierte Erstellung der SBOM aus Ihrer Build-Pipeline, abgeglichen mit öffentlichen Schwachstellendatenbanken.
Automatisierte Vorsortierung neuer Schwachstellen nach betroffener Komponente und betroffenem Produkt, bereit zur Bewertung durch Sicherheitsfachleute.
Automatisiertes Vorbefüllen von Vorlagen für Bedrohungsmodell und Sicherheitsrisikobewertung aus Ihren Architektur- und Komponentendaten.
Was Sie erhalten
Übersicht der regulatorischen Pflichten je Produkt und Markt
Gap-Analyse zu IEC 81001-5-1
Bedrohungsmodell und Sicherheitsrisikobewertung
Security-Risikomanagementakte
Software-Stückliste (SBOM) und Prozess für das Schwachstellenmanagement
Bericht zum Penetrationstest
Cybersicherheitsdokumentation für die technische Dokumentation oder die FDA-Einreichung
Regelwerke
EU MDR
EU IVDR
IEC 81001-5-1
EU CRA
NIS2
GDPR
Im Detail
Regelwerke und Normen, bei denen wir unterstützen
MDR (Verordnung (EU) 2017/745)
IVDR (Verordnung (EU) 2017/746)
Cybersicherheitsanforderungen der FDA vor der Marktzulassung
IEC 81001-5-1
EU Cyber Resilience Act (Verordnung (EU) 2024/2847)
NIS2
Leistungen für Produktsicherheit
Bedrohungsmodellierung
Security-Risikomanagement
Software-Stückliste (SBOM)
Schwachstellenmanagement und koordinierte Offenlegung
Penetrationstests
Sicherer Entwicklungsprozess
Plattform
Nach dem Projekt hält die Fidempli-Plattform alles am Laufen
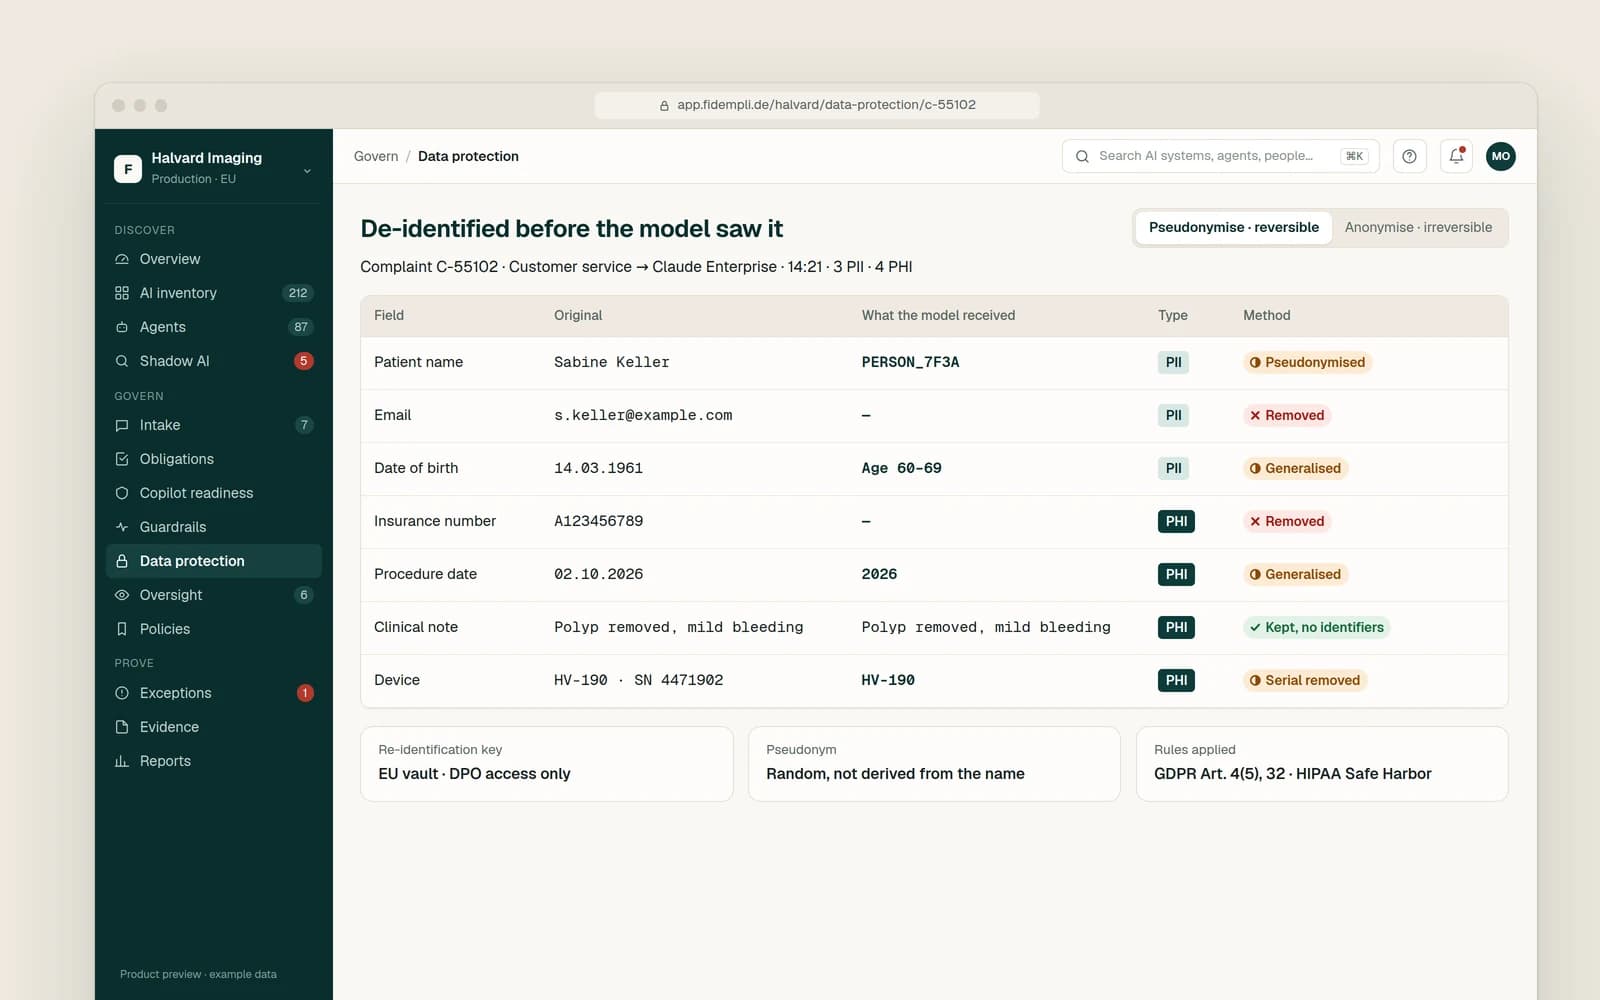
Ab Dezember 2026 entfernt oder pseudonymisiert die Fidempli-Plattform Patienten- und Gesundheitsdaten, bevor ein KI-Modell sie sieht. Der Schlüssel zur Re-Identifizierung bleibt in der EU. So schützen Sie die KI-Tools, die Ihre Teams in Entwicklung, Support und Beschwerdebearbeitung nutzen.
Welche Cybersicherheitsvorgaben gelten für Medizinprodukte in der EU?
MDR und IVDR nehmen IT-Sicherheit in die grundlegenden Sicherheits- und Leistungsanforderungen auf. IEC 81001-5-1 beschreibt Sicherheitsaktivitäten über den Lebenszyklus von Gesundheitssoftware. Je nach Größe und Sektor kann NIS2 für Ihr Unternehmen gelten.
Gilt der Cyber Resilience Act für Medizinprodukte?
Produkte, die unter MDR und IVDR fallen, sind vom Cyber Resilience Act ausgenommen. Vernetzte Produkte, die keine Medizinprodukte sind, etwa Begleit-Apps oder Zubehör, können darunter fallen. Wir ordnen jedes Produkt mit Ihnen zu.
Was erwartet die FDA zur Cybersicherheit?
Einreichungen für Produkte mit Cybersicherheitsrisiken brauchen unter anderem ein Bedrohungsmodell, eine Sicherheitsrisikobewertung, eine SBOM und einen Plan, wie Schwachstellen nach Markteinführung überwacht und behoben werden.
Was ist eine Security-Risikomanagementakte?
Sie dokumentiert die erkannten Sicherheitsrisiken, wie Sie diese bewertet und beherrscht haben und welches Restrisiko bleibt. Sie steht neben Ihrem Risikomanagement für die Produktsicherheit und wird über die gesamte Lebensdauer des Produkts gepflegt.
Unterstützen Sie auch bei Produkten, die schon auf dem Markt sind?
Ja. Wir erstellen SBOM und Bedrohungsmodell nachträglich, richten die Schwachstellenüberwachung ein und schließen Lücken in der Dokumentation vor Ihrer nächsten Einreichung oder Ihrem nächsten Audit.
Fidempli bietet Governance-, Risiko- und Compliance-Beratung und arbeitet mit Ihrer Rechtsberatung zusammen. Wir erbringen keine Rechtsberatung.
Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.
Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.