Die Fidempli KI-Governance-Plattform startet im Dezember 2026. Plätze im Design-Partner-Programm sind offen.Jetzt bewerben →
Fidempli

KI-Governance, Datenschutz & KI-Sicherheit

Finden Sie die Schwachstellen Ihrer KI, bevor Angreifer es tun.

Getestete KI-Anwendungen, priorisierte Befunde mit Lösungen und Kontrollen, die Prompt Injection und Datenabfluss eindämmen.

Die Ausgangslage

KI-Anwendungen werden über Sprache angegriffen, nicht nur über Code. Eine versteckte Anweisung in einer E-Mail, auf einer Webseite oder in einem geteilten Dokument kann einen Copilot oder Agenten dazu bringen, Daten preiszugeben oder Aktionen auszuführen, die niemand wollte.

Agenten lesen Postfächer, fragen Datenbanken ab und rufen APIs mit echten Berechtigungen auf. RAG-Anwendungen können Dokumente liefern, die eine Person nie sehen dürfte. Klassische Penetrationstests decken diese Risiken nicht ab, und die meisten KI-Anwendungen gehen ohne eigenen Test live.

Was wir tun

KI-Sicherheit und Red Teaming

  1. Bedrohungen modellieren

    Wir erfassen jede KI-Anwendung mit Modellen, Prompts, Datenquellen, Tools, Identitäten und Nutzenden und ermitteln, wie sie angegriffen werden kann und was ein Angreifer erreichen würde.

  2. Architektur und Berechtigungen prüfen

    Wir prüfen Agenten-Identitäten, Rechte von Konnektoren, Zugriffskontrolle bei der Suche und den Umgang mit Ausgaben gegen das Prinzip der minimalen Rechte und die OWASP Top 10 for LLM Applications.

  3. Testen und Red Teaming

    Wir greifen die Anwendung mit direkter und indirekter Prompt Injection, Jailbreaks, dem Auslesen von System-Prompts, Datenabfluss und dem Missbrauch von Tools und Agenten-Aktionen an.

  4. RAG und angebundene Daten testen

    Wir testen, ob die Suche die Berechtigungen der Nutzenden einhält, ob manipulierte Dokumente Antworten verändern und ob sensible Daten über den Index abfließen.

  5. Beheben und nachtesten

    Wir priorisieren die Befunde nach Risiko, unterstützen Ihre Teams bei der Behebung und testen nach, damit Sie wissen, dass die Lösung wirkt.

  6. Guardrails einrichten

    Wir richten Eingabe- und Ausgabefilter, menschliche Freigabe für folgenreiche Agenten-Aktionen, Protokollierung und Überwachung für die Anwendungen ein, die sie brauchen.

So arbeiten wir

Beratung · Professional Services · Managed Services

Beratung

Unsere Sicherheitsberatung modelliert die Bedrohungen, prüft die Architektur und berät zum sicheren Design von Copilots, Agenten und KI-Anwendungen.

Professional Services

Unsere Tester führen das Red Teaming in Ihrer Umgebung durch, und unsere Fachleute setzen Korrekturen, Guardrails und Rechteänderungen gemeinsam mit Ihren Teams um.

Managed Services

Als Managed Service testen wir KI-Anwendungen nach Änderungen und in festen Abständen erneut und überwachen Guardrails und Agentenrechte.

KI-Automatisierung in dieser Leistung

  • Automatisierte Testläufe zu Prompt Injection und Jailbreaks aus gepflegten Angriffsbibliotheken, mit Auswertung durch einen Tester
  • Automatisierte Prüfung der Rechte von Agenten und Konnektoren aus Entra ID, Copilot Studio und Cloud-KI-Plattformen
  • Automatisierte Nachtests behobener Befunde nach jeder Änderung an Prompts, Modellen oder Datenquellen

Was Sie erhalten

  • Bedrohungsmodell je KI-Anwendung
  • Testbericht mit Befunden nach Risiko, zugeordnet zu den OWASP Top 10 for LLM Applications
  • Maßnahmenplan mit konkreten Korrekturen
  • Ergebnisse der Nachtests
  • Empfehlungen zu Guardrails und Berechtigungen je Anwendung

Regelwerke

  • OWASP LLM Top 10
  • ISO/IEC 27001
  • EU AI Act

Im Detail

Was wir testen

  • Microsoft 365 Copilot und Copilot-Studio-Agenten
  • Chatbots und KI-Assistenten
  • RAG-Anwendungen
  • KI-Agenten mit Zugriff auf Tools und APIs
  • KI-Funktionen in SaaS-Produkten und individuellen Anwendungen

OWASP Top 10 for LLM Applications, Beispiele

  • Prompt Injection
  • Preisgabe sensibler Informationen
  • Unsichere Verarbeitung von Ausgaben
  • Zu weitreichende Handlungsbefugnisse (Excessive Agency)
  • Offenlegung von System-Prompts
  • Schwachstellen in Vektoren und Embeddings

Anwendungssicherheit rund um das Modell

  • Code-Review und Code-Analyse
  • Statische Anwendungssicherheitstests (SAST)
  • Dynamische Anwendungssicherheitstests (DAST)
  • Software Composition Analysis
  • Penetrationstests

Plattform

Nach dem Projekt hält die Fidempli-Plattform alles am Laufen

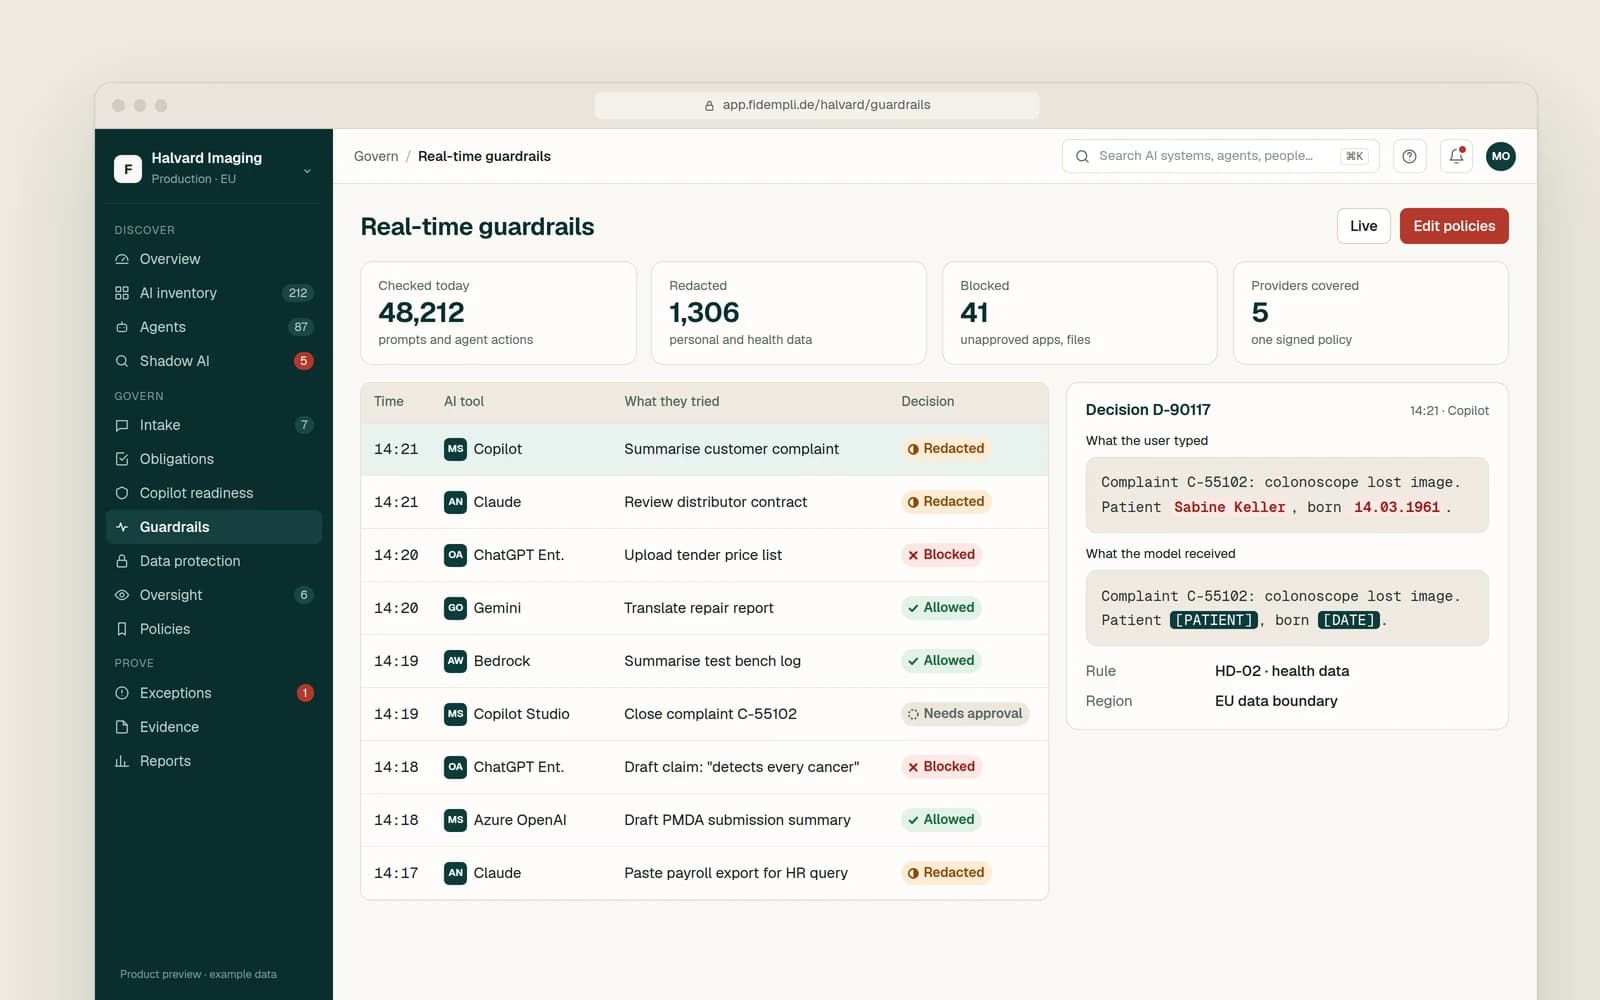
Ab Dezember 2026 setzt die Fidempli-Plattform die Guardrails live um: Jeder Prompt und jede Agenten-Aktion wird geprüft, bevor sie das Modell erreicht, und folgenreiche Aktionen warten auf eine Person.

Plattform entdecken
Echtzeit-Entscheidungen über KI-Tools hinweg, mit einem Prompt vor und nach der Schwärzung
Produktvorschau mit Beispieldaten

Häufige Fragen

Was unterscheidet das von einem Penetrationstest?

Ein Penetrationstest betrachtet Infrastruktur und Anwendungscode. KI-Red-Teaming greift zusätzlich das Verhalten des Modells an, seine Prompts, seine Datenquellen und die Aktionen, die Agenten ausführen können. Wo es sinnvoll ist, kombinieren wir beides.

Können Sie Microsoft 365 Copilot testen?

Ja. Wir testen, wie Copilot und Copilot-Studio-Agenten mit indirekter Prompt Injection, zu weit freigegebenen Inhalten und Daten aus angebundenen Quellen umgehen, im Rahmen der Testbedingungen von Microsoft.

Testen Sie in der Produktion?

Wir bevorzugen eine Testumgebung, die der Produktion entspricht. Wenn wir in der Produktion testen, stimmen wir Umfang, Testkonten und Grenzen vorab mit Ihnen ab.

Was sind die OWASP Top 10 for LLM Applications?

Eine verbreitete Liste der wichtigsten Sicherheitsrisiken für Anwendungen auf Basis großer Sprachmodelle, von Prompt Injection bis zu zu weitreichenden Handlungsbefugnissen. Wir strukturieren damit Tests und Befunde.

Verlangt der EU AI Act Sicherheitstests?

Für Hochrisiko-KI-Systeme verlangt der AI Act ein angemessenes Maß an Genauigkeit, Robustheit und Cybersicherheit. Unabhängig davon sollte jede KI mit Zugriff auf Daten oder Systeme getestet werden, bevor sie live geht.

Weitere Leistungen in diesem Bereich

Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.

Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.