Der EU AI Act ist seit dem 1. August 2024 in Kraft. Die Verbote bestimmter Praktiken und die Pflicht zur KI-Kompetenz gelten seit dem 2. Februar 2025, die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck seit dem 2. August 2025. Viele Unternehmen wissen trotzdem nicht, ob sie Anbieter oder Betreiber sind und welche ihrer Systeme ein hohes Risiko haben.
Die Pflichten hängen von Rolle und Anwendungsfall ab, nicht vom Tool. Dasselbe Modell kann in einer Abteilung ein minimales Risiko haben und im Personalbereich ein hohes. Eine Richtlinie allein zeigt einer Behörde nicht, was Sie für jedes System entschieden haben und warum.
Was wir tun
Compliance mit dem EU AI Act
Rolle bestimmen
Für jedes KI-System klären wir, ob Sie Anbieter oder Betreiber sind, auch in Fällen, in denen eigene Änderungen oder Ihr Name auf dem Produkt Sie zum Anbieter machen können.
Verbotene Praktiken ausschließen
Wir prüfen jeden Anwendungsfall gegen Artikel 5, etwa Social Scoring, Emotionserkennung am Arbeitsplatz oder manipulative Techniken, und stoppen, was nicht erlaubt ist.
Hochrisiko und Transparenz einstufen
Wir bewerten jedes System nach Artikel 6 und Anhang III und ermitteln, wo Transparenzpflichten gelten, etwa bei Chatbots oder KI-generierten Inhalten. Die Begründung wird dokumentiert.
Pflichten umsetzen
Wir setzen um, was die jeweilige Rolle verlangt: für Betreiber menschliche Aufsicht, Protokolle und die Information von Beschäftigten; für Anbieter Risikomanagement, technische Dokumentation nach Artikel 11 und Anhang IV sowie Qualitätsmanagement.
KI-Kompetenz aufbauen
Wir legen fest, welche KI-Kompetenz Ihre Beschäftigten nach Artikel 4 je Rolle brauchen, und richten Schulungen und Nachweise ein, die zeigen, wer was absolviert hat.
Neue KI-Nutzungen steuern
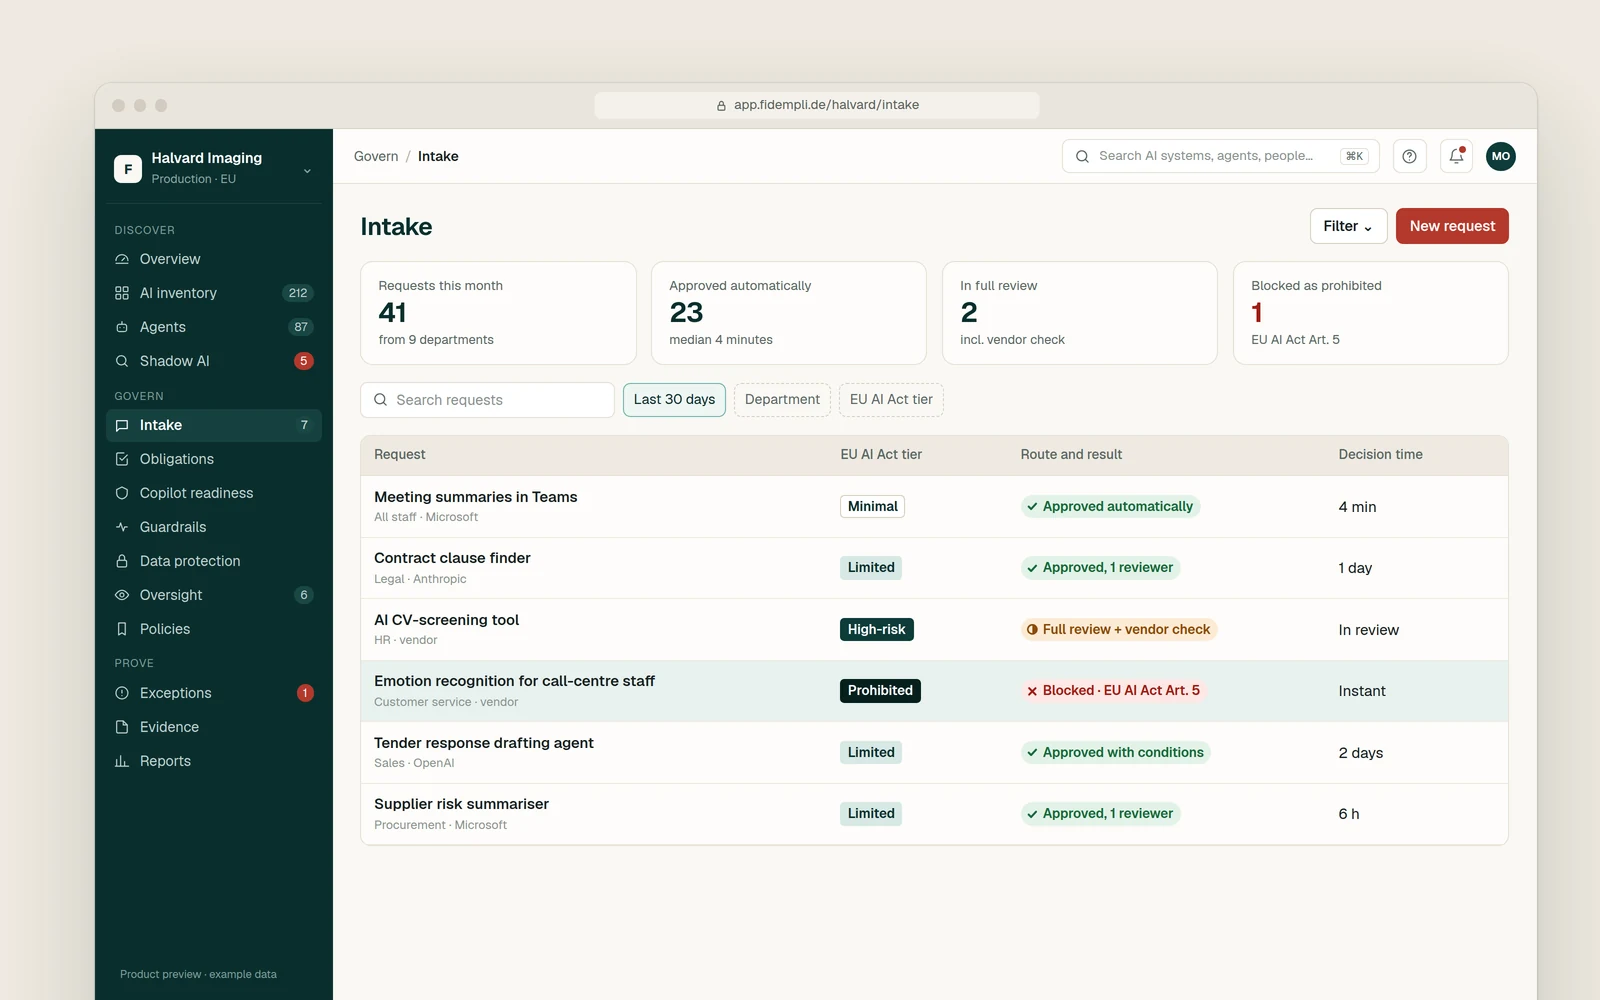
Wir führen einen Antrags- und Freigabeprozess mit Rollen und Richtlinien ein, damit jede neue KI-Nutzung eingestuft wird, bevor sie live geht.
So arbeiten wir
Beratung · Professional Services · Managed Services
Beratung
Unsere Beratung stuft Ihre KI-Systeme ein, legt die Pflichten für Ihre Rolle aus und entwirft mit Recht, Compliance und IT das Governance-Modell.
Professional Services
Unser Team setzt Antragsprozess, Aufsicht, Protokollierung und Dokumentation in Ihrer Umgebung um, auch in Microsoft 365 und den KI-Plattformen, die Sie nutzen.
Managed Services
Als Managed Service halten wir Einstufungen, Pflichten und Nachweise aktuell und prüfen neue KI-Nutzungen, sobald sie beantragt werden.
KI-Automatisierung in dieser Leistung
Automatisierte Voreinstufung jedes KI-Anwendungsfalls nach EU AI Act aus dem Antragsformular, von unserer Beratung geprüft
Automatisierte Entwürfe für technische Dokumentation und Aufzeichnungen aus Inventar- und Antragsdaten, von einer Person ergänzt und freigegeben
Automatisierter Abgleich der abgeschlossenen KI-Kompetenz-Schulungen mit den Personen, die KI-Tools nutzen
Was Sie erhalten
Register der KI-Systeme mit Rolle, Risikoklasse und Begründung
Pflichten je KI-System, mit Verantwortlichen und Status
KI-Richtlinie sowie Antrags- und Freigabeprozess
Konzept zur KI-Kompetenz und Schulungsnachweise
Dokumentation und Nachweispaket für Anfragen von Aufsichtsbehörden
Regelwerke
EU AI Act
GDPR
ISO/IEC 42001
Im Detail
Abgedeckte Themen
Rolle: Anbieter oder Betreiber
Verbotene Praktiken (Art. 5)
Hochrisiko-Einstufung (Art. 6, Anhang III)
Pflichten der Betreiber (Art. 26)
Technische Dokumentation (Art. 11, Anhang IV)
Transparenzpflichten (Art. 50)
KI-Kompetenz (Art. 4)
KI-Modelle mit allgemeinem Verwendungszweck
Plattform
Nach dem Projekt hält die Fidempli-Plattform alles am Laufen
Ab Dezember 2026 führt die Fidempli-Plattform das fort: Neue KI-Nutzungen werden beim Antrag eingestuft, verbotene Praktiken können nicht freigegeben werden, und jede Pflicht behält ihre Verantwortlichen und Nachweise.
Gilt der EU AI Act auch, wenn wir KI nur nutzen und nicht entwickeln?
Ja. Als Betreiber haben Sie eigene Pflichten, etwa zur KI-Kompetenz, und bei Hochrisiko-Systemen zu menschlicher Aufsicht, Überwachung und Aufbewahrung von Protokollen. Wir klären Ihre Rolle für jedes System.
Ab wann gelten die Pflichten für Hochrisiko-KI?
Der Zeitplan für die Hochrisiko-Pflichten kann sich durch Änderungen auf EU-Ebene verschieben. Wir verfolgen den aktuellen Stand und planen mit Ihnen so, dass die Arbeit von heute in jedem Fall zählt. Verbote und KI-Kompetenz gelten bereits.
Wir nutzen Microsoft 365 Copilot und ChatGPT. Sind das Hochrisiko-Systeme?
Als allgemeine Assistenten meist nicht. Die Risikoklasse hängt vom Anwendungsfall ab: Dasselbe Tool kann unter Anhang III fallen, wenn es zur Vorauswahl von Bewerbungen dient. Wir stufen nach Nutzung ein, nicht nach Produkt.
Was verlangt die KI-Kompetenz nach Artikel 4?
Anbieter und Betreiber müssen Maßnahmen ergreifen, damit Beschäftigte, die mit KI arbeiten, für ihre Rolle und ihren Kontext ausreichend KI-kompetent sind. Wir legen fest, was das für jede Gruppe bedeutet und wie Sie es nachweisen.
Wie hängt das mit DSGVO und ISO/IEC 42001 zusammen?
Die DSGVO gilt neben dem AI Act, sobald personenbezogene Daten verarbeitet werden. ISO/IEC 42001 gibt Ihnen ein Managementsystem für die KI-Governance. Wir stimmen die Arbeit so ab, dass ein Satz Aufzeichnungen allen dreien dient.
Fidempli bietet Governance-, Risiko- und Compliance-Beratung und arbeitet mit Ihrer Rechtsberatung zusammen. Wir erbringen keine Rechtsberatung.
Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.
Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.