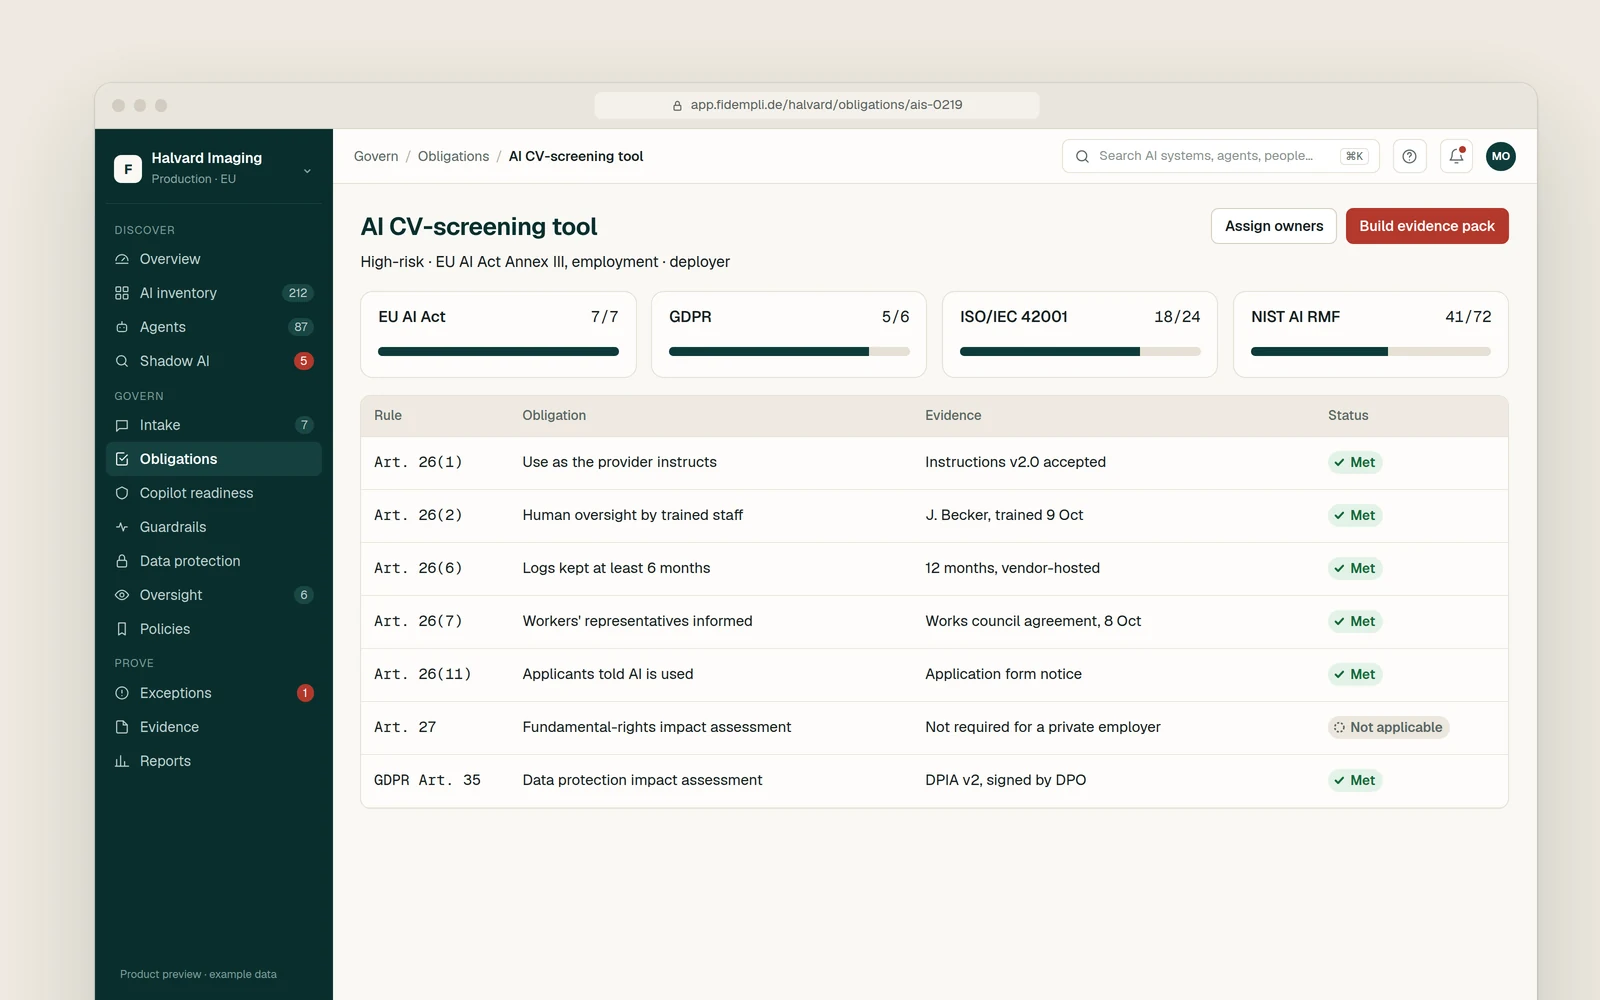
In den meisten Unternehmen wird KI-Risiko von Fall zu Fall bewertet. Ein Team prüft, ein anderes schreibt eine Richtlinie, und niemand kann zeigen, wie unternehmensweit entschieden wird und wer verantwortlich ist.
ISO/IEC 42001:2023 legt fest, was ein KI-Managementsystem braucht: Anwendungsbereich, Rollen, Risiko- und Folgenabschätzung, Maßnahmen und Aufzeichnungen. Kunden, Prüfer und Geschäftsführung fragen zunehmend danach. Wer es nur auf Papier aufbaut, hat bald Dokumente, die nicht mehr zum tatsächlichen Betrieb passen.
Was wir tun
KI-Risikomanagement & ISO/IEC 42001
Anwendungsbereich und Gap-Analyse
Wir legen den Anwendungsbereich Ihres KI-Managementsystems fest und gleichen Ihre heutige Praxis mit ISO/IEC 42001 und dem NIST AI RMF ab.
KI-Risikorahmenwerk
Wir entwickeln Ihre Methode für Risiko- und Folgenabschätzungen, Risikokriterien und Behandlungsoptionen, abgestimmt auf die Funktionen Govern, Map, Measure und Manage des NIST AI RMF.
Richtlinien und Rollen
Wir schreiben Ihre KI-Richtlinie und die zugehörigen Verfahren und legen Rollen, Verantwortlichkeiten und Freigabewege fest. Ein bestehendes Informationssicherheits-Managementsystem nach ISO/IEC 27001 nutzen wir als Basis.
Aufbau des AIMS
Wir wählen die Maßnahmen aus Anhang A aus, dokumentieren sie, erstellen die Erklärung zur Anwendbarkeit und richten die geforderten Aufzeichnungen ein.
Internes Audit und Managementbewertung
Wir führen ein internes Audit nach ISO/IEC 42001 durch, begleiten Ihre erste Managementbewertung und verfolgen die Korrekturmaßnahmen.
Begleitung der Zertifizierung
Wir bereiten Sie auf das Stufe-1- und Stufe-2-Audit einer akkreditierten Zertifizierungsstelle vor und begleiten Sie dabei. Wir zertifizieren nicht selbst.
So arbeiten wir
Beratung · Professional Services · Managed Services
Beratung
Wir bewerten Ihr heutiges KI-Risikomanagement gegen ISO/IEC 42001 und das NIST AI RMF und geben Ihnen eine priorisierte Roadmap.
Professional Services
Wir bauen Rahmenwerk, Richtlinien, Maßnahmen und Aufzeichnungen gemeinsam mit Ihren Teams auf und begleiten Sie vom internen Audit bis zur Zertifizierung.
Managed Services
Wir betreiben das KI-Managementsystem mit Ihnen: Risikoprüfungen, interne Audits, Input für die Managementbewertung und Vorbereitung der Überwachungsaudits.
KI-Automatisierung in dieser Leistung
Automatisierte Gap-Analyse, die Ihre bestehenden Richtlinien und ISO/IEC-27001-Maßnahmen den Abschnitten und Anhang-A-Maßnahmen der ISO/IEC 42001 zuordnet.
Automatisches Vorbefüllen von KI-Risiko- und Folgenabschätzungen aus KI-Inventar und Anträgen.
Automatisierte Sammlung von Nachweisen für interne Audits, jeweils verknüpft mit der zugehörigen Maßnahme.
Was Sie erhalten
Gap-Analyse gegen ISO/IEC 42001 und das NIST AI RMF
Methode für KI-Risiko- und Folgenabschätzungen
KI-Richtlinie, Verfahren und Rollenbeschreibungen
Erklärung zur Anwendbarkeit mit ausgewählten Anhang-A-Maßnahmen
KI-Risikoregister mit Verantwortlichen und Behandlungsplänen
Bericht zum internen Audit und Plan für Korrekturmaßnahmen
Checkliste zur Zertifizierungsreife
Regelwerke
ISO/IEC 42001
NIST AI RMF
EU AI Act
ISO/IEC 27001
GDPR
Plattform
Nach dem Projekt hält die Fidempli-Plattform alles am Laufen
Ab Dezember 2026 hält die Fidempli-Plattform Ihr KI-Managementsystem aktuell: Inventar, Risikobewertungen, Maßnahmen und Nachweise werden aus Live-Daten gepflegt. Das nächste Audit beginnt mit Aufzeichnungen statt mit einer Dokumentensuche.
Nein. Die Zertifizierung erfolgt durch eine akkreditierte Zertifizierungsstelle. Wir bereiten Sie auf das Audit vor und begleiten Sie dabei, damit beide Rollen unabhängig bleiben.
Wir sind bereits nach ISO/IEC 27001 zertifiziert. Hilft das?
Ja. ISO/IEC 42001 folgt derselben Struktur für Managementsysteme. Ihre bestehenden Prozesse für Dokumentenlenkung, interne Audits und Managementbewertung lassen sich erweitern, statt sie neu aufzubauen.
Welche Rolle spielt das NIST AI RMF?
Das NIST AI RMF ist ein freiwilliges Rahmenwerk mit vier Funktionen: Govern, Map, Measure und Manage. Wir nutzen es, um Ihre Risikomethode zu strukturieren, und ordnen es ISO/IEC 42001 zu, sodass eine Arbeit beiden dient.
Erfüllen wir mit ISO/IEC 42001 den EU AI Act?
Nicht allein. Die Norm gibt Ihnen ein Managementsystem, das viele Pflichten des AI Act unterstützt, etwa Risikomanagement, Dokumentation und Aufsicht. Die konkreten Pflichten Ihrer KI-Systeme nach dem AI Act ordnen wir gesondert zu.
Brauchen wir die Plattform für ein AIMS?
Nein. Wir können es mit Ihren vorhandenen Werkzeugen aufbauen. Die Plattform hilft, Inventar, Risikobewertungen und Nachweise aktuell zu halten, sobald das System läuft.
Fidempli bietet Governance-, Risiko- und Compliance-Beratung und arbeitet mit Ihrer Rechtsberatung zusammen. Wir erbringen keine Rechtsberatung.
Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.
Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.