Sicherheitsanforderungen kommen inzwischen aus mehreren Richtungen. NIS2, in Deutschland umgesetzt durch das NIS2UmsuCG, nimmt die Geschäftsführung beim Cybersicherheits-Risikomanagement in die Pflicht. DORA gilt seit dem 17. Januar 2025 für Finanzunternehmen. Kunden verlangen ISO/IEC 27001.
Viele Unternehmen beantworten jede Anforderung einzeln, mit Tabellen, verstreuten Richtlinien und Kontrollen, die niemand prüft. Das kostet bei jedem Audit Zeit und lässt Lücken zwischen dem, was dokumentiert ist, und dem, was tatsächlich läuft.
Was wir tun
GRC, ISO 27001, NIS2 & DORA
Geltungsbereich und Gap-Analyse
Wir legen den Geltungsbereich fest und gleichen Ihre Kontrollen mit ISO/IEC 27001:2022, NIS2 und, für Finanzunternehmen, DORA ab.
Risikobeurteilung
Wir identifizieren, bewerten und kommunizieren Informationssicherheitsrisiken und stimmen mit den Risikoverantwortlichen einen Behandlungsplan ab.
ISMS aufbauen
Wir erstellen Richtlinien, definieren Rollen und Prozesse und wählen die zutreffenden der 93 Kontrollen aus Anhang A aus, dokumentiert in der Erklärung zur Anwendbarkeit.
Kontrollen umsetzen
Wir unterstützen Ihre Teams bei der Umsetzung, einschließlich Vorfallbehandlung, Lieferantenmanagement und IKT-Drittparteienrisiko.
Audit- und Zertifizierungsreife
Wir führen interne Audits und die Managementbewertung durch, schließen Feststellungen und bereiten Sie auf das Zertifizierungsaudit vor.
Überwachen und verbessern
Wir überwachen Compliance und Risiken laufend und halten das ISMS aktuell, wenn sich Ihr Unternehmen oder die Vorgaben ändern.
So arbeiten wir
Beratung · Professional Services · Managed Services
Beratung
Wir bewerten Ihre Sicherheits-Governance anhand von ISO/IEC 27001, NIS2 und DORA und liefern eine priorisierte Roadmap.
Professional Services
Wir bauen das ISMS gemeinsam mit Ihnen auf: Richtlinien, Risikoregister, Erklärung zur Anwendbarkeit, Prozesse und Auditvorbereitung.
Managed Services
Wir übernehmen laufende GRC-Aufgaben: Risikoreviews, interne Audits, Überwachung von Kontrollen und Verfolgung regulatorischer Änderungen.
KI-Automatisierung in dieser Leistung
Automatisierte Zuordnung Ihrer bestehenden Kontrollen zu ISO/IEC 27001 Anhang A, NIS2 und DORA, damit eine Kontrolle mehrere Regelwerke abdeckt.
Automatisierte Sammlung von Nachweisen aus Microsoft 365, Entra ID und Cloud-Plattformen für Zugriffs-, Protokollierungs- und Konfigurationskontrollen.
Automatisierte Erinnerungen an Risikoreviews, Richtlinienprüfungen und auslaufende Ausnahmen.
Was Sie erhalten
Gap-Analyse zu ISO/IEC 27001, NIS2 und DORA
Risikoregister und Risikobehandlungsplan
ISMS-Richtlinien und Erklärung zur Anwendbarkeit
Bericht zum internen Audit und Managementbewertung
Bewertung der Zertifizierungsreife
Compliance-Roadmap
Regelwerke
ISO/IEC 27001
NIS2
DORA
GDPR
Im Detail
Beratung
Strategische Roadmap
Maßgeschneiderte Lösungen
Proaktives Risikomanagement
Fortlaufende Unterstützung und Optimierung
Kontinuierliche Verbesserung
Audit und Assurance
Sicherheitsbewertungen
Überwachung regulatorischer Anforderungen
Konkrete Empfehlungen
Kontinuierliche Verbesserung
Compliance-Leistungen: ISO 27001
Strategische Planung
Umfassende Bewertung
Risikomanagement
Umsetzung
Kontinuierliche Verbesserung
Risikomanagement
Risikoidentifikation
Risikobewertung
Risikokommunikation
Risikobehandlung und Empfehlungen
Kontinuierliche Überwachung
Technologielösungen
Threat Intelligence: Malware, Ransomware und Insider-Risiken
Integration und Konfiguration
Skalierbare Sicherheitsinfrastruktur
Compliance-Überwachung
Plattform
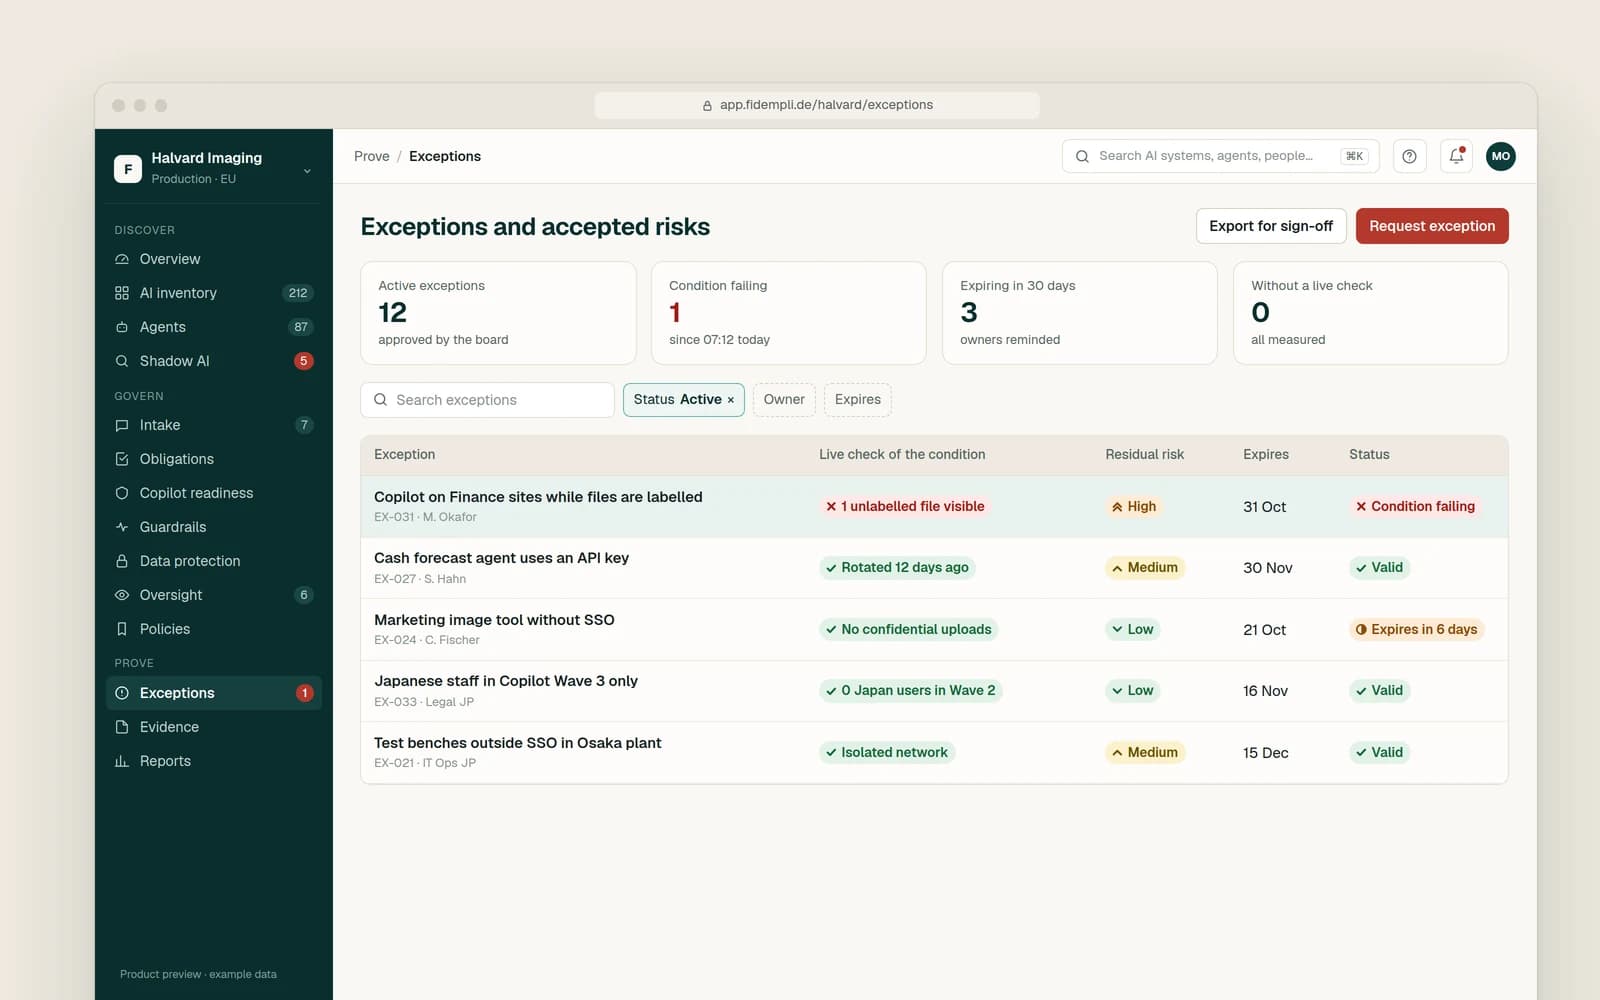
Nach dem Projekt hält die Fidempli-Plattform alles am Laufen
Ab Dezember 2026 führt die Fidempli-Plattform jedes akzeptierte Risiko mit verantwortlicher Person, Ablaufdatum und laufender Prüfung und hält Nachweise für Prüfer bereit. KI-bezogene Kontrollen stehen neben Ihrem ISMS, nicht in einer separaten Tabelle.
Nein. Die Zertifizierung erfolgt durch eine akkreditierte Zertifizierungsstelle. Wir bauen das ISMS mit Ihnen auf und bereiten Sie auf das Zertifizierungsaudit vor.
Wie viele Kontrollen hat ISO/IEC 27001:2022?
Anhang A enthält 93 Kontrollen in vier Themen: organisatorisch, personenbezogen, physisch und technologisch. Sie entscheiden, welche zutreffen, und begründen das in der Erklärung zur Anwendbarkeit.
Fallen wir unter NIS2?
Das hängt von Sektor und Unternehmensgröße ab. Wir prüfen, ob Sie unter NIS2 und in Deutschland unter das NIS2UmsuCG fallen und welche Pflichten sich daraus ergeben.
Wir sind ein Finanzunternehmen. Brauchen wir DORA und NIS2?
Für erfasste Finanzunternehmen regelt DORA IKT-Risikomanagement, Meldung von Vorfällen, Resilienztests und IKT-Drittparteienrisiko. Wir klären mit Ihnen, welche Vorgaben für Sie gelten, und bauen einen gemeinsamen Satz an Kontrollen für beide auf.
Hilft ein bestehendes ISO/IEC-27001-Zertifikat bei NIS2 und DORA?
Ja, es ist eine gute Grundlage. Beide haben dennoch eigene Anforderungen, etwa an die Meldung von Vorfällen, die wir zuordnen und als Lücken schließen.
Fidempli bietet Governance-, Risiko- und Compliance-Beratung und arbeitet mit Ihrer Rechtsberatung zusammen. Wir erbringen keine Rechtsberatung.
Beginnen Sie mit einem 30-minütigen Gespräch über Ihre KI-Risiken.
Eine Senior-Beraterin oder ein Senior-Berater antwortet innerhalb eines Werktags. Oder gestalten Sie die Plattform als einer von 3–5 Design-Partnern vor dem Start mit.